


VRF
著者 Moore
日付 09/14/2024

VRFの概要
VRFはVirtual Routing and Forwardingの略で、単一の仮想ルーター内で複数のルーティングテーブルインスタンスを共存させ、同時に実行できるようにするIPネットワークルーター向けの技術です。
この機能により、同一デバイス上でネットワーク経路を分離できます。 これにより、必要なデバイス数が減り、接続がより効率的になります。また、トラフィックを自動的に分離することで、ネットワークの安全性も向上します。
インターネットサービスプロバイダーは、VPNルーティングおよびフォワーディングと呼ばれる方法で、顧客ごとに独立した仮想プライベートネットワーク(VPN)を作成するためにVRFを利用することがよくあります。
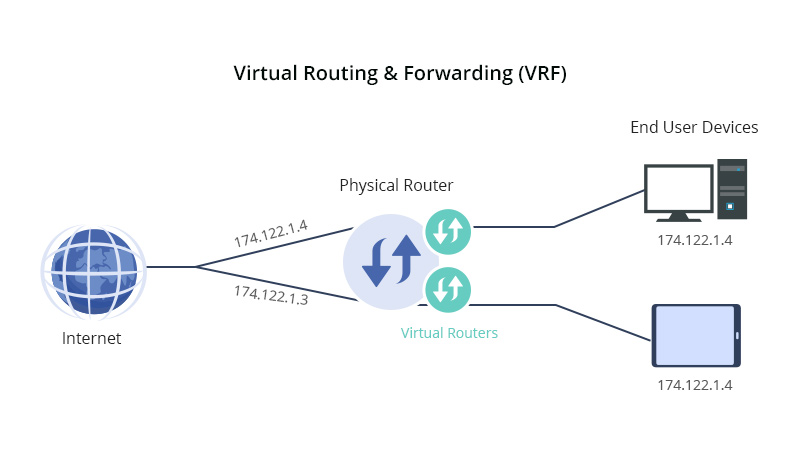
VRFを設定する方法は?
VRF は論理ルーターに似ていますが、論理ルーターには複数のルーティングテーブルを含めることができるのに対し、VRF インスタンスでは 1 つの VRF テーブルのみを使用する点が異なります。
さらに、VRFは転送テーブルに依存しています。転送テーブルは、パケットのネクストホップアドレスを示し、パケットの転送に参加できるデバイスを一覧表示するとともに、パケットがネットワーク内を通過する経路を決定する一連のガイドラインとルーティングプロトコルを確立する役割を担います。
これらのテーブルを通じて、VRFはトラフィックが指定されたVRFパス内でのみ伝送されるようにし、許可されていないトラフィックがそのパスに出入りするのを防ぎます。
VRFの適用シナリオにはどのようなものがありますか?
VRF(仮想ルーティングおよびフォワーディング)は、OSIモデルのレイヤー3で動作します。独立したルーティングインスタンスにより、重複または同一のIPアドレスを競合なく使用できます。複数のルーターに依存せずにネットワーク経路を分割でき、ネットワーク機能が向上します。
VRFがない場合、顧客トラフィックは物理インターフェイスまたはサブインターフェイスを介してルーティングされ、アクセス制御リストによって分離されます。その結果、VRFは、Multiprotocol Label Switching (MPLS) およびMultiprotocol Border Gateway Protocol (MP-BGP) を使用する企業LAN、データセンター、サービスプロバイダー環境でより普及しつつあります。
VRFの利点
同一の物理デバイス上に、複数の独立したルーティングインスタンスを仮想的に生成できます。
ユーザーは、さまざまなネットワーク要件に柔軟に対応するため、異なるルーティングテーブルを同時に管理できます。
この機能は、Multiprotocol Border Gateway Protocol (MP-BGP)およびMultiprotocol Label Switching (MPLS)の導入シナリオに特に適しています。
複数の顧客の VPN は、同じ IP アドレスを使用していても競合せず、ネットワーク分離が保証されます。
複数の物理ルーターを必要とせず、ユーザーは異なるネットワーク経路を分割し、ネットワーク全体のパフォーマンスを最適化できます。
仮想ルーティングおよびフォワーディングに関する重要用語
Virtual Routing and Forwarding(VRF)について説明する際には、一般的な質問に答えるために、明確にすべきいくつかの基本用語と、比較すべきいくつかの事項があります。以下に関連用語を説明します。
VRFとVPNの比較
VPNネットワークは、公共インフラストラクチャ上でユーザーにプライベートサービスを提供します。通常、VPNは、公共ネットワークまたはその他のプライベートネットワークを介してインターネット上で暗号化または非暗号化通信を行うサイトの集合です。VPNにおける“private”という言葉は、通信が暗号化されている、または安全であることを意味するのではなく、ネットワーク経路が分離されていることのみを意味する点に注意が必要です。
Virtual Routing and Forwarding (VRF) 構成により、複数の VPN 環境を同じ物理ネットワークまたはルーター上で同時に実行できます。VRF を使用すると、組織は無線ネットワーク、音声 (VoIP)、データ伝送、映像伝送などの分離されたネットワークサービスを、相互に影響を及ぼすことなく共有物理インフラストラクチャ上で運用できます。VRF は、Multiprotocol Label Switching (MPLS) アーキテクチャでも一般的に使用されています。
VDC vs. VRF vs. VLAN
VRFインスタンスは、OSIモデルのレイヤー3におけるネットワーク仮想化機能をサポートします。一方、Virtual Device Context (VDC)は、デバイス自体の仮想化に重点を置いています。VDCは、1台の物理スイッチを複数の独立したデバイスに仮想化できます。各デバイスは、それぞれ独自のVRFおよびVLAN構成を持つことができます。
一方、仮想ローカルエリアネットワーク(VLAN)は、OSIモデルのレイヤー2で動作し、Ethernetを複数の仮想ネットワークに分割することで、ネットワークの物理トポロジーに影響を与えることなく、ネットワークのセキュリティとパフォーマンスを向上させます。これに対し、VRFは同じ物理ハードウェア内に複数の仮想ネットワークを構築できますが、より上位のレイヤー3で動作します。
静的ルーティング
各VPNルーティングおよびフォワーディングインスタンス(デフォルトまたはユーザー定義)には、対応するスタティックルート設定があります。特定のVRFの代わりに、デフォルトVRFのスタティックルートを設定できるため、VRFモードでは、特定のニーズに合わせてスタティックルートを柔軟にカスタマイズできます。


共有
