


プラグアンドプレイ (PnP)
著者 Yana
日付 09/06/2024

プラグアンドプレイ(PnP)とは何ですか?
プラグアンドプレイは、もともとコンピューターハードウェアの用語でした。新しい外部デバイスをコンピューターに追加すると、再設定やドライバーの手動インストールを行わなくても、ハードウェアリソースが自動的に検出されます。その後、コンピューターの電源が入っている状態で、USBの抜き差しなど、ハードウェアデバイスを直接追加または取り外すことを指すホットプラグという概念が生まれました。
データ通信およびネットワークソリューションにおいて、プラグアンドプレイとは、ネットワーク機器とアクセスターミナルをネットワークに接続すると、手動で設定することなく、自動的にネットワークへアクセスして設定と導入を完了できることを意味します。
キャンパスネットワークにプラグアンドプレイが必要なのはなぜですか?
ネットワーク技術の急速な発展に伴い、企業ネットワークの規模も拡大しています。企業顧客は数百から数千台のデバイスを管理・保守する必要があり、初期機器設置など、初期計画および展開段階で作業が発生します。設定や機器アップグレードに費やされる時間は、ネットワーク管理・運用サイクル全体の3分の1以上を占めており、これらの作業の多くは単純で反復的です。そのため、顧客はネットワーク機器の設置、展開中の管理、その後の機器ソフトウェアアップグレードを簡素化し、効率を向上させることを強く求めています。
さらに、Internet of Thingsの継続的な普及と活用に伴い、キャンパスネットワークにアクセスする端末の種類と数が増加しています。特に大規模および中規模のキャンパスネットワークでは、PCや携帯電話に加えて、アクセス端末にはIP電話、プリンター、カメラも含まれます。さまざまな種類の多数の端末をキャンパスネットワークに接続する必要があるため、キャンパスイントラネット上の端末管理は非常に困難です。従来のネットワーク管理システムではアクセス端末のIPとMACしか確認できず、端末をより詳細に管理することはできません。各種端末に応じて異なるネットワークサービスやポリシーを計画・展開する必要がある場合、管理者は端末の種類ごとに異なるネットワークサービスやポリシーを計画・展開する必要があります。端末の種類ごとに手動で設定すると、サービス設定が複雑になり、作業も煩雑になります。端末機器の自動識別とプラグアンドプレイも早急に求められています。
このプラグアンドプレイソリューションは、ユーザーによるネットワーク導入プロセスの簡素化、ネットワーク管理効率および運用・保守効率の大幅な向上、ならびに人件費と時間コストの効果的な削減を支援するよう設計されています。次のような利点があります。
可視化:ネットワーク管理者および設置エンジニアの操作プロセスは、設定インターフェースの可視化やネットワーク計画の可視化を含む、完全にグラフィカルな操作インターフェースです。
高効率:SDNコントローラーにサービスを事前展開することで、実際の展開プロセスがエンドツーエンドで短縮されます。手動展開は数日ではなく、数時間で完了できます。
エラーの削減:すべての設定はSDNコントローラーを通じてグラフィカルに実行されるため、コマンドライン設定エラーの確率が低減します。接続エラーはSDNコントローラーを通じてリアルタイムにグラフィカルに検知でき、迅速なトラブルシューティングが可能です。
ネットワーク機器のプラグアンドプレイプロセスとは何ですか?
スイッチを例にすると、クラウドパークネットワークでは、ネットワークは階層型ツリーとして設計されており、コアレイヤーの下に多数のスイッチがあります。コンバージェンスレイヤーおよびアクセスレイヤーのスイッチを介したプラグアンドプレイにより、開通効率を向上させ、開通作業の負担を軽減できます。
コアレイヤースイッチは、コマンドラインを介してSDNコントローラーとのサウスバウンド接続を完了します。その後、コアレイヤースイッチを管理サブネットのルートデバイスとして使用し、コアレイヤー配下のスイッチをDHCP方式でSDNコントローラーにオンライン登録することで、コアレイヤー配下のスイッチのプラグアンドプレイを実現します。

上図に示すように、集約SwitchAのプラグアンドプレイプロセスは次のとおりです:
管理者は、コアレイヤーデバイスにDHCPサーバー機能を導入し(ネットワーク内の独立したDHCPサーバーデバイスを使用することも可能)、VLANIF1でDHCP機能を有効にして、デバイスのNETCONF有効化状態、SDNコントローラーのURL/IP、およびポート番号情報を含むDHCP Option 148オプションを設定します。
以下のコア配下にあるSwitchAが空の設定で起動すると、デフォルトではVLANIF1を使用してDHCPサーバーへの要求を開始します。
工場出荷時には、スイッチのすべてのポートがデフォルトでVLAN 1に追加されているため、コアスイッチと要求を開始するスイッチはVLAN 1内で相互運用できます。
DHCPサーバーであるコアスイッチが要求を受信すると、Option 148オプションを含むDHCPメッセージをSwitchAに返します。
SwitchAは、Option 148オプションの内容に基づいてNETCONF機能を有効にし、SDNコントローラーのURL/IPおよびポート番号情報も取得します。
SwitchAはSDNコントローラーのURL/IPおよびポート番号情報を取得し、その情報を使用してSDNコントローラーに認証登録を行います。
SwitchAがSDNコントローラーへの登録と認証を完了してオンラインになると、SDNコントローラーは管理者が設定した事前構成(PnP VLANsを含む)に従って構成をSwitchAへ自動的に送信し、SwitchAの開通を完了してプラグアンドプレイを実現します。
PnP VLAN
ネットワークデバイスのプラグアンドプレイプロセスには、PnP VLANという重要な概念があります。これは自己ネゴシエーション管理VLANとも呼ばれ、SDNコントローラーがスイッチまたはAPをnano管理する際に使用するVLANを指します。
初期状態では、アグリゲーションスイッチとアクセススイッチは、機能VLAN 1を使用してSDNコントローラーへのオンライン登録を実現します。ネットワークの信頼性を向上させるため、管理者は一般的にVLAN 1を管理VLANとして使用しません。これは、VLAN 1がスイッチのデフォルトVLANであり、スイッチのすべてのポートがデフォルトでVLAN 1に追加されるため、VLAN 1でブロードキャストストームが発生しやすく、サービス通信に影響を与えるためです。サービス通信に影響します。したがって、アグリゲーションスイッチとアクセススイッチがVLAN 1でオンラインになった後、SDN設定に従って設定済みの管理VLANへ自動的に切り替える必要があり、この自動的に切り替えられた管理VLANはPnP VLANと呼ばれます。
キャンパスネットワークでは、ネットワーク保守の利便性を考慮して、有線ネットワークと無線ネットワークで使用されるPnP VLANは通常、異なるVLANとして設定され、それぞれ有線PnP VLANおよび無線PnP VLANと呼ばれます。スイッチで使用されるPnP VLANは有線PnP VLANと呼ばれ、APで使用されるVLANは無線PnP VLANと呼ばれます。
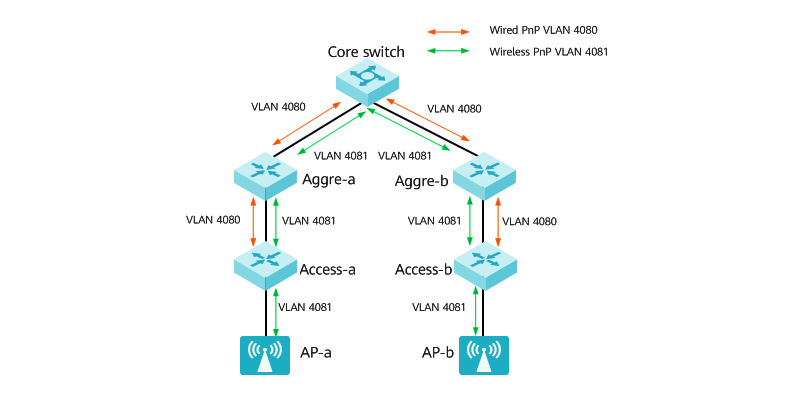
PnP VLANの切り替えプロセスは次のとおりです:
集約デバイスとアクセスデバイスは、VLAN 1を使用してSDNコントローラーにオンライン登録します。
SDNコントローラは、事前設定されたPnP VLANをアグリゲーションデバイスとアクセスデバイスに配布します。
集約デバイスとアクセスデバイスは、ネゴシエートされたPnP VLANを使用して回線上で再登録し、プラグアンドプレイを実現します。


共有
