


VLAN
著者 Yana
日付 08/12/2024

VLANとは何ですか?
VLANの正式名称はVirtual Local Area Networkです。VLAN技術では、デバイス上の物理LANポートを複数のブロードキャストドメインに分割でき、各VLANが1つのブロードキャストドメインとなります。VLANを定義でき、最大4094個のVLANを定義できます。異なるVLANには異なるVLANタグがあります。同じVLAN内のデバイスは相互に通信できますが、異なるVLANに属するデバイス同士は直接通信できません。
VLANが必要な理由
イーサネット技術の初期には、ネットワークはブロードキャストドメインに似たデータネットワーク通信の論理的な区分を使用していました。デバイスの数が多い場合、深刻なデータ競合とネットワーク輻輳を引き起こします。たとえば、財務部門に販売量のドキュメントを送信する必要があるとします。しかし、会社のローカルエリアネットワークがブロードキャストドメイン技術を使用している場合、ファイルを送信するたびに、ローカルエリアネットワーク内のすべてのホストがそれを受信します。ブロードキャストドメインは内部デバイスを分離できないため、作業中に自分とは関係のない他の同僚が送信したファイルも受信することになり、ネットワークリソースの大きな浪費とオフィス業務の効率低下を招きます。
この問題を解決するために、STPスパニングツリー技術が考案されました。この技術では、各メッセージについて計算を行い、任意の宛先への最適なアクティブパスが1つだけになるようにします。しかし、これには問題もあります。デバイス数が増えるほどパスの計算コストが高くなり、ネットワークの規模が制限されるだけでなく、ネットワークのコンバージェンスも非常に遅くなります。
VLAN技術を使用すると、各部門のホストごとに個別のVLANを作成でき、ブロードキャストドメインにファイルを送信しても、ドメイン外の他のホストには送信されません。また、4094部門分のホストを作成できるため、当面は心配する必要がありません。
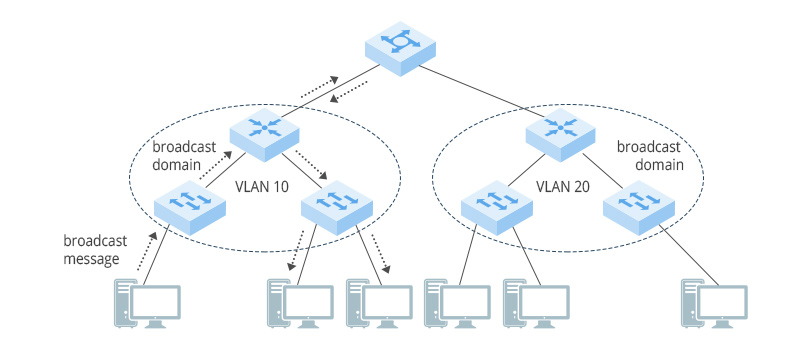
VLANはどのように機能しますか?
同じVLAN内のユーザーが異なるスイッチに接続されている場合があり、この場合、複数のVLANが存在する可能性があります。前述のとおり、VLANには識別しやすいようにタグが付けられます。ただし、コンピューターなど一部のデバイスは、VLANタグのないデータしか処理できません。スイッチポートは、接続対象に応じてデータの送受信を異なる方法で処理する必要があるため、VLANには複数のポートタイプがあります。
Ciscoデバイスを例にすると、一般的なポートタイプにはAccessポートとTrunkポートがあります。
アクセスポート
アクセスポートは一般に、PCなどのVLANタグを識別できないデバイスに接続する場合、または異なるVLAN間でデータフレームを区別する必要がない場合に使用されます。アクセスポートがタグなしフレームを送受信する場合、スイッチはVLANタグ付きのデータフレームのみを処理します。そのため、アクセスポートは受信したデータフレームにVLANタグを追加する必要があります。VLANタグを追加するには、PVID(ポートデフォルトVLAN ID)を設定する必要があります。アクセスポートがタグ付きフレームを受信し、フレーム内のVIDがポートのVID(PVID)と同じ場合、アクセスポートはそのフレームを受信して処理することもできます。受信したタグ付きデータフレームのVIDがポートのVIDと異なる場合、アクセスポートはフレーム内のデータを処理せず、直接破棄します。
タグ付きフレームを送信する前に、アクセスポートはタグを取り除きます。その理由は、ホストやサーバーなどのデバイスがタグ付きVLANを処理できないためです。
トランクポート
トランクポートは通常、タグ付きフレームとタグなしフレームを同時に送受信できるスイッチ、ルーター、その他のデバイスを接続するために使用されます。トランクポートがタグなしフレームを受信すると、タグなしフレームにPVIDに対応するタグを追加します。トランクポートがタグ付きデータフレームを受信した場合、変更は加えません。トランクポートには、複数のVLANのリストを設定できます。ただし、注意すべき点が1つあります。TRUNKポートからの送信を許可されたPVIDのデータフレームには、タグが付きません。
VLANの応用
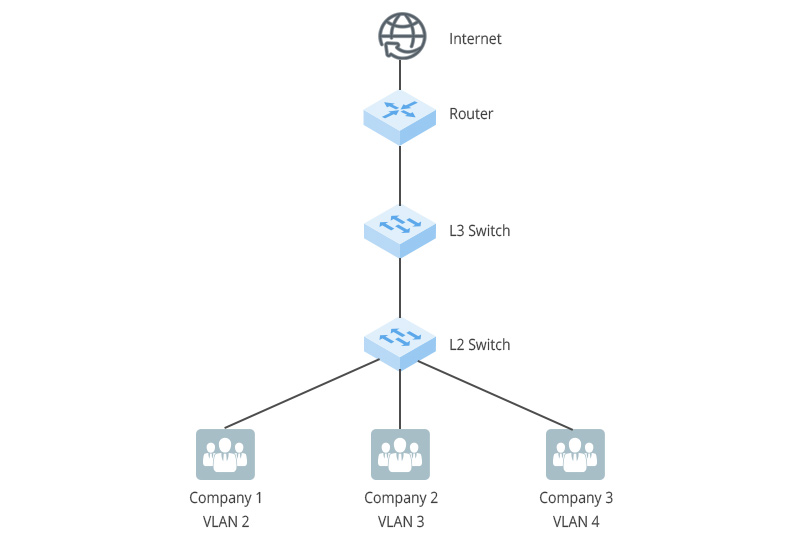
ケース1:ポートベースの分割
1つの建物内に複数の企業があり、それらの企業が同じレイヤー2スイッチに接続されていることは一般的です。各企業の業務の独立性とセキュリティを確保するため、各企業に接続されるインターフェースを異なるVLANに分割し、企業間の業務データを完全に分離できます。
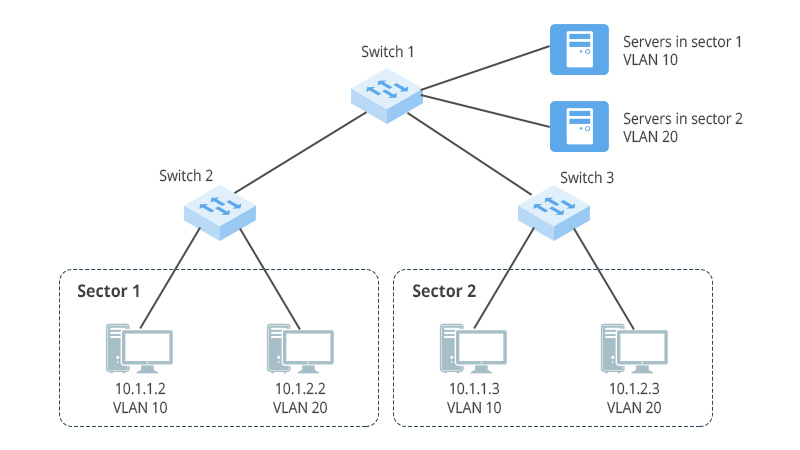
ケース2:IPネットワークセグメントに基づく分割
会社には複数の部門があり、各部門のホストには異なるネットワークセグメントが設定されています。会社は、各部門の従業員がアクセスするネットワークリソースを相互に分離することを希望しています。会社のスイッチSwitch_1に、IPサブネットに基づくVLAN分割を設定できます。これにより、サーバーの異なるネットワークセグメントが異なるVLANに分割され、サーバーの異なるアプリケーションサービスにアクセスするデータフローが分離されるため、セキュリティが向上します。


共有
