


VLAN과 SVI의 차이점은 무엇인가요
작성자 Leslie
날짜 05/24/2024

VLAN과 SVI는 모든 기업 및 IT 환경의 현대 네트워크 아키텍처에서 중요한 역할을 합니다. 둘 다 트래픽 관리와 네트워크 세분화의 필수 요소이지만 기능, 적용 분야, 장점은 서로 다릅니다. 이 글에서는 가상 LAN과 SVI를 심층적으로 살펴보고 자세히 이해해 보겠습니다.
VLAN에 대해 알아야 할 모든 것
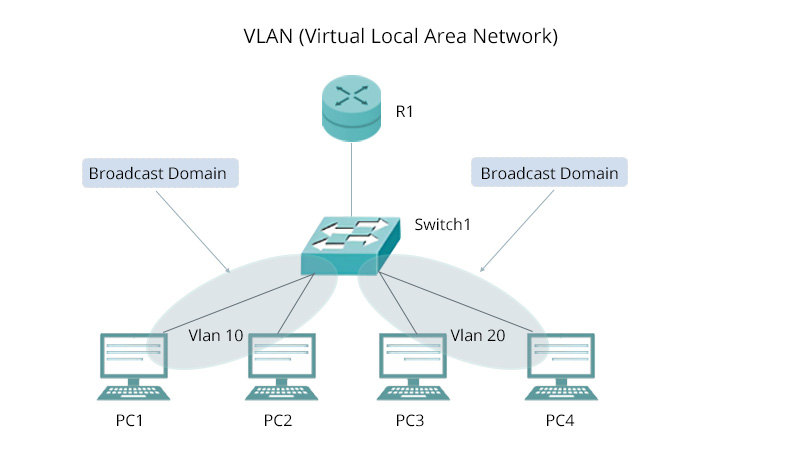
가상 근거리 통신망은 사용자와 장치의 물리적 위치와 관계없이 논리적 분할 기술을 통해 물리적 LAN을 여러 가상 네트워크로 나누는 네트워크 세분화 기술입니다. VLAN은 회사의 여러 부서를 별도의 가상 네트워크로 나누는 등 네트워크 액세스를 제한하여 네트워크 보안을 향상시킬 수 있을 뿐만 아니라, 사용하여 VLAN 스위치, 브로드캐스트 트래픽이 네트워크 성능에 미치는 영향도 줄이고 네트워크 관리를 단순화할 수 있습니다. 이는 데이터 링크 계층(계층 2)을 통해 작동합니다.
VLAN의 이점
네트워크 보안 개선: 가상 LAN은 네트워크를 여러 가상 네트워크로 분할할 수 있으므로, 기업은 민감한 정보 및 기타 데이터를 격리하여 민감한 정보가 유출되지 않도록 보호할 수 있습니다.
네트워크 성능 최적화: VLAN은 대규모 브로드캐스트 도메인을 여러 개의 소규모 브로드캐스트 도메인으로 분할할 수 있으므로 브로드캐스트 트래픽이 전파될 때 네트워크 성능에 미치는 영향을 줄일 수 있습니다.
네트워크 관리 간소화: 가상 LAN은 연결을 물리적으로 변경하지 않고도 네트워크 토폴로지를 쉽게 조정할 수 있습니다. 네트워크 관리자는 VLAN을 쉽게 생성, 수정 또는 삭제할 수 있습니다.
가상 근거리 통신망은 다음과 유사합니다 VXLAN, 둘 다 네트워크 트래픽을 분리하고 관리하는 데 사용되는 네트워크 가상화 기술입니다.
SVI란 무엇인가
SVI는 Layer 3 스위치의 중요한 논리 인터페이스입니다. 그 기능은 특정 가상 근거리 통신망에 Layer 3 기능을 제공하는 것입니다. SVI는 각 가상 LAN에 기본 게이트웨이를 제공하여 VLAN 간에 트래픽이 라우팅될 수 있도록 합니다. 또한 SVI는 브리징 및 라우팅 프로토콜도 지원하며 스위치에 Layer 3 IP 연결성을 제공합니다. 이는 라우터의 물리적 인터페이스와 다릅니다. SVI를 사용하면 여러 VLAN이 스위치의 동일한 물리적 인터페이스를 공유할 수 있으며, 각 가상 LAN은 자체 논리 인터페이스와 브로드캐스트 도메인을 갖습니다.

SVI의 이점
네트워크 리소스 활용도 향상: SVI는 단일 장치에서 VLAN 간 라우팅을 지원하고 동일한 물리적 인터페이스를 공유할 수 있어 네트워크의 병목 현상을 줄입니다.
향상된 보안: SVI는 ACL, VLAN 액세스 제어, 인터-VLAN 방화벽과 같은 보안 정책과 함께 사용하여 더 정교한 트래픽 제어와 보안 보호를 제공할 수 있습니다.
네트워크 간소화: SVI는 스위치가 레이어 2 스위칭과 레이어 3 라우팅을 동시에 처리할 수 있게 하여, 네트워크 장치 수를 줄이고 네트워크 구조를 최적화합니다.
VLAN VS SVI: 차이점은 무엇입니까
VLAN과 SVI의 주요 차이점은 SVI는 가상 근거리 통신망에 Layer 3 기능을 제공하는 가상 인터페이스인 반면, 가상 LAN은 장치에 Layer 2 기능을 제공하는 논리적 네트워크 세그먼트라는 점입니다. SVI는 가상이며 물리적 포트가 없지만, VLAN은 여러 스위치의 여러 물리적 포트에 걸쳐 확장될 수 있습니다. SVI는 Layer 2 스위치의 가상 LAN 바인딩에 적합합니다. 해당 하위 인터페이스는 Layer 3 인터페이스의 일부이며 Layer 2 스위칭에는 참여하지 않습니다. 각 VLAN은 하나의 SVI에만 매핑될 수 있습니다. 다음 차트는 이들의 구체적인 차이점을 보여줍니다:
VLAN 및 SVI 적용
VLAN
공항 및 쇼핑몰과 같은 공용 네트워크 환경에서는 일반적으로 고객에게 무료 WIFI 서비스가 제공됩니다. 그러나 제공되는 네트워크는 내부 네트워크에 연결되어 있습니다. 이때 VLAN을 사용하여 여러 개의 별도 격리된 가상 네트워크를 생성함으로써 고객에게 격리된 네트워크 액세스를 제공할 수 있습니다. QSFPTEK의 S5300 시리즈 가상 LAN 스위치를 사용하면 고객에게 무료 Wi-Fi를 제공하면서도 민감한 데이터의 보안을 쉽게 보장할 수 있으며, config VLAN 간단해집니다.
SVI
예를 들어, 기업 네트워크에서는 업무 요구 사항과 부서 내 민감 정보 보호로 인해 네트워크 보안과 데이터 격리를 보장하기 위해 서로 다른 부서가 서로 다른 VLAN에 할당되는 경우가 많습니다. 이때 영업 부서가 기술 부서와 통신해야 하는 경우 가상 근거리 통신망 외부의 수단을 통해 이루어져야 합니다. SVI를 구성하면 각 가상 LAN에 대해 가상 Layer 3 인터페이스가 생성됩니다. 이러한 인터페이스를 통해 스위치는 서로 다른 VLAN 간에 데이터 패킷을 라우팅할 수 있으므로 부서 간 통신 문제를 해결할 수 있습니다.
결론
VLAN과 SVI는 네트워크 관리의 두 가지 핵심 요소입니다. 이들은 네트워크 보안에 기여하고, 네트워크 관리를 간소화하며, 네트워크 아키텍처를 단순화합니다. SVI와 가상 LAN을 사용하면 민감한 내부 데이터를 보호할 수 있으며 Layer 2 및 Layer 3 기능을 모두 스위치를 통해 구현할 수 있습니다. 가상 근거리 통신망 및 SVI에 대해 궁금한 점이 있으면 언제든지 QSFPTEK의 CCIE/HCIE 엔지니어에게 문의하십시오. [email protected]. 당사의 엔지니어가 포괄적인 지원을 제공해 드립니다.


공유
