


DHCP 스누핑이란 무엇이며 어떻게 작동하나요?
작성자 Leslie
날짜 03/22/2023

DHCP Snooping은 악성 DHCP(Dynamic Host Configuration Protocol) 서버와 기타 DHCP 기반 공격으로부터 네트워크를 보호하는 데 도움이 되는 보안 기능입니다. 이는 승인된 장치만 IP 주소를 동적으로 획득하도록 허용함으로써 네트워크 인프라에 추가적인 보호 계층을 제공하는 기술입니다. 이 글에서는 DHCP Snooping이 무엇인지, 어떻게 작동하는지, 어떤 유형의 공격을 방어할 수 있는지 자세히 살펴보겠습니다.
Cisco Systems. (n.d.). DHCP 스누핑 구성 가이드, Cisco IOS Release 12.2SX. Retrieved from www.Cisco.com
DHCP란 무엇인가요?
DHCP Snooping에 대해 자세히 알아보기 전에 DHCP가 무엇인지 이해해 보겠습니다. DHCP (Dynamic Host Configuration Protocol)는 네트워크의 장치에 IP 주소를 자동으로 할당하는 네트워크 프로토콜입니다. DHCP 서버는 IP 주소, 서브넷 마스크, 기본 게이트웨이 및 기타 네트워크 구성 매개변수를 네트워크 장치에 동적으로 할당합니다. DHCP는 필요에 따라 IP 주소를 자동으로 할당하여 네트워크에서 IP 주소 관리를 간소화합니다.
Leslie. (n.d.). DHCP 의미. QSFPTEK. 2023년 4월 12일 검색, 출처: PPPoE vs DHCP
DHCP 스누핑이란 무엇인가요?
DHCP 스누핑은 Dynamic Host Configuration Protocol (DHCP)을 통한 악의적인 공격을 방지하는 네트워크 보안 기술입니다. 스위치에서 활성화하면 네트워크의 각 포트에서 이루어지는 DHCP 메시지 교환을 기록하고 DHCP 스누핑 테이블에 저장합니다. 이 테이블에는 어떤 MAC 주소가 어떤 IP 주소를 임대했는지와 임대가 언제 만료되는지가 표시됩니다. 또한 DHCP 서버 스푸핑 공격을 방지할 수 있어 다양한 악의적인 공격을 효과적으로 차단함으로써 네트워크 보안과 신뢰성을 향상시킵니다.
IP DHCP 스누핑은 어떻게 작동하나요?
DHCP 스푸핑 공격이란 무엇입니까?
네트워크에서 호스트에 IP 주소를 할당하기 위해 DHCP 프로토콜을 사용할 때, 공격자는 DHCP 스푸핑 공격을 악용하여 가짜 DHCP 메시지를 보내 호스트가 공격자가 제어하는 악성 DHCP 서버에 연결하도록 속일 수 있습니다. 이로 인해 호스트가 네트워크에 연결하지 못하거나 추가 공격을 위해 악성 웹사이트로 리디렉션될 수 있습니다.
DHCP 스푸핑 공격을 방지하는 방법
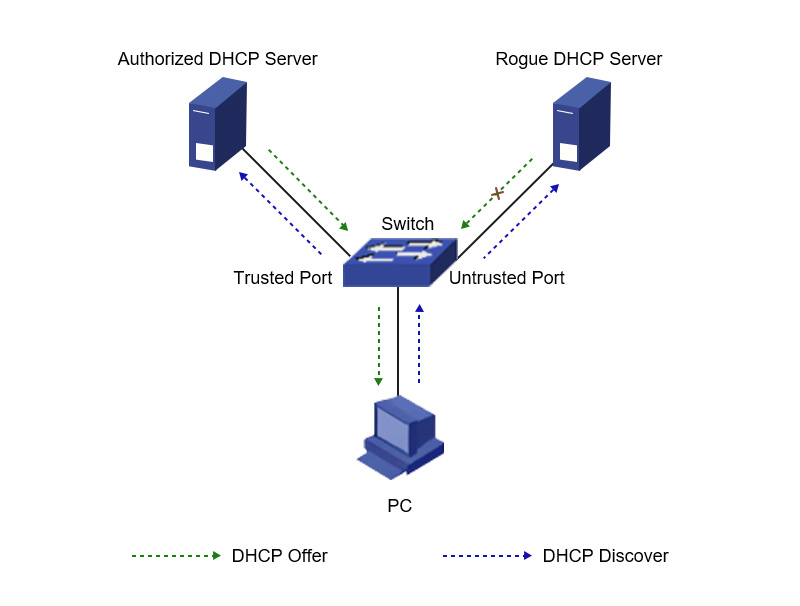
이 문제를 해결하기 위해 DHCP Snooping 기술이 개발되었습니다. DHCP Snooping을 활성화하여 네트워크 스위치를 활성화하고, DHCP 포트를 Trusted 포트와 Untrusted 포트로 나누며, Trusted 포트를 통과하는 모든 MAC 및 IP 주소를 학습합니다. DHCP 메시지가 Untrusted 포트에 도착하면 스위치는 해당 메시지의 출발지 MAC 및 IP 주소가 동적 데이터베이스의 주소와 일치하는지 확인합니다. 일치하지 않으면 스위치는 메시지를 폐기하여 DHCP Spoofing 공격을 방지합니다. DHCP Snooping은 일반적으로 스위치의 인터페이스를 trusted 포트와 untrusted 포트로 나눕니다.
DHCP 서버 포이즈닝을 방지하는 방법
또한 DHCP Snooping 기술은 DHCP 서버가 포이즈닝되는 것도 방지할 수 있습니다. 스위치는 Trusted 포트를 통과하는 DHCP 서버의 모든 MAC 및 IP 주소를 학습하여 동적 데이터베이스에 저장합니다. DHCP 메시지에 동적 데이터베이스의 알려진 DHCP 서버 IP 주소와 일치하지 않는 DHCP 서버 IP 주소가 포함되어 있으면, 스위치는 공격자가 DHCP 서버를 포이즈닝하고 네트워크의 호스트에 잘못된 IP 주소를 전송하는 것을 방지하기 위해 해당 메시지를 폐기합니다.
마지막으로, 스위치는 검증을 통과하지 못한 모든 DHCP 메시지를 DHCP Snooping 로그에 기록하여 관리자가 이를 확인하고 필요한 조치를 취할 수 있도록 합니다. 이러한 방식으로 네트워크 보안을 효과적으로 보호하고 DHCP 공격을 방지할 수 있습니다.

DHCP 스누핑은 어떤 공격을 방어할 수 있습니까?
불량 DHCP 서버
DHCP 스누핑은 주로 불법 DHCP 서버를 방어하도록 설계되었습니다. 불법 DHCP 서버는 승인 없이 네트워크의 클라이언트에 IP 주소를 배포하도록 구성된 장치입니다. 이러한 장치는 네트워크 트래픽을 가로채거나 다른 유형의 공격을 실행하는 데 사용될 수 있으므로 심각한 보안 문제를 일으킬 수 있습니다.
DHCP Snooping은 신뢰할 수 없는 소스에서 발생한 DHCP 메시지를 차단하여 불량 DHCP 서버로부터 보호할 수 있습니다. 신뢰할 수 없는 호스트가 DHCP 메시지를 보내면 스위치는 메시지를 검사하고 DHCP 바인딩 테이블과 비교합니다. 소스 MAC 주소가 DHCP 바인딩 테이블에 없으면 스위치는 메시지를 삭제합니다. 이를 통해 권한이 없는 호스트가 네트워크에서 IP 주소를 배포하는 것을 방지합니다.
DHCP 스푸핑 및 DHCP 고갈 공격
DHCP Snooping은 DHCP 스푸핑 및 DHCP 고갈과 같은 DHCP 기반 공격도 방어할 수 있습니다. DHCP 스푸핑은 공격자가 IP 주소를 탈취하려는 시도로 네트워크에 가짜 DHCP 메시지를 보내는 공격 유형입니다. DHCP 고갈은 공격자가 DHCP 요청으로 네트워크를 플러딩하여 DHCP 서버의 사용 가능한 IP 주소가 소진되게 하는 공격입니다.
DHCP 스누핑을 활성화하는 방법과 그 이점
DHCP 활성화
네트워크에서 DHCP Snooping을 활성화하려면 먼저 DHCP 서버가 유효한 IP 주소와 기타 네트워크 구성 매개변수를 제공하도록 구성해야 합니다. 그런 다음 스위치를 구성하여 DHCP Snooping을 활성화하고 신뢰할 수 있는 DHCP 서버와 인터페이스를 지정해야 합니다. DHCP 속도 제한 및 DHCP 옵션 필터링과 같은 다른 DHCP Snooping 기능도 구성하여 네트워크 보안을 더욱 강화할 수 있습니다.
DHCP’의 이점
네트워크 환경에서 DHCP Snooping을 사용하면 여러 가지 이점이 있습니다. 가장 중요한 이점 중 일부는 다음과 같습니다:
향상된 네트워크 보안
이는 불량 DHCP 서버가 승인되지 않은 장치에 IP 주소를 배포하는 것을 방지하여 네트워크 보안을 강화하는 데 도움이 됩니다.
향상된 네트워크 안정성
승인된 DHCP 서버만 IP 주소를 할당하는 데 사용되도록 보장하여 IP 주소 충돌 및 네트워크 다운타임의 위험을 줄입니다.
간소화된 네트워크 관리
장치에 IP 주소를 할당하는 과정을 자동화하여 IP 주소와 네트워크 설정을 더 쉽게 관리할 수 있습니다.
QSFPTEK DHCP 스누핑 장치
QSFPTEK는 S7600 시리즈의 S7600-48Y8C, S7600-24Y4C, S7600-24X2C와 S7300 시리즈의 스위치를 포함하여 DHCP Snooping 기능을 갖춘 다양한 네트워크 장치를 제공합니다. 이러한 장치는 DHCP 지원 외에도 안전한 데이터 전송을 보장하기 위해 Quality of Service (QoS) 및 Access Control Lists (ACL)와 같은 추가 기능을 제공합니다. QoS 및 ACL 기능 외에도 S7300 시리즈 스위치는 네트워크 보안을 강화하기 위한 DDoS 보호 기능도 갖추고 있습니다.
결론
결론적으로, DHCP Snooping은 비인가 DHCP 서버 및 기타 DHCP 기반 공격으로부터 네트워크를 보호하는 필수 보안 기능입니다. QSFPTEK는 DHCP Snooping 기능을 지원하는 다양한 장치를 제공하여 네트워크 관리자가 이 기술을 쉽게 구현하고 그 수많은 이점을 누릴 수 있도록 합니다. 이를 통해 네트워크는 잠재적인 공격으로부터 보호되고 원활하게 운영되어 데이터가 안전하고 효율적으로 전송되도록 보장할 수 있습니다.


공유
