


VLAN
Pengarang Yana
Tarikh 08/12/2024

Apakah VLAN?
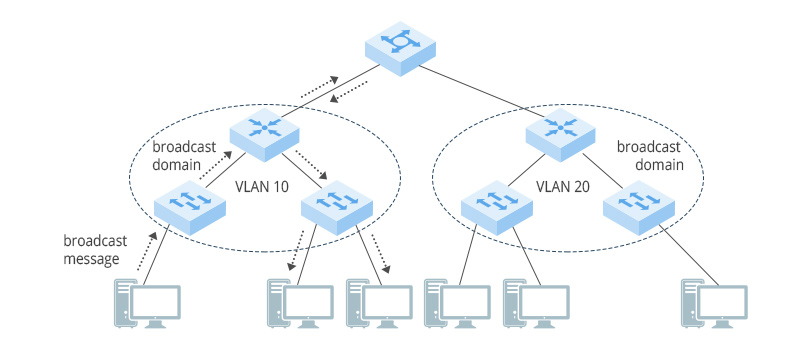
Nama penuh VLAN ialah Virtual Local Area Network. Teknologi VLAN boleh membahagikan port LAN fizikal pada peranti kepada berbilang domain siaran, dan setiap VLAN ialah domain siaran. VLAN boleh ditakrifkan, dan sehingga 4094 VLAN boleh ditakrifkan. VLAN yang berbeza mempunyai tag VLAN yang berbeza. Peranti dalam VLAN yang sama boleh berkomunikasi antara satu sama lain, tetapi VLAN dalam VLAN yang berbeza tidak boleh berkomunikasi secara langsung antara satu sama lain.
Mengapa Kita Memerlukan VLAN?
Pada peringkat awal teknologi Ethernet, rangkaian menggunakan pembahagian logik komunikasi rangkaian data yang serupa dengan domain siaran. Apabila terdapat sebilangan besar peranti, hal ini akan menyebabkan konflik data yang serius dan kesesakan rangkaian. Anda boleh membayangkan keadaan ini: andaikan anda perlu menghantar dokumen jumlah jualan kepada jabatan kewangan, tetapi rangkaian kawasan setempat syarikat menggunakan teknologi domain siaran, semua hos dalam rangkaian kawasan setempat akan menerimanya setiap kali anda menghantar fail. Oleh sebab domain siaran tidak dapat mengasingkan peranti dalaman, anda juga akan menerima fail yang dihantar oleh rakan sekerja lain yang tidak berkaitan dengan anda semasa bekerja, yang menyebabkan pembaziran besar sumber rangkaian dan kerja pejabat yang tidak cekap.
Untuk menyelesaikan masalah ini, anda mencipta teknologi pepohon rentangan STP, yang membolehkan pengiraan dilakukan pada setiap mesej untuk memastikan hanya terdapat satu laluan aktif optimum bagi mesej ke mana-mana destinasi. Walau bagaimanapun, hal ini turut menimbulkan masalah. Semakin banyak peranti yang ada, semakin tinggi kos pengiraan laluan, yang mengehadkan skala rangkaian dan juga menyebabkan rangkaian mengambil masa yang sangat lama untuk bertumpu.
Dengan teknologi VLAN, anda boleh mencipta VLAN berasingan untuk hos setiap jabatan, dan setiap kali anda menghantar fail ke domain siaran, fail tersebut tidak akan dihantar kepada hos lain di luar domain tersebut. Anda boleh mencipta hos untuk 4094 jabatan, jadi buat masa ini anda tidak perlu risau tentangnya.
Bagaimanakah VLAN Berfungsi?
Pengguna dalam VLAN yang sama mungkin disambungkan kepada suis yang berbeza, dan mungkin terdapat berbilang VLAN dalam kes ini. Seperti yang dinyatakan sebelum ini, VLAN ditag untuk memudahkan pengecaman. Walau bagaimanapun, sesetengah peranti seperti komputer hanya boleh memproses data tanpa tag VLAN. Port suis perlu memproses penghantaran dan penerimaan data secara berbeza bergantung pada objek sambungan, jadi VLAN mempunyai berbilang jenis port.
Dengan mengambil peranti Cisco sebagai contoh, jenis port yang biasa ialah port Access dan Trunk.
Port Akses
Port akses biasanya digunakan untuk menyambung kepada peranti yang tidak dapat mengenal pasti tag VLAN, seperti PC, atau apabila tiada keperluan untuk membezakan bingkai data antara VLAN yang berbeza. Apabila port akses menghantar dan menerima bingkai tanpa tag, suis hanya memproses bingkai data dengan tag VLAN. Oleh itu, port akses perlu menambahkan tag VLAN pada bingkai data yang diterima. Untuk menambahkan tag VLAN, PVID (Port Default VLAN ID) mesti dikonfigurasikan.Apabila port akses menerima bingkai dengan tag dan VID dalam bingkai adalah sama dengan VID (PVID) port tersebut, port akses juga boleh menerima dan memproses bingkai tersebut.Jika VID dalam bingkai data bertag yang diterima berbeza daripada VID port, akses tidak akan memproses data dalam bingkai tersebut dan akan terus membuangnya.
Sebelum menghantar bingkai bertanda, port akses akan menanggalkan tanda tersebut. Sebabnya ialah peranti seperti hos atau pelayan tidak dapat memproses VLAN bertanda.
Port Trunk
Port Trunk biasanya digunakan untuk menyambungkan suis, penghala dan peranti lain yang boleh menghantar serta menerima bingkai bertanda dan tidak bertanda pada masa yang sama. Apabila port Trunk menerima bingkai tidak bertanda, port tersebut menambahkan tanda yang sepadan dengan PVID pada bingkai tidak bertanda itu. Apabila port Trunk menerima bingkai data bertanda, port tersebut tidak membuat sebarang perubahan. Port Trunk boleh dikonfigurasikan dengan senarai berbilang VLAN. Namun, satu perkara perlu dinyatakan: bingkai data yang hanya membenarkan PVID dihantar dari port TRUNK tidak ditanda.
Aplikasi VLAN
Kes 1: Pembahagian berasaskan port
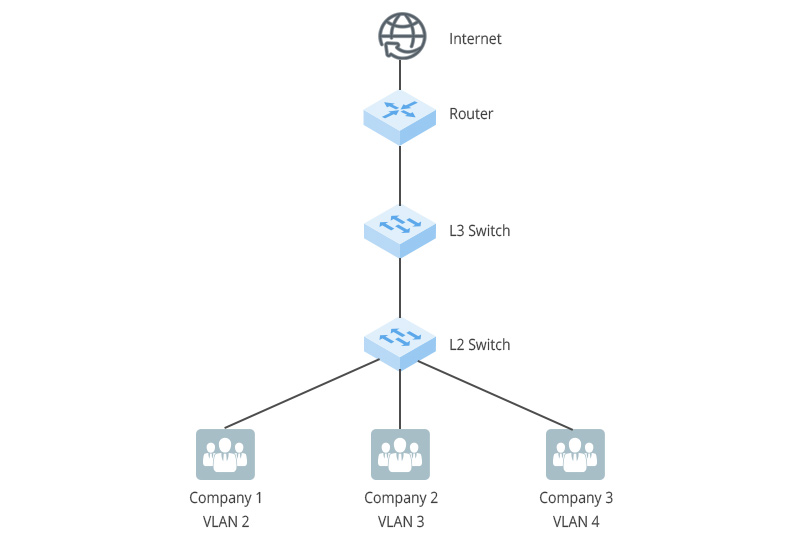
Adalah perkara biasa bagi terdapat beberapa syarikat dalam sesebuah bangunan, dan syarikat-syarikat ini disambungkan kepada suis Layer 2 yang sama. Untuk memastikan kebebasan dan keselamatan perniagaan setiap syarikat, antara muka yang disambungkan kepada setiap syarikat boleh dibahagikan kepada VLAN yang berbeza bagi mencapai pengasingan lengkap data perniagaan antara syarikat.
Kes 2: Pembahagian berdasarkan segmen rangkaian IP
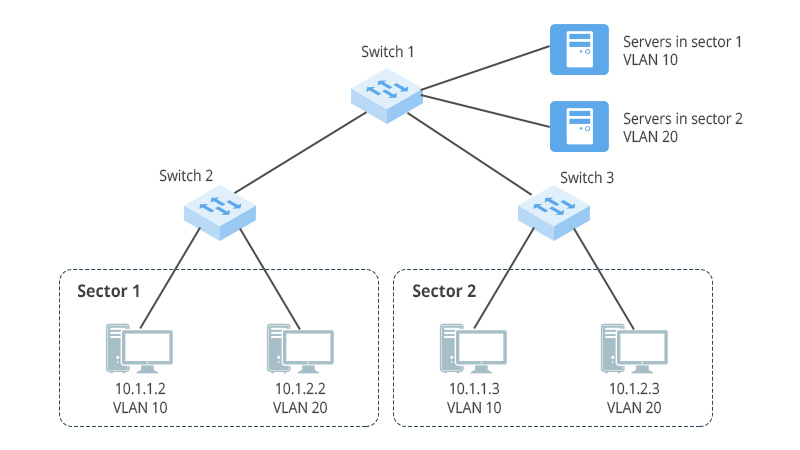
Syarikat tersebut mempunyai beberapa jabatan, dan hos setiap jabatan dikonfigurasikan dengan segmen rangkaian yang berbeza. Syarikat itu berharap agar sumber rangkaian yang diakses oleh pekerja dalam setiap jabatan diasingkan antara satu sama lain. Pembahagian VLAN berdasarkan subnet IP boleh dikonfigurasikan pada suis syarikat Switch_1. Dengan cara ini, segmen rangkaian pelayan yang berbeza dibahagikan kepada VLAN yang berbeza, dan aliran data yang mengakses perkhidmatan aplikasi pelayan yang berbeza akan diasingkan, sekali gus meningkatkan keselamatan.


Kongsi
