


VRF
Pengarang Moore
Tarikh 09/14/2024

Pengenalan VRF
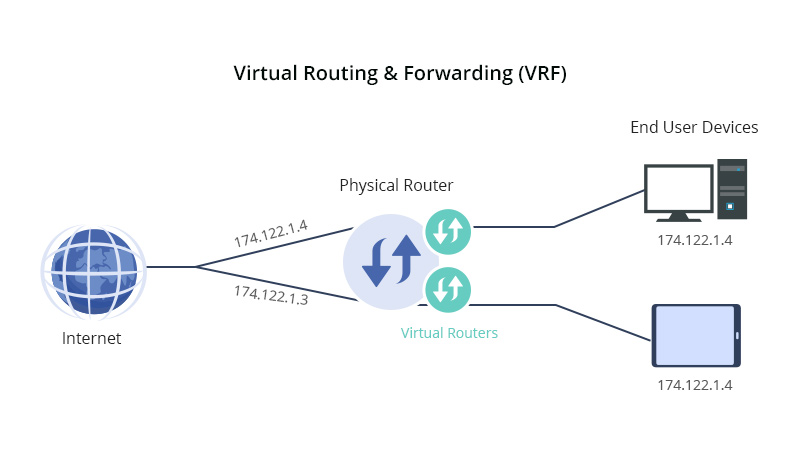
VRF bermaksud Virtual Routing and Forwarding dan merupakan teknologi untuk penghala rangkaian IP yang membolehkan berbilang tika jadual penghalaan wujud bersama dan berjalan serentak dalam satu penghala maya.
Ciri ini membolehkan laluan rangkaian diasingkan pada peranti yang sama. Ini mengurangkan bilangan peranti yang diperlukan dan menjadikan sambungan lebih cekap. Ia juga menjadikan rangkaian lebih selamat dengan mengasingkan trafik secara automatik.
Penyedia perkhidmatan Internet sering menggunakan VRF untuk mewujudkan rangkaian peribadi maya (VPN) yang berasingan untuk pelanggan mereka melalui kaedah yang dikenali sebagai penghalaan dan pemajuan VPN.
Bagaimana untuk Mengkonfigurasi VRF?
VRF serupa dengan penghala logik, tetapi perbezaannya ialah penghala logik mungkin mengandungi beberapa jadual penghalaan, manakala tika VRF hanya menggunakan satu jadual VRF.
Selain itu, VRF bergantung pada jadual pemajuan, yang bertanggungjawab untuk menunjukkan alamat hop seterusnya bagi paket, menyenaraikan peranti yang boleh mengambil bahagian dalam pemajuan paket dan menetapkan satu set garis panduan serta protokol penghalaan yang menentukan laluan yang diambil oleh paket melalui rangkaian.
Melalui jadual-jadual ini, VRF memastikan bahawa trafik dihantar hanya dalam laluan VRF yang ditetapkan, sekali gus menghalang trafik tanpa kebenaran daripada memasuki atau meninggalkan laluan tersebut.
Apakah Senario Aplikasi untuk VRF?
VRF (Penghalaan dan Pemajuan Maya) beroperasi pada Lapisan 3 model OSI. Ia membolehkan pengguna menggunakan alamat IP yang bertindih atau sama tanpa konflik melalui tika penghalaan yang berasingan. Pengguna boleh membahagikan laluan rangkaian mereka tanpa bergantung pada berbilang penghala, sekali gus meningkatkan kefungsian rangkaian.
Tanpa VRF, trafik pelanggan dihalakan melalui antara muka fizikal atau subantara muka dan diasingkan menggunakan senarai kawalan akses. Oleh itu, VRF semakin banyak digunakan dalam LAN perusahaan, pusat data dan persekitaran penyedia perkhidmatan yang menggunakan Multiprotocol Label Switching (MPLS) dan Multiprotocol Border Gateway Protocol (MP-BGP).
Kelebihan VRF
Ia secara maya boleh menjana berbilang tika penghalaan bebas pada peranti fizikal yang sama.
Pengguna boleh mengurus jadual penghalaan yang berbeza pada masa yang sama untuk bertindak balas secara fleksibel terhadap pelbagai keperluan rangkaian.
Ciri ini amat sesuai untuk senario penggunaan Multiprotocol Border Gateway Protocol (MP-BGP) dan Multiprotocol Label Switching (MPLS).
VPN bagi berbilang pelanggan tidak akan bercanggah walaupun mereka menggunakan alamat IP yang sama, sekali gus menjamin pengasingan rangkaian.
Tanpa memerlukan beberapa penghala fizikal, pengguna boleh membahagikan laluan rangkaian yang berbeza dan mengoptimumkan prestasi rangkaian secara keseluruhan.
Istilah Penting untuk Penghalaan Maya dan Pemajuan
Apabila membincangkan Virtual Routing and Forwarding (VRF), terdapat beberapa istilah teras yang perlu dijelaskan dan beberapa perbandingan yang perlu dibuat untuk menjawab soalan lazim. Berikut ialah penjelasan tentang istilah yang berkaitan:
VRF berbanding VPN
Rangkaian VPN menyediakan perkhidmatan persendirian kepada pengguna melalui infrastruktur awam. Biasanya, VPN ialah koleksi tapak untuk komunikasi yang disulitkan atau tidak disulitkan melalui Internet menggunakan rangkaian awam atau rangkaian persendirian lain. Penting untuk ambil perhatian bahawa perkataan “persendirian” dalam VPN tidak bermaksud bahawa komunikasi itu disulitkan atau selamat, tetapi hanya bermaksud bahawa laluan rangkaian itu diasingkan.
Konfigurasi Virtual Routing and Forwarding (VRF) membolehkan berbilang persekitaran VPN dijalankan serentak pada rangkaian fizikal atau penghala yang sama. Dengan VRF, organisasi boleh menjalankan perkhidmatan rangkaian terasing, seperti rangkaian wayarles, suara (VoIP), penghantaran data dan penghantaran video, pada infrastruktur fizikal yang dikongsi tanpa saling menjejaskan. VRF juga biasanya digunakan dalam seni bina Multiprotocol Label Switching (MPLS).
VDC berbanding VRF berbanding VLAN
Inisiasi VRF menyokong keupayaan pemayaan rangkaian Lapisan 3 model OSI. Sebaliknya, Konteks Peranti Maya (VDC) memfokuskan pada pemayaan peranti itu sendiri. VDC boleh memayakan suis fizikal menjadi beberapa peranti bebas, setiap satunya boleh mempunyai konfigurasi VRF dan VLAN tersendiri.
Virtual Local Area Networks (VLANs), sebaliknya, beroperasi pada Lapisan 2 model OSI dan membahagikan Ethernet kepada beberapa rangkaian maya untuk meningkatkan keselamatan dan prestasi rangkaian tanpa menjejaskan topologi fizikal rangkaian. Sebaliknya, VRFs boleh mencipta beberapa rangkaian maya dalam perkakasan fizikal yang sama, tetapi beroperasi pada tahap yang lebih tinggi, iaitu pada Lapisan 3.
Penghalaan Statik
Setiap contoh penghalaan dan pemajuan VPN (sama ada lalai atau ditakrifkan pengguna) akan mempunyai konfigurasi laluan statik yang sepadan. Daripada menggunakan VRF tertentu, pengguna boleh mengkonfigurasi laluan statik untuk VRF lalai supaya dalam mod VRF, pengguna mempunyai fleksibiliti untuk menyesuaikan laluan statik bagi memenuhi keperluan tertentu.


Kongsi
