


VLAN
Autor Yana
Data 08/12/2024

O que é VLAN?
O nome completo de VLAN é Virtual Local Area Network. A tecnologia VLAN pode dividir a porta LAN física no dispositivo em vários domínios de broadcast, e cada VLAN é um domínio de broadcast. A VLAN pode ser definida, e até 4094 VLANs podem ser definidas. VLANs diferentes têm tags de VLAN diferentes. Dispositivos na mesma VLAN podem se comunicar entre si, mas VLANs em VLANs diferentes não podem se comunicar diretamente entre si.
Por que precisamos de VLAN?
Nos primórdios da tecnologia Ethernet, a rede usava uma divisão lógica de comunicação de rede de dados semelhante ao domínio de broadcast. Quando há um grande número de dispositivos, isso causa sérios conflitos de dados e congestionamento da rede. Você pode imaginar isto: supondo que você precise enviar um documento de volume de vendas para o departamento financeiro, mas a rede local da empresa usa tecnologia de domínio de broadcast, todos os hosts na rede local o receberão toda vez que você enviar um arquivo. Como o domínio de broadcast não consegue isolar dispositivos internos, você também receberá arquivos enviados por outros colegas que não estão relacionados a você enquanto trabalha, o que causa um enorme desperdício de recursos de rede e trabalho de escritório ineficiente.
Para resolver esse problema, você inventou a tecnologia de árvore de abrangência STP, que permite que cálculos sejam realizados em cada mensagem para garantir que haja apenas um caminho ativo ideal para a mensagem até qualquer destino. No entanto, isso também traz problemas. Quanto mais dispositivos houver, maior será o custo de cálculo do caminho, o que limita a escala da rede e também faz com que a rede convirja muito lentamente.
Com a tecnologia VLAN, você pode criar uma VLAN separada para o host de cada departamento, e cada vez que enviar um arquivo para o domínio de broadcast, ele não será enviado para outros hosts fora do domínio. E você pode criar hosts para 4094 departamentos, portanto não precisa se preocupar com isso por enquanto.
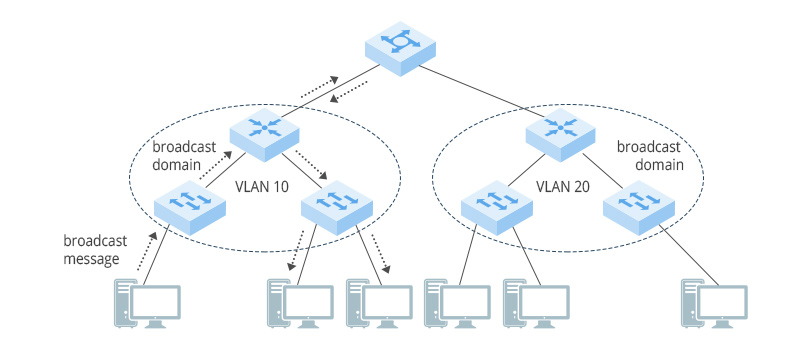
Como a VLAN funciona?
Usuários na mesma VLAN podem estar conectados a diferentes switches, e pode haver várias VLANs nesse caso. Como mencionado anteriormente, as VLANs são marcadas para facilitar a identificação. No entanto, alguns dispositivos, como computadores, só conseguem processar dados sem tags de VLAN. A porta do switch precisa processar a transmissão e a recepção de dados de forma diferente dependendo do objeto de conexão; portanto, a VLAN tem vários tipos de porta.
Tomando dispositivos Cisco como exemplo, os tipos comuns de porta são portas Access e Trunk.
Porta de acesso
As portas de acesso geralmente são usadas para conectar dispositivos que não conseguem identificar tags VLAN, como PCs, ou quando não há necessidade de distinguir quadros de dados entre diferentes VLANs. Quando a porta de acesso envia e recebe quadros sem tag, o switch processa apenas quadros de dados com tags VLAN. Portanto, a porta de acesso precisa adicionar tags VLAN aos quadros de dados recebidos. Para adicionar tags VLAN, o PVID (Port Default VLAN ID) deve ser configurado.Quando a porta de acesso recebe um quadro com uma tag e o VID no quadro é o mesmo que o VID (PVID) da porta, a porta de acesso também pode receber e processar o quadro.Se o VID no quadro de dados recebido com tag for diferente do VID da porta, o acesso não processará os dados no quadro e os descartará diretamente.
Antes de enviar um quadro marcado, a porta de acesso removerá a tag. A razão para isso é que dispositivos como hosts ou servidores não conseguem processar VLANs marcadas.
Porta tronco
As portas Trunk geralmente são usadas para conectar switches, roteadores e outros dispositivos que podem enviar e receber quadros marcados e não marcados ao mesmo tempo. Quando uma porta Trunk recebe um quadro não marcado, ela adiciona uma marcação correspondente ao PVID ao quadro não marcado.Quando uma porta Trunk recebe um quadro de dados marcado, ela não faz nenhuma alteração. Uma porta Trunk pode ser configurada com uma lista de várias VLANs. Mas um ponto precisa ser mencionado: os quadros de dados que permitem apenas o envio do PVID pela porta TRUNK não são marcados.
Aplicação de VLAN
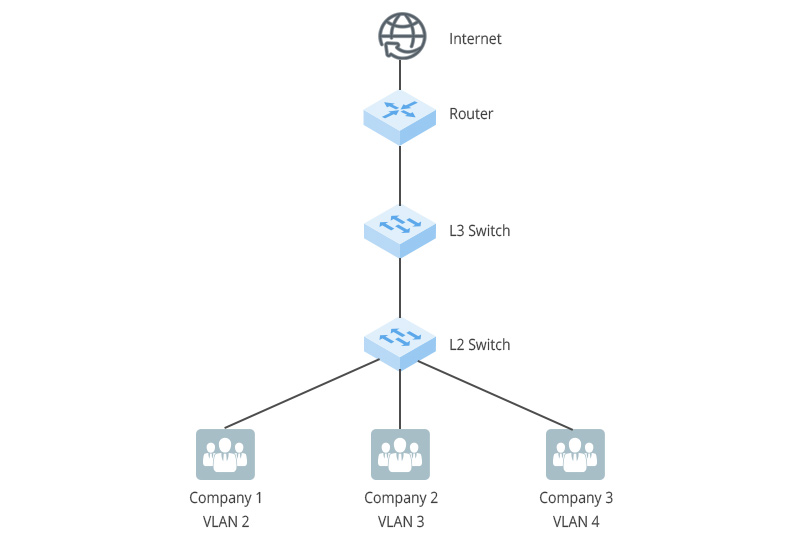
Caso 1: Divisão baseada em portas
É comum que haja várias empresas em um edifício, e essas empresas estejam conectadas ao mesmo switch de Camada 2. Para garantir a independência e a segurança dos negócios de cada empresa, a interface conectada a cada empresa pode ser dividida em VLANs diferentes para obter o isolamento completo dos dados comerciais entre as empresas.
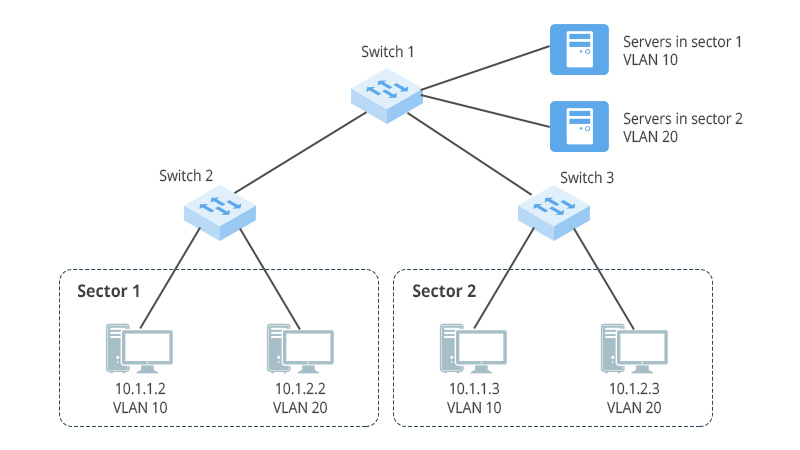
Caso 2: Divisão baseada em segmento de rede IP
A empresa tem vários departamentos, e os hosts de cada departamento são configurados com diferentes segmentos de rede. A empresa espera que os recursos de rede acessados pelos funcionários em cada departamento fiquem isolados uns dos outros. A divisão de VLAN baseada em sub-rede IP pode ser configurada no switch Switch_1 da empresa. Dessa forma, diferentes segmentos de rede do servidor são divididos em diferentes VLANs, e os fluxos de dados que acessam diferentes serviços de aplicação do servidor serão isolados, o que melhora a segurança.


Compartilhar
