


Princípios Básicos e Operação de Funcionamento do ARP
Autor Leslie
Data 04/02/2024

ARP é um protocolo usado em redes locais para mapear endereços IP variáveis para endereços físicos fixos (endereços MAC), também conhecido como Protocolo de Resolução de Endereços (ARP). Ele desempenha um papel crucial na comunicação de rede, garantindo que os dispositivos possam se comunicar entre si. Neste artigo, exploraremos a definição, os princípios de funcionamento e a importância do ARP na comunicação de rede para proporcionar uma compreensão mais aprofundada do protocolo ARP.
ARP: Explore o que é
O que é ARP
ARP é um protocolo de comunicação usado para mapear endereços IP para endereços MAC, facilitando assim a comunicação entre dispositivos conectados à rede. A maioria dos dispositivos de rede usa endereços IP para enviar ou receber mensagens. Então, ao transmitir esses pacotes IP por uma LAN, endereços MAC são usados para encapsulamento. Para garantir uma transmissão fluida, ARP é usado para obter o endereço IP do dispositivo de destino para a transmissão de pacotes.

Tipo de ARP
O ARP consiste principalmente em quatro tipos: Proxy ARP, ARP Gratuito, ARP Reverso e ARP Inverso. Vamos nos aprofundar nos detalhes de cada um:
Proxy ARP: Proxy ARP é uma tecnologia usada para encaminhar dados de uma sub-rede para outra. Quando um dispositivo em uma sub-rede solicita comunicação com um dispositivo em outra sub-rede, um dispositivo que emprega Proxy ARP responde recebendo e encaminhando o pacote de dados para o dispositivo de destino. Proxy ARP facilita a comunicação entre dispositivos em sub-redes diferentes sem a necessidade de encaminhamento por roteador.
ARP gratuito: O Gratuitous ARP funciona como uma ferramenta de gerenciamento, enviando uma solicitação ARP a todos os dispositivos na rede para informá-los sobre um endereço IP específico e seu endereço MAC correspondente. Ao contrário das solicitações ARP padrão, o Gratuitous ARP não se destina a obter endereços MAC, mas sim a atualizar o cache ARP de outros dispositivos na rede.
ARP reverso: Reverse ARP é um protocolo que, ao contrário do ARP padrão, resolve endereços MAC para endereços IP. Ele é normalmente usado em cenários específicos, como quando um dispositivo conhece apenas seu endereço MAC e precisa obter seu endereço IP usando Reverse ARP. O dispositivo envia uma solicitação Reverse ARP, pedindo a outros dispositivos que forneçam seu endereço IP, e o dispositivo respondente retorna seu endereço IP.
ARP inverso: O ARP inverso é comumente usado para estabelecer mapeamentos entre endereços da camada de rede e endereços da camada de enlace de dados dentro de quadros. Ele permite que dispositivos usem DLCIs para descobrir os endereços IP de dispositivos remotos, estabelecendo assim mapeamentos entre a camada de enlace de dados e a camada de rede.
Como funciona o ARP
Quando um dispositivo se conecta a uma Rede Local (LAN), o sistema de rede atribui automaticamente a ele um endereço IP exclusivo para identificação e comunicação dentro da rede. O Protocolo de Resolução de Endereços (ARP) é um protocolo de rede usado para mapear endereços IP para endereços MAC, facilitando a comunicação entre dispositivos. Sua operação é a seguinte:
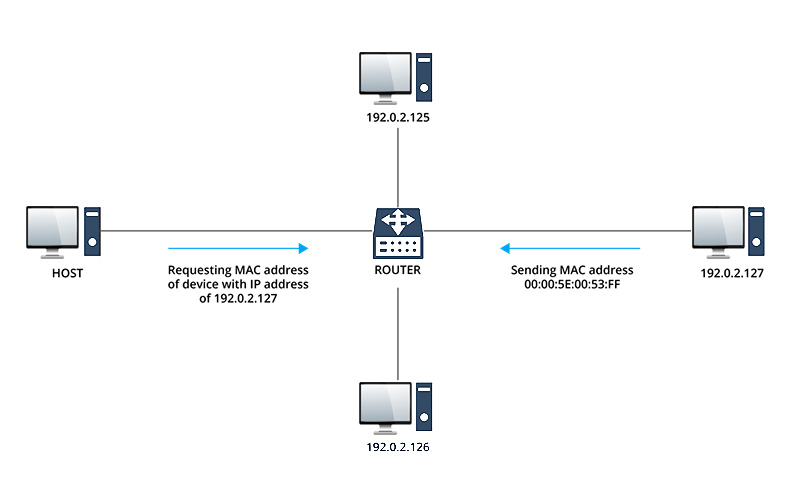
Solicitação ARP: Quando um dispositivo precisa se comunicar com outro dispositivo, ele primeiro verifica seu cache ARP para determinar se o endereço IP de destino já está mapeado para um endereço MAC correspondente. Se nenhuma entrada correspondente for encontrada no cache, o dispositivo transmite uma solicitação ARP para todos os dispositivos na LAN, solicitando o endereço MAC correspondente ao endereço IP de destino.
Resposta ARP: Ao receber uma solicitação ARP, outros dispositivos na rede verificam se o endereço IP de destino corresponde ao seu próprio. Se houver uma correspondência, um dispositivo envia uma mensagem de resposta ARP ao dispositivo solicitante, contendo seu próprio endereço MAC. Ao receber a resposta ARP, o dispositivo solicitante atualiza seu cache ARP com o novo mapeamento de endereço IP para MAC para comunicações futuras.
Atualização do cache ARP: Após receber uma resposta ARP, o dispositivo armazena o novo mapeamento de endereço IP para MAC em seu cache ARP e define um período de tempo limite. Durante esse período de tempo limite, o dispositivo continua a usar esse mapeamento para comunicação. Quando o mapeamento expira, o dispositivo envia uma nova solicitação ARP para atualizar o mapeamento.
O protocolo ARP resolve efetivamente o problema de localizar dispositivos de destino em uma LAN, tornando a comunicação entre dispositivos mais eficiente e confiável. Ao estabelecer e atualizar periodicamente mapeamentos entre endereços IP e endereços MAC, o protocolo ARP garante que os dispositivos na rede possam localizar uns aos outros com precisão e rapidez, permitindo transmissão de dados e comunicação sem interrupções.

ARP: Quais são os benefícios
Melhorando a eficiência da comunicação de rede: O ARP mapeia endereços IP para endereços MAC para aumentar a eficiência da comunicação de rede. Quando um dispositivo precisa enviar dados para outro dispositivo na rede local (LAN), o ARP pode obter diretamente o endereço MAC associado ao endereço IP de destino, facilitando a comunicação.
Simplificando a configuração de rede: o protocolo ARP mapeia automaticamente endereços IP para endereços MAC, eliminando a necessidade de configuração manual de seus mapeamentos. Essa automação simplifica a configuração da rede.
Reduzindo o tráfego de rede: O ARP reduz o tráfego de rede ao armazenar em cache os mapeamentos de endereço resolvidos. Depois que um dispositivo aprende o endereço MAC de um dispositivo de destino, ele armazena o mapeamento em seu cache ARP local para comunicação futura, evitando transmissões frequentes de solicitações ARP.
Solução rápida de problemas: O ARP soluciona rapidamente problemas de rede verificando os mapeamentos de endereços IP para MAC. Ele identifica mapeamentos incorretos ou ausentes, permitindo que os administradores diagnostiquem e resolvam problemas prontamente, garantindo a confiabilidade da rede.
Ataque de ARP Spoofing/ARP Poisoning: o que é
O spoofing de ARP, também conhecido como ataque de envenenamento de ARP, é um tipo de técnica de ataque de rede que explora vulnerabilidades no protocolo ARP para enganar dispositivos em uma rede, fazendo com que enviem dados de rede para o destino errado. Nesse ataque, o invasor envia mensagens falsificadas de resposta ARP para a LAN alvo, induzindo os dispositivos de rede a associar endereços IP legítimos a endereços MAC incorretos. Uma vez estabelecido o mapeamento falso entre endereços IP e endereços MAC, os dados de rede são roteados para o computador do invasor em vez do dispositivo de destino originalmente pretendido. Ataques de spoofing de ARP apresentam riscos significativos, pois os invasores podem roubar informações confidenciais furtivamente sem o conhecimento da vítima.
Além disso, a falsificação de ARP pode evoluir para outras formas de ataques de rede, como:
Ataque man-in-the-middle (MITM): O ataque MITM é um tipo de ataque de espionagem em que o atacante se insere entre os dois endpoints da comunicação, fazendo as partes comunicantes acreditarem que estão se comunicando diretamente entre si quando, na verdade, toda a comunicação está sendo adulterada ou monitorada pelo atacante. Esse ataque pode resultar no roubo de informações confidenciais, como nomes de usuário, senhas e detalhes de cartão de crédito. As estratégias de mitigação para ataques MITM incluem o uso de protocolos de comunicação criptografados, o emprego de redes privadas virtuais (VPNs) e evitar conexões a redes WiFi públicas não confiáveis.
Ataque de negação de serviço (ataque DoS): Um ataque DoS inunda o sistema, servidor ou rede alvo com tráfego para impedir que os usuários acessem esses recursos. Os invasores enviam grandes volumes de tráfego ou solicitações maliciosas para esgotar os recursos do sistema alvo, levando a falhas do sistema ou interrupções de serviço. Esse tipo de ataque torna o sistema alvo incapaz de fornecer serviços, causando indisponibilidade ou atrasos. As medidas de prevenção incluem o uso de firewalls, sistemas de detecção de intrusão e sistemas de prevenção de intrusão.
Sequestro de sessão: Sequestro de sessão envolve invasores roubando o ID de sessão de um usuário e assumindo o controle da sessão web do usuário, fazendo-se passar pelo usuário legítimo. Ao roubar o ID de sessão, os invasores podem se passar pelas atividades do usuário em redes autorizadas, como aplicativos, e-mails e mensagens instantâneas. Esse ataque pode resultar no acesso dos invasores a informações confidenciais do usuário, na realização de ações não autorizadas ou na falsificação de identidades de usuário para acessar recursos restritos. Medidas preventivas comuns incluem o uso de comunicação criptografada, a implementação de gerenciamento e monitoramento de sessões e o uso de autenticação multifator.
Conclusão
Em resumo, o ARP desempenha um papel vital na comunicação LAN ao mapear endereços IP para endereços MAC. Embora melhore a eficiência da rede, ele é vulnerável a ataques de falsificação de ARP, desviando dados para destinos não autorizados. Esses ataques podem evoluir para ameaças mais graves, como ataques man-in-the-middle, ataques de negação de serviço e sequestro de sessão. Para mitigar os riscos, medidas de segurança robustas, como criptografia e sistemas de detecção de intrusão, são essenciais. Se você tiver outras dúvidas sobre ARP, sinta-se à vontade para entrar em contato com os engenheiros CCIE/HCIE da QSFPTEK em [email protected]. Nossos engenheiros fornecerão a você suporte abrangente.


Compartilhar
