


WEP vs. WPA vs. WPA2 vs. WPA3: Comparação dos tipos de segurança Wi-Fi
Autor Yana
Data 08/30/2024

A segurança Wi-Fi protege nossa privacidade e nossos dados contra acesso não autorizado e interceptação. Os termos WEP, WPA, WPA2 e WPA3 aparecem com frequência ao usar produtos sem fio, como APs e roteadores, mas qual é a diferença entre WEP vs. WPA vs. WPA2 vs. WPA3? Este artigo explica as diferenças entre esses quatro protocolos de segurança Wi-Fi para ajudar os leitores a entender melhor e proteger suas redes.
O que é WEP?
Definição de Wired Equivalent Privacy
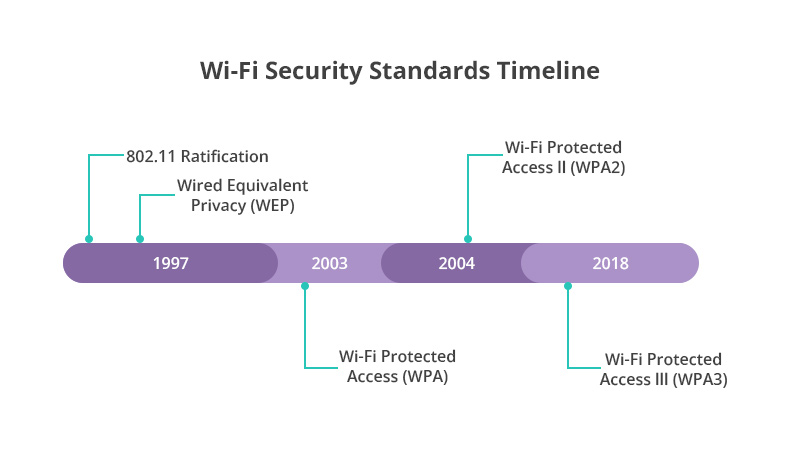
Abreviação de Wired Equivalent Privacy, WEP foi introduzido pela primeira vez em 1997 como uma forma de criptografar dados transmitidos sem fio entre dois dispositivos para impedir que usuários não autorizados espionassem ou invadissem uma rede sem fio. O princípio de funcionamento do WEP é usar algoritmos de criptografia para criptografar dados transmitidos pela rede sem fio. Ele usa chaves de 64 bits e 128 bits para criptografar dados e usa essas chaves para autenticar e descriptografar pacotes de dados. Naquela época, a tecnologia Wi-Fi ainda estava em seus estágios iniciais, e as pessoas começavam a perceber a necessidade de um protocolo de segurança para impedir acesso não autorizado e espionagem. O WEP é considerado um marco porque foi o primeiro padrão a fornecer segurança para redes Wi-Fi.
Desvantagens da segurança WEP
Uma das desvantagens mais significativas do WEP é que as chaves são vulneráveis a ataques. Como o WEP usa chaves estáticas e tem fragilidades em seu algoritmo de criptografia, hackers podem usar ferramentas e técnicas simples para quebrar a criptografia WEP e acessar facilmente redes Wi-Fi protegidas.
Além disso, WEP também tem vulnerabilidades, como ataques de repetição e ataques de dicionário, que ameaçam a segurança da rede.
O que é WPA?
Definição de Wi-Fi Protected Access
O Wi-Fi Protected Access (WPA) foi introduzido em 2003 como uma resposta direta e substituição às vulnerabilidades cada vez mais aparentes da Wi-Fi Alliance no padrão de criptografia WEP. O WEP foi um dos primeiros padrões de criptografia adotados por redes Wi-Fi, mas suas chaves estáticas e algoritmos de criptografia vulneráveis tornavam os dados da rede suscetíveis a roubo e adulteração. O advento do WPA corrigiu as falhas de segurança do WEP e forneceu proteção mais confiável para redes sem fio.
Melhorias em relação ao protocolo de segurança WEP
Temporal Key Authority Protocol (TKIP): o WPA usa o protocolo TKIP para gerar uma nova chave para cada pacote transmitido. Ao contrário do WEP, que usa a mesma chave estática, o TKIP reduz as informações disponíveis para o atacante alterando regularmente a chave, tornando mais difícil sequestrar pacotes.
Verificação de permissão de mensagem (MIC): WPA inclui uma verificação de permissão de mensagem para ver se um interceptador interceptou e alterou o pacote de dados. Esse recurso ajuda a prevenir ataques e adulteração de dados.
O que é WPA2?
Definição de Wi-Fi Protected Access 2
WPA2 é uma versão atualizada do protocolo WPA. Ele foi lançado em 2004 para fornecer conexões de rede sem fio mais seguras. O WPA2 protege redes Wi-Fi por meio de mecanismos de criptografia e autenticação. Quando um dispositivo se conecta a uma rede Wi-Fi protegida, ele é primeiro autenticado para garantir que apenas usuários autorizados possam acessá-la. Em seguida, os dados são criptografados usando o algoritmo de criptografia AES para garantir a segurança dos dados durante a transmissão. Ao mesmo tempo, o WPA2 também usa o modo contador do Protocolo de Código de Verificação de Mensagem de Cadeia de Blocos de Cifra (CCMP) para verificar a integridade dos dados e impedir que sejam adulterados ou danificados.
Melhorias em relação ao protocolo de segurança WPA
Criptografia forte: o WPA2 usa o Advanced Encryption Standard (AES), que é mais seguro e confiável do que os primeiros algoritmos de criptografia WEP e TKIP. O algoritmo AES usa um comprimento de chave de 128 bits ou 256 bits, proporcionando maior proteção de criptografia e prevenindo eficazmente vários ataques a redes Wi-Fi.
Autenticação robusta: o WPA2 suporta dois modos de autenticação: WPA2-Personal e WPA2-Enterprise. No modo individual, geralmente é usada uma chave pré-compartilhada (PSK), ou seja, a senha da rede Wi-Fi é compartilhada entre o ponto de acesso e o dispositivo conectado. O modo empresarial usa o Protocolo de Autenticação Extensível (EAP), mais complexo, para fornecer credenciais individuais para cada usuário ou dispositivo por meio de um servidor de autenticação separado.
O que é WPA3?
Definição de Wi-Fi Protected Access 3
WPA3 é o protocolo de segurança Wi-Fi mais recente lançado pela Wi-Fi Alliance em 2018. Como sucessor do WPA2, o WPA3 foi projetado para fornecer proteções de segurança mais robustas, solucionar algumas das vulnerabilidades de segurança e táticas de ataque no WPA2 e oferecer uma conexão Wi-Fi mais segura para usuários pessoais e empresariais.
Melhorias em relação ao protocolo de segurança WPA 2
Criptografia de dados mais forte
O WPA3 usa um mecanismo de criptografia de dados personalizada que fornece uma chave de criptografia exclusiva para cada transmissão de dados. Em comparação com o WPA2, o WPA3 tem chaves de criptografia mais longas, usando uma chave de 192 bits para o modo pessoal e uma chave de 256 bits para o modo empresarial, aprimorando significativamente a segurança e a privacidade dos dados.
Maior segurança de rede
No WPA3, o algoritmo de criptografia AES é implementado por meio do protocolo SAE, que emprega algoritmos de criptografia mais robustos e métodos de troca essenciais mais seguros, prevenindo efetivamente ataques offline e tentativas de adivinhação de senha, além de melhorar a segurança da rede.
Proteção aprimorada contra ataques de força bruta
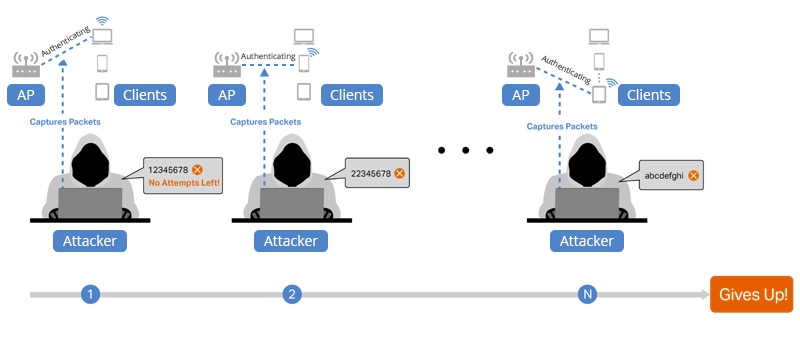
O WPA3 apresenta proteção aprimorada contra ataques de força bruta, protegendo os usuários contra ataques de dicionário e quebra por força bruta. Ao limitar o número de tentativas e usar chaves de criptografia mais complexas, o WPA3 impede que hackers quebrem senhas e credenciais de Wi-Fi por força bruta.
Proteção de segurança de nível empresarial
O WPA3-Enterprise melhora ainda mais a segurança com base no WPA2-Enterprise ao introduzir o modo WPA3-Enterprise de 192 bits, aumentando a força da defesa de senha. Enquanto isso, o WPA3-Enterprise adota o algoritmo HMAC-SHA-384, mais seguro, para exportação e confirmação de chaves, fortalecendo a proteção de dados.
Proteção de Rede Aberta
O WPA3 introduz OWE (Opportunistic Wireless Encryption), que oferece proteção mais segura para a transmissão de dados dos usuários em redes abertas. O OWE usa o algoritmo de troca de chaves Diffie-Hellman para a troca de chaves e criptografa a transmissão de dados dos usuários, impedindo efetivamente que invasores ilegais acessem e roubem dados.
Você precisa do tipo de segurança Wi-Fi WPA3?
A segurança do WPA3 é muito maior do que a do WPA2, e recomenda-se usar WPA3 para proteger a rede Wi-Fi se as condições reais forem atendidas. No entanto, a transição de WPA2 para WPA3 é gradual, e você pode enfrentar um período de transição causado por atualizações de equipamento ou atualizações de software. Antes de mudar para WPA3, você pode usar patches de segurança atualizados, aumentar a complexidade da senha etc., para melhorar a segurança da rede Wi-Fi atual.
Segurança de rede sem fio WEP vs. WPA vs. WPA2 vs. WPA3: quais são as diferenças?
As diferenças entre WEP vs. WPA vs. WPA2 vs. WPA3 são mostradas na tabela abaixo.
Como escolher os protocolos de segurança de rede sem fio certos?
WEP é um protocolo de segurança Wi-Fi obsoleto e deve ser evitado. WPA é uma alternativa ao WEP e usa criptografia mais robusta. Atualmente, WPA2 é o protocolo de segurança sem fio dominante. A maioria dos dispositivos atuais, incluindo smartphones, laptops e pontos de acesso sem fio, têm suporte integrado para WPA2. Embora o WPA3 seja o protocolo de segurança mais avançado, ele ainda não é tão popular quanto o WPA2 devido a problemas de compatibilidade.
Portanto, recomenda-se que você escolha o protocolo de segurança Wi-Fi adequado nesta ordem.
Preferencial: Se possível, escolha WPA3, que oferece o mais alto nível de segurança.
Segunda melhor escolha: se WPA3 não for compatível, WPA2 é a opção mais segura e amplamente compatível.
Evite usar WEP e WPA, a menos que não haja outra opção, e apenas para redes que não envolvam dados confidenciais.
Conclusão
A segurança do Wi-Fi evoluiu do WEP ao WPA3, com cada geração de protocolos aprimorando a tecnologia de criptografia e a segurança. O WEP foi o primeiro protocolo de segurança, mas o WPA o substituiu porque ele era fácil de quebrar. O WPA melhorou a segurança da rede ao introduzir o gerenciamento dinâmico de chaves e uma criptografia mais forte. O WPA2 fortaleceu ainda mais a criptografia e tornou-se um padrão amplamente utilizado atualmente, enquanto o WPA3 se baseia nesses avanços para oferecer recursos de segurança e mecanismos de proteção mais avançados.


Compartilhar
