


O que é um dispositivo de firewall e por que uma empresa precisa dele?
Autor Moore
Data 11/17/2023

No cenário digital contemporâneo, caracterizado pela conectividade onipresente, proteger nossos ativos digitais é de extrema importância. O firewall atua como um mecanismo de defesa primário, constituindo um sistema sofisticado de segurança de rede meticulosamente criado para proteger nossos dispositivos contra ameaças cibernéticas. Este guia abrangente explora as nuances dos firewalls, elucidando seus diversos tipos, funções e papel fundamental na manutenção de uma segurança de rede resiliente.
O que é um firewall?
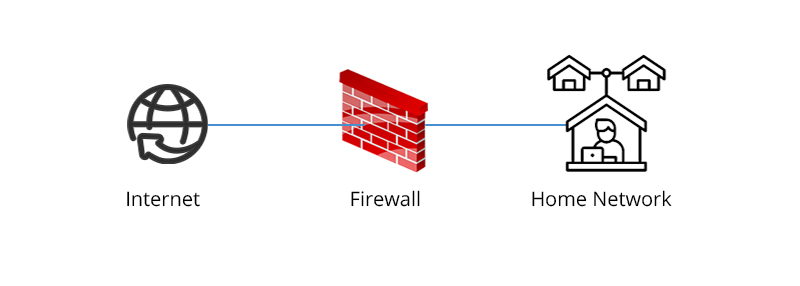
Um firewall atua como um guardião vigilante, estabelecendo uma barreira entre o computador de um usuário e a vasta rede. Imagine-o como um segurança digital, inspecionando cuidadosamente cada pacote de dados que busca entrar ou sair do seu dispositivo. Funcionando como a linha inicial de defesa, ele impede o acesso não autorizado e reforça barreiras contra invasores cibernéticos.
Diferentes tipos de firewalls
Firewalls de filtragem de pacotes:
Esses firewalls inspecionam pacotes de dados com base em regras predefinidas, permitindo ou bloqueando o tráfego conforme apropriado. Sua eficiência está na simplicidade, tornando-os uma escolha comum para uso pessoal.
Firewalls de inspeção stateful:
Indo além da inspeção de pacotes, esses firewalls acompanham o estado das conexões ativas. Isso permite que eles tomem decisões mais refinadas, aumentando a segurança ao compreender o contexto das transmissões de dados.
Firewalls de serviço proxy:
Este firewall opera na camada de aplicação; firewalls proxy atuam como intermediários entre os usuários e a internet. Eles fornecem uma camada adicional de anonimato e segurança ao lidar com solicitações de dados em nome dos usuários.
Firewalls de próxima geração (NGFW):
Os NGFWs são a evolução mais recente; essa tecnologia de firewall integra vários recursos avançados, como prevenção de intrusão, inspeção profunda de pacotes e reconhecimento de aplicações. Oferecendo uma abordagem abrangente à segurança de rede, eles lidam habilmente com as complexidades das ameaças cibernéticas contemporâneas.
Firewall de gerenciamento unificado de ameaças (UTM):
Um dispositivo de Gerenciamento Unificado de Ameaças (UTM) normalmente combina as funcionalidades de um firewall de inspeção com estado, prevenção contra intrusões e antivírus de forma pouco interconectada. Ele pode abranger serviços suplementares, frequentemente incorporando gerenciamento em nuvem. A filosofia de design por trás dos UTMs enfatiza a simplicidade e a facilidade de uso.
Como funciona um firewall?
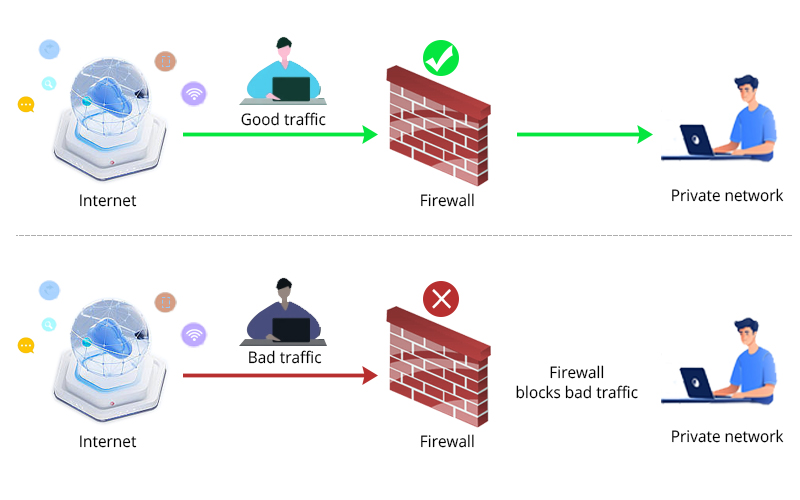
Compreender as complexidades de um firewall é vital—isso se assemelha a uma inspeção alfandegária meticulosa na fronteira, examinando cada pacote de informações. O firewall avalia os pacotes de dados de acordo com regras predefinidas, identificando anomalias ou possíveis ameaças. Uma inspeção bem-sucedida permite que o pacote prossiga, enquanto o conteúdo sinalizado é prontamente bloqueado, garantindo que apenas dados seguros e autorizados atravessem a rede.
Por que os firewalls são importantes?
Em uma era marcada pela sofisticação crescente das ameaças cibernéticas, os firewalls se tornaram indispensáveis. Funcionando como um escudo robusto, eles são cruciais para impedir o acesso não autorizado, proteger informações confidenciais e atuar como sentinelas vigilantes contra um espectro de adversários digitais, incluindo malware e hackers.
Principais usos dos firewalls
Prevenção de malware:
Firewalls desempenham um papel crucial ao bloquear malware de se infiltrar em seu sistema. Eles examinam os dados recebidos em busca de padrões maliciosos conhecidos e impedem que comprometam seu dispositivo.
Controle de acesso:
Ao aplicar políticas de controle de acesso, os firewalls limitam quem pode acessar sua rede. Isso é especialmente crítico em ambientes organizacionais, onde informações confidenciais devem ser protegidas contra pessoas não autorizadas.
Garantia de Privacidade:
Firewalls contribuem para a privacidade controlando o fluxo de dados para dentro e para fora da sua rede. Isso é essencial tanto para indivíduos quanto para empresas protegerem dados confidenciais de olhares curiosos.
Funções do firewall
Filtragem de pacotes:
A função fundamental da filtragem de pacotes envolve examinar pacotes de dados individuais e decidir se devem ser permitidos ou bloqueados com base em regras predefinidas.
Tradução de Endereços de Rede (NAT):
O NAT desempenha um papel vital no aprimoramento da segurança ao mascarar endereços IP internos, tornando mais desafiador para possíveis invasores identificar e direcionar dispositivos específicos.
Suporte a Virtual Private Network (VPN):
Os firewalls frequentemente incorporam suporte a VPN, permitindo comunicação segura pela internet por meio do estabelecimento de túneis criptografados. Esse recurso é essencial para preservar a confidencialidade e a integridade das transmissões de dados.
Vantagens do uso de dispositivos de firewall
Segurança aprimorada:
A principal vantagem dos firewalls é sua segurança reforçada, protegendo contra muitas ameaças cibernéticas.
Proteção de Privacidade:
Os firewalls contribuem para a privacidade controlando o fluxo de dados, garantindo que informações confidenciais permaneçam confidenciais.
Tranquilidade:
Saber que há um firewall robusto em vigor oferece tranquilidade, permitindo que os usuários naveguem pelo ambiente digital com confiança.
Como usar a proteção de firewall?
Implementar a proteção por firewall de forma eficaz envolve instalar o software. Atualizações regulares, ajustes de configuração com base em necessidades específicas e monitoramento proativo dos logs do firewall são essenciais para manter a segurança ideal.
Camada de Aplicação e Firewalls de Proxy
Firewalls da Camada de Aplicação:
Esses firewalls avançados operam na camada de aplicação do modelo OSI, proporcionando uma inspeção de dados mais granular. Isso permite uma detecção mais eficaz de atividades maliciosas.
Firewalls de Proxy:
Firewalls proxy funcionam como intermediários, interceptando e examinando solicitações de dados em nome dos usuários, fornecendo uma camada adicional de segurança e anonimato, especialmente em ambientes corporativos.
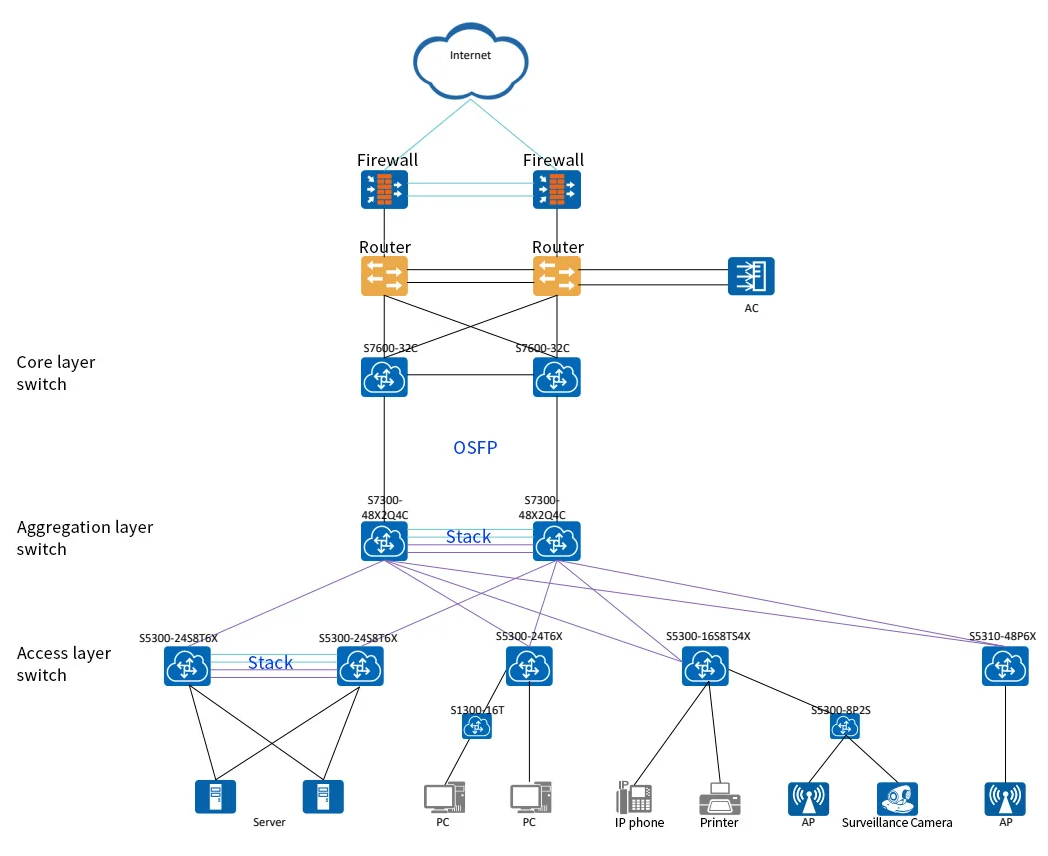
Aqui está uma história de sucesso de cliente sobre o design de uma aplicação de Firewall pela QSFPTEK em uma rede empresarial:
Produto relacionado:


A importância de NAT e VPN
Tradução de Endereços de Rede (NAT):
O NAT é crucial para ocultar endereços IP internos, reduzir a superfície de exposição a possíveis ataques e tornar mais difícil para agentes mal-intencionados identificar dispositivos específicos.
Redes Privadas Virtuais (VPNs):
O suporte a VPN em firewalls garante comunicação segura ao criar túneis criptografados. Isso é particularmente importante para trabalhadores remotos ou organizações com escritórios geograficamente dispersos.
O futuro da segurança de rede
Olhando para o futuro, o futuro da segurança de redes envolve a integração de inteligência artificial e aprendizado de máquina em sistemas de firewall. Essas tecnologias permitem defesas adaptativas e proativas, identificando e mitigando ameaças emergentes em tempo real.
É essencial esclarecer a distinção entre firewalls e software antivírus. Enquanto os firewalls se concentram em controlar e monitorar o tráfego de rede, o software antivírus é projetado para detectar e remover softwares maliciosos de dispositivos individuais.
Embora os firewalls sejam um componente crucial de segurança de rede, eles têm limitações. Eles podem não ser eficazes contra certos ataques, e ameaças internas ainda podem representar riscos. Enfatize a necessidade de uma abordagem de segurança em camadas, combinando firewalls com outras medidas de segurança.
Conclusão
Em conclusão, os firewalls são os heróis anônimos do mundo digital, protegendo incansavelmente nossos dispositivos e redes contra uma infinidade de ameaças cibernéticas. Ao compreender seus tipos, funções e o cenário de segurança de rede, indivíduos e organizações podem fortalecer suas fortalezas digitais e navegar com confiança pelo mundo online. Mantenha-se informado, mantenha-se seguro.


Compartilhar
