


O que é DHCP Snooping e como ele funciona?
Autor Leslie
Data 03/22/2023

DHCP Snooping é um recurso de segurança que ajuda a proteger uma rede contra servidores DHCP (Dynamic Host Configuration Protocol) não autorizados e outros ataques baseados em DHCP. É uma tecnologia que fornece uma camada adicional de proteção à infraestrutura de rede, permitindo que apenas dispositivos autorizados obtenham endereços IP dinamicamente. Neste artigo, faremos uma análise aprofundada do que é DHCP Snooping, como ele funciona e os tipos de ataques contra os quais ele pode proteger.
Cisco Systems. (s.d.). Guia de Configuração de DHCP Snooping, Cisco IOS Release 12.2SX. Recuperado de www.Cisco.com
O que é DHCP?
Antes de nos aprofundarmos em DHCP Snooping, vamos entender o que é DHCP. DHCP (Dynamic Host Configuration Protocol) é um protocolo de rede que atribui automaticamente endereços IP a dispositivos na rede. Um servidor DHCP atribui dinamicamente endereços IP, máscaras de sub-rede, gateways padrão e outros parâmetros de configuração de rede a dispositivos de rede. O DHCP simplifica o gerenciamento de endereços IP em uma rede ao atribuir automaticamente endereços IP conforme necessário.
Leslie. (s.d.). Significado de DHCP. QSFPTEK. Recuperado em 12 de abril de 2023, de PPPoE vs DHCP
O que é DHCP Snooping?
DHCP Snooping é uma técnica de segurança de rede que impede ataques maliciosos por meio do Dynamic Host Configuration Protocol (DHCP). Quando habilitada em um switch, ela registra as trocas de mensagens DHCP em cada porta da rede e as armazena em uma tabela DHCP Snooping, que mostra quais endereços MAC obtiveram quais endereços IP por concessão e quando essas concessões expirarão. Ela também pode impedir ataques de falsificação de servidor DHCP, melhorando assim a segurança e a confiabilidade da rede ao impedir efetivamente diversos ataques maliciosos.
Como funciona o IP DHCP Snooping?
O que são ataques de spoofing DHCP?
Ao usar o protocolo DHCP para atribuir endereços IP a hosts em uma rede, invasores podem explorar ataques de DHCP Spoofing para enviar mensagens DHCP falsas, enganando os hosts para que se conectem a servidores DHCP maliciosos controlados pelo invasor. Isso pode fazer com que os hosts não consigam se conectar à rede ou redirecioná-los para sites maliciosos para ataques adicionais.
Como prevenir ataques de falsificação DHCP
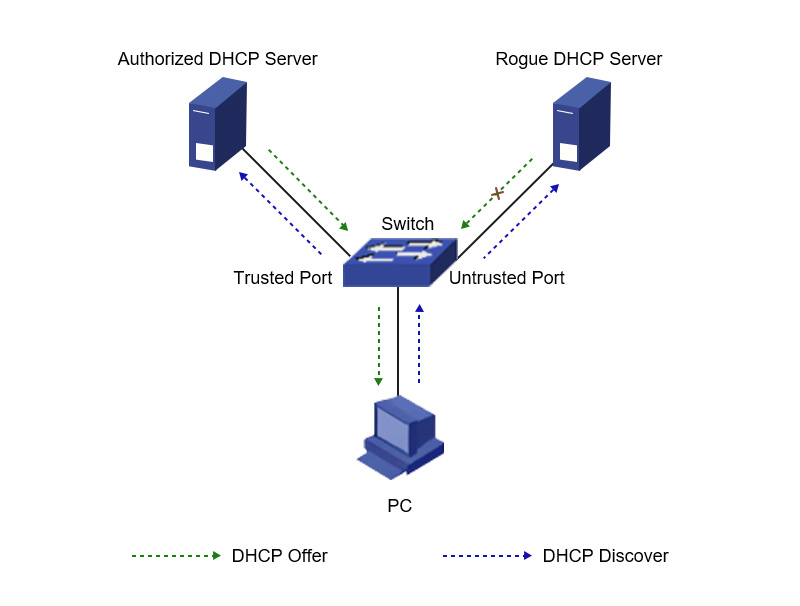
Para resolver esse problema, a tecnologia DHCP Snooping foi desenvolvida. Habilita o switch de rede ao habilitar o DHCP Snooping, dividindo as portas DHCP em portas Confiáveis e Não Confiáveis, e aprendendo todos os endereços MAC e IP que passam pelas portas Confiáveis. Quando uma mensagem DHCP chega a uma porta Não Confiável, o switch verifica se seus endereços MAC e IP de origem correspondem aos do banco de dados dinâmico. Se não corresponderem, o switch descarta a mensagem, impedindo assim ataques de DHCP Spoofing. O DHCP Snooping normalmente divide as interfaces nos switches em portas confiáveis e portas não confiáveis.
Como prevenir envenenamento de servidor DHCP
Além disso, a tecnologia DHCP Snooping também pode impedir que servidores DHCP sejam envenenados. O switch aprende todos os endereços MAC e IP dos servidores DHCP que passam por portas Trusted e os armazena em um banco de dados dinâmico. Se a mensagem DHCP contiver um endereço IP de servidor DHCP que não corresponda a um endereço IP de servidor DHCP conhecido no banco de dados dinâmico, o switch descartará a mensagem para impedir que invasores envenenem servidores DHCP e enviem endereços IP falsos aos hosts na rede.
Por fim, o switch registra todas as mensagens DHCP que não passam na verificação no log de DHCP Snooping para que os administradores possam visualizá-las e tomar as medidas necessárias. Dessa forma, ele pode proteger efetivamente a segurança da rede e evitar ataques DHCP.

Contra quais ataques o DHCP Snooping pode defender?
Servidores DHCP não autorizados
DHCP Snooping é projetado principalmente para defesa contra servidores DHCP não autorizados. Servidores DHCP não autorizados são dispositivos que foram configurados para distribuir endereços IP a clientes em uma rede sem autorização. Esses dispositivos podem causar sérios problemas de segurança, pois podem ser usados para interceptar o tráfego de rede ou lançar outros tipos de ataques.
DHCP Snooping pode proteger contra servidores DHCP não autorizados bloqueando mensagens DHCP originadas de fontes não confiáveis. Quando um host não confiável envia uma mensagem DHCP, o switch inspeciona a mensagem e a compara com a tabela de vinculação DHCP. O switch descartará a mensagem se o endereço MAC de origem não estiver na tabela de vinculação DHCP. Isso impede que hosts não autorizados distribuam endereços IP na rede.
DHCP Spoofing e DHCP Starvation
O DHCP Snooping também pode defender contra ataques baseados em DHCP, como falsificação de DHCP e esgotamento de DHCP. A falsificação de DHCP é um tipo de ataque em que um invasor envia mensagens DHCP falsas para uma rede na tentativa de sequestrar endereços IP. O esgotamento de DHCP é um ataque em que um invasor inunda a rede com solicitações DHCP, fazendo com que o servidor DHCP fique sem endereços IP disponíveis.
Como habilitar o DHCP Snooping e seus benefícios
Ativar DHCP
Para habilitar o DHCP Snooping em uma rede, primeiro você deve configurar o servidor DHCP para fornecer endereços IP válidos e outros parâmetros de configuração de rede. Em seguida, você deve configurar o switch para habilitar o DHCP Snooping e especificar os servidores e interfaces DHCP confiáveis. Você também pode configurar outros recursos de DHCP Snooping, como limitação de taxa DHCP e filtragem de opções DHCP, para aumentar ainda mais a segurança da rede.
Benefícios do DHCP
Há vários benefícios em usar DHCP Snooping em um ambiente de rede. Alguns dos benefícios mais significativos incluem:
Segurança de rede aprimorada
Ele impede que servidores DHCP não autorizados distribuam endereços IP para dispositivos não autorizados, o que ajuda a aumentar a segurança da rede.
Confiabilidade de rede aprimorada
Ele garante que apenas servidores DHCP autorizados sejam usados para atribuir endereços IP, o que reduz o risco de conflitos de endereços IP e de inatividade da rede.
Gerenciamento de Rede Simplificado
Ele facilita o gerenciamento de endereços IP e configurações de rede automatizando o processo de atribuição de endereços IP a dispositivos.
Dispositivos DHCP Snooping QSFPTEK
A QSFPTEK oferece uma variedade de dispositivos de rede com funcionalidade DHCP Snooping, incluindo o S7600-48Y8C, S7600-24Y4C e S7600-24X2C da série S7600, bem como switches da série S7300. Esses dispositivos fornecem recursos adicionais além do suporte a DHCP, como Quality of Service (QoS) e Access Control Lists (ACL), para garantir a transmissão segura de dados. Além dos recursos de QoS e ACL, os switches da série S7300 também vêm equipados com proteção DDoS para maior segurança da rede.
Conclusão
Em conclusão, o DHCP Snooping é um recurso de segurança essencial que protege as redes contra servidores DHCP não autorizados e outros ataques baseados em DHCP. A QSFPTEK oferece uma variedade de dispositivos compatíveis com a funcionalidade DHCP Snooping, facilitando para os administradores de rede a implementação dessa tecnologia e o aproveitamento de seus numerosos benefícios. Com ela, as redes podem ser protegidas contra possíveis ataques e operar sem problemas, garantindo que os dados sejam transmitidos de forma segura e eficiente.


Compartilhar
