


Qual é a diferença entre RADIUS e TACACS+
Autor Leslie
Data 03/25/2024

RADIUS e TACACS+ são dois dos protocolos mais famosos na estrutura AAA, quase sinônimos de segurança de rede. Ambos são protocolos usados para autenticação, autorização e contabilização de rede. Embora possam parecer semelhantes à primeira vista, existem algumas diferenças em funcionalidade e design. Este artigo apresentará os conceitos de RADIUS e TACACS+ e explorará suas diferenças.
Explicação geral de RADIUS e TACACS+
O que é RADIUS
RADIUS é um protocolo usado para autenticação, autorização e contabilização (AAA) de rede, utilizando servidores de acesso do protocolo AAA, com o objetivo de garantir que redes e serviços de rede estejam protegidos contra acesso não autorizado. Ele é comumente aplicado em redes empresariais e de provedores de serviços de internet, permitindo que os usuários se autentiquem e acessem recursos de rede por meio de um único servidor de autenticação. RADIUS consiste em três componentes principais: servidor de autenticação, cliente (dispositivos de rede) e servidor de contabilização. Ele realiza essas funções por meio da comunicação entre o servidor de autenticação e os dispositivos de rede.
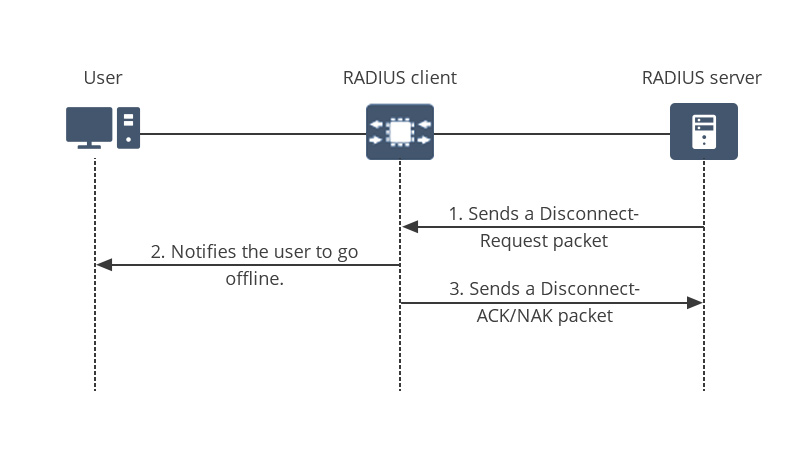
Como o RADIUS funciona
O princípio de funcionamento do RADIUS envolve gerenciar e verificar as identidades dos usuários da rede por meio de um servidor de autenticação e autorizar seu acesso aos recursos da rede com base em políticas predefinidas. As etapas específicas são as seguintes:
Iniciação: Primeiro, o dispositivo do usuário atua como um cliente RADIUS e envia uma solicitação de conexão ao servidor de acesso à rede.
Encaminhamento: Em seguida, o Network Access Server (NAS) encaminha a solicitação do dispositivo do usuário para o servidor RADIUS.
Autenticação: Quando a solicitação é encaminhada ao servidor RADIUS, ele avalia as credenciais fornecidas em relação às suas políticas predefinidas e ao banco de dados de usuários autorizados.
Resposta: Se a autenticação for bem-sucedida, o servidor RADIUS envia uma resposta de autenticação ao dispositivo de rede, contendo informações de autorização e outros parâmetros de configuração, permitindo que o dispositivo do usuário acesse os recursos necessários. Se não for bem-sucedida, o acesso é negado.
Vantagens e desvantagens do RADIUS
Vantagens do RADIUS
Padronização: RADIUS é um protocolo padronizado amplamente suportado e aplicado em vários dispositivos e sistemas de rede, incluindo roteadores, switches, pontos de acesso sem fio e muito mais.
Gerenciamento centralizado: O RADIUS gerencia centralmente a autenticação de usuários e o controle de acesso por meio de servidores dedicados, oferecendo uma estrutura consistente para monitorar e registrar as atividades dos usuários. Essa abordagem centralizada simplifica a administração e a manutenção da rede, garantindo ao mesmo tempo supervisão e controle uniformes.
Flexibilidade: O RADIUS oferece alta flexibilidade, permitindo que os administradores personalizem permissões com base em funções de usuário, tipos de dispositivo ou circunstâncias específicas. Ele suporta vários métodos de autenticação e dispositivos de rede, possibilitando um gerenciamento de acesso à rede adaptativo e preciso.
Universalidade: O RADIUS acomoda uma ampla variedade de dispositivos em diferentes sistemas operacionais e oferece suporte ao protocolo RADIUS, independentemente de fornecedores específicos. Isso garante a interoperabilidade entre dispositivos, tornando-o uma solução padrão amplamente adotada.
Desvantagens do RADIUS
Ponto Único de Falha: Devido à sua arquitetura tipicamente centralizada, o RADIUS depende de um servidor central para autenticação. Portanto, quando um servidor RADIUS falha, ele pode impedir que os usuários acessem a rede, levando a interrupções nos serviços de autenticação e autorização.
Complexidade de Implantação: Implantar e configurar servidores RADIUS requer um certo nível de conhecimento técnico. Como resultado, RADIUS geralmente é implantado em grandes redes empresariais e por provedores de serviços de Internet. A implantação pode ser mais complexa para redes menores.
Gargalos de desempenho: Em redes de larga escala, cada solicitação de autenticação deve passar por um único servidor, o que pode potencialmente levar a gargalos de desempenho.
O que é TACACS+
TACACS+ é um protocolo de autenticação e autorização de rede projetado para fornecer serviços centralizados de autenticação, autorização e contabilização a servidores de acesso remoto. É uma versão aprimorada do protocolo TACACS (Terminal Access Controller Access-Control System) e é um protocolo proprietário desenvolvido pela Cisco. O TACACS+ separa as funções de autenticação, autorização e contabilização, oferecendo um mecanismo de controle de acesso à rede mais robusto e flexível. Em comparação com o protocolo RADIUS, oferece maior segurança e controle de acesso detalhado, sendo amplamente adotado por muitas organizações do setor.

Como o TACACS+ funciona
O princípio de funcionamento do TACACS+ é que o cliente inicia uma solicitação ao servidor de acesso remoto da rede. O servidor TACACS+ é responsável por verificar a identidade do usuário e autorizar as permissões de acesso. O processo específico é o seguinte:
Iniciação: O usuário envia uma solicitação ao servidor TACACS+ por meio do servidor de acesso remoto do dispositivo de rede para verificar a identidade do usuário.
Verificação: Ao receber a solicitação, o servidor TACACS+ compara as credenciais fornecidas com seu banco de dados para verificar a identidade do usuário.
Autorização: Se as credenciais do usuário forem válidas e a autenticação for bem-sucedida, o servidor TACACS+ toma decisões de autorização com base em políticas pré-configuradas para determinar quais recursos o usuário pode acessar.
Resposta: O servidor de autenticação gera uma resposta e a envia de volta ao dispositivo de rede original. Se a autenticação for bem-sucedida, a resposta incluirá informações de autorização e outros parâmetros de configuração. Se a solicitação de acesso do usuário for negada, ele não poderá acessar os recursos necessários.
Vantagens e desvantagens do TACACS+
Vantagens do TACACS+
Segurança mais robusta: TACACS+ oferece um nível mais alto de segurança ao criptografar todo o tráfego entre clientes e servidores e fornecer mecanismos rigorosos de autenticação, ajudando a proteger as credenciais dos usuários e o tráfego de rede contra acesso não autorizado.
Escalabilidade: TACACS+ é adequado para grandes redes empresariais e de provedores de serviços, apresentando gerenciamento centralizado e configurações de permissão flexíveis, adaptável a ambientes de rede complexos.
Controle de acesso granular: TACACS+ fornece um controle de autorização mais preciso, permitindo que os administradores façam ajustes precisos de permissão com base em funções de usuário, tipos de dispositivo e outros fatores para controlar o acesso dos usuários aos recursos.
Trilha de Auditoria: O TACACS+ pode registrar trilhas de auditoria detalhadas de todos os eventos de autenticação, autorização e contabilidade, auxiliando no monitoramento das atividades dos usuários e na resolução imediata de problemas de segurança.
Desvantagens do TACACS+
Dependência do suporte do fornecedor: Como o TACACS+ é um protocolo proprietário desenvolvido pela Cisco, ele depende principalmente do suporte e da manutenção da Cisco. Nem todos os dispositivos de rede e servidores oferecem suporte ao TACACS+, o que pode limitar seu uso em determinados ambientes.
Ponto Único de Falha: Semelhante ao RADIUS, o TACACS+ segue uma arquitetura centralizada. Em caso de falha do servidor central, pode ocorrer interrupção do acesso à rede. Esse é um risco que precisa ser considerado.
Limitações: A implantação e configuração do TACACS+ exigem alta especialização técnica e custos, muitas vezes necessitando do envolvimento de pessoal especializado para gerenciamento e manutenção. Portanto, o TACACS+ é normalmente implantado em redes complexas e de grande escala que exigem segurança robusta. Para redes menores ou mais simples, o custo de implantação do TACACS+ pode ser proibitivo, o que é uma limitação a ser considerada.
RADIUS vs TACACS+: Qual é a diferença
Portas de protocolo: O RADIUS opera usando o protocolo UDP, um protocolo sem conexão conhecido por velocidades de transmissão mais rápidas, pois não exige conexões formais entre dispositivos. No entanto, o UDP não tem a confiabilidade necessária para garantir a transmissão de dados. Em contraste, o TACACS+ funciona no protocolo TCP, que é orientado à conexão. O TCP garante a entrega confiável de pacotes, mas à custa da velocidade de transmissão.
Segurança: O RADIUS criptografa apenas os pacotes de senha dentro das solicitações de acesso, criptografando somente as próprias senhas, deixando outras partes dos pacotes sem criptografia e suscetíveis à interceptação. Por outro lado, o TACACS+ criptografa todo o conteúdo de todos os pacotes durante o processo de autenticação e autorização, oferecendo uma solução de segurança mais abrangente em comparação com o RADIUS.
Flexibilidade: O RADIUS combina autenticação e autorização em um único processo unificado, o que, embora eficiente, dificulta o controle refinado das permissões de cada usuário. O TACACS+, por outro lado, separa autenticação, autorização e accounting em três processos distintos. Isso permite que os administradores ajustem finamente as permissões com base em fatores como funções de usuário e tipos de dispositivo, possibilitando controle preciso sobre o acesso de cada usuário.
Aplicabilidade: RADIUS é um protocolo padrão aberto originalmente projetado para autenticação e autorização de usuários de acesso discado, definido pela IETF. Como tal, encontra ampla aplicação em vários ambientes de rede, incluindo empresas e provedores de serviços. TACACS+, desenvolvido pela Cisco, é um protocolo proprietário usado principalmente para autenticação e autorização entre dispositivos Cisco, tornando-o mais comum em ambientes de rede Cisco.
RADIUS e TACACS+: como escolher
RADIUS e TACACS+, como escolher entre eles? Isso depende dos requisitos específicos da sua aplicação e da escala da sua rede:
Compatibilidade mais ampla: Se sua rede implanta dispositivos de vários fornecedores, então RADIUS é, sem dúvida, a melhor escolha para você. Em comparação com TACACS+, RADIUS conta com suporte mais amplo dos fornecedores, pois TACACS+ é um protocolo proprietário da Cisco com um escopo de aplicação mais limitado.
Maior segurança: Se sua rede impõe uma demanda maior por segurança, então TACACS+ é, sem dúvida, a melhor escolha. TACACS+ não apenas criptografa as senhas dos usuários, mas também criptografa todos os pacotes de dados trocados durante todo o processo de autenticação e autorização. Em contraste, RADIUS criptografa apenas as próprias senhas, deixando outras partes do pacote de dados, como nomes de conta, sem criptografia.
Escala da rede: Se sua rede for relativamente simples e descomplicada, então RADIUS é mais adequado. Devido à sua implantação mais simples, RADIUS não exige gerenciamento de controle refinado dos usuários. Por outro lado, a implantação do TACACS+ é complexa, exigindo pessoal dedicado para manutenção e configuração refinada dos usuários. Portanto, TACACS+ é mais adequado para redes corporativas de grande escala e setores com requisitos de segurança mais elevados, como o setor financeiro.
Conclusão
RADIUS e TACACS+ são dois dos protocolos AAA mais renomados. Embora compartilhem funcionalidades semelhantes, ainda existem algumas diferenças entre eles. Por exemplo, diferem em termos de segurança, dos protocolos que utilizam e de seus respectivos níveis de aplicabilidade. A partir deste artigo, você pode obter insights sobre suas vantagens, desvantagens e disparidades, selecionando assim o protocolo AAA que melhor atende às suas necessidades. Se você tiver mais dúvidas sobre RADIUS e TACACS+, sinta-se à vontade para entrar em contato com os engenheiros CCIE/HCIE da QSFPTEK em [email protected]. Nossos engenheiros fornecerão suporte abrangente.


Compartilhar
