


Plug-and-Play (PnP)
Автор Yana
Дата 09/06/2024

Что такое Plug-and-Play (PnP)?
Изначально термин plug and play использовался для обозначения компьютерного оборудования. При добавлении нового внешнего устройства к компьютеру аппаратные ресурсы могли обнаруживаться автоматически, без необходимости повторной настройки или ручной установки драйверов. Позднее появилось понятие горячего подключения, которое означает непосредственное подключение или отключение аппаратных устройств, например извлечение и подключение USB, когда компьютер включен.
В передаче данных и сетевых решениях термин «plug-and-play» означает, что после подключения сетевого оборудования и терминалов доступа к сети они могут автоматически подключиться к сети, завершить настройку и развертывание без ручной конфигурации.
Зачем кампусной сети нужна технология Plug-and-Play?
С быстрым развитием сетевых технологий масштаб корпоративных сетей также увеличивается. Корпоративным клиентам необходимо управлять и обслуживать от сотен до тысяч устройств, что требует значительных трудозатрат на ранних этапах планирования и развертывания, например при первоначальной установке оборудования. Время, затрачиваемое на настройку и обновление оборудования, составляет треть или более всего цикла управления и эксплуатации сети, причем большинство этих задач являются простыми и повторяющимися. Поэтому клиентам необходимо упростить установку сетевого оборудования, управление им в процессе развертывания и последующее обновление программного обеспечения оборудования, тем самым повысив эффективность.
Кроме того, в связи с постоянным распространением и применением Интернета вещей увеличиваются типы и количество терминалов, подключаемых к кампусным сетям. Особенно в крупных и средних кампусных сетях, помимо ПК и мобильных телефонов, к терминалам доступа относятся IP-телефоны, принтеры и камеры. К кампусной сети необходимо подключать множество терминалов разных типов, что значительно усложняет управление терминалами во внутренней сети кампуса. Поскольку традиционная система управления сетью может отображать только IP- и MAC-адреса терминала доступа, она не позволяет выполнять более детальное управление терминалом. Если для различных терминалов необходимо планировать и развертывать разные сетевые службы и политики, администратору приходится планировать и развертывать отдельные сетевые службы и политики для каждого типа терминалов. Ручная настройка терминалов разных типов усложняет конфигурацию служб и делает эксплуатацию трудоемкой. Также существует острая необходимость в автоматической идентификации оборудования терминалов и его работе по принципу plug-and-play.
Решение по принципу «подключи и работай» разработано, чтобы помочь пользователям упростить процесс установки сети, значительно повысить эффективность управления сетью, эксплуатации и технического обслуживания, а также эффективно сократить затраты труда и времени. Оно имеет следующие преимущества:
Визуализация: процесс работы сетевых администраторов и инженеров по установке представляет собой полностью графический интерфейс, включающий визуализацию интерфейса настройки и визуализацию планирования сети.
Высокая эффективность: благодаря предварительному развёртыванию сервисов на контроллере SDN фактический процесс развёртывания сокращается от начала до конца. Ручное развёртывание можно выполнить за несколько часов вместо нескольких дней.
Меньше ошибок: все конфигурации выполняются графически через контроллер SDN, что снижает вероятность ошибок конфигурации в командной строке; ошибки подключения можно обнаружить графически в режиме реального времени через контроллер SDN для быстрого устранения неисправностей.
Что такое процесс Plug-and-Play для сетевого оборудования?
Рассмотрим коммутаторы в качестве примера: в сети облачного парка сеть спроектирована в виде иерархического дерева, а под уровнем ядра находится большое количество коммутаторов. Подключение по принципу plug-and-play через коммутаторы уровня агрегации и уровня доступа может повысить эффективность развертывания и упростить связанные с ним задачи.
Коммутаторы уровня ядра завершают стыковку с контроллером SDN в южном направлении через командную строку, после чего коммутаторы уровня ядра используются в качестве корневых устройств подсети управления, а коммутаторы нижележащего уровня подключаются к контроллеру SDN по протоколу DHCP, что обеспечивает автоматическое подключение коммутаторов нижележащего уровня по принципу plug-and-play.

Как показано на рисунке выше, процесс Plug and Play для коммутатора агрегации SwitchA выглядит следующим образом:
Администратор развертывает функцию DHCP-сервера на устройстве уровня ядра (или это может быть отдельное устройство DHCP-сервера в сети), включает функцию DHCP в VLANIF1 и настраивает опцию DHCP Option 148, которая содержит состояние включения NETCONF устройства, URL/IP-адрес SDN-контроллера и информацию о номере порта.
После загрузки расположенного ниже коммутатора SwitchA с пустой конфигурацией он по умолчанию использует VLANIF1 для отправки запроса DHCP-серверу.
Поскольку при поставке с завода все порты коммутатора по умолчанию добавлены в VLAN 1, основной коммутатор и коммутатор, инициирующий запрос, взаимодействуют в VLAN 1.
После того как основной коммутатор, являющийся DHCP-сервером, получает запрос, он отправляет SwitchA сообщение DHCP, содержащее опцию Option 148.
SwitchA включает функцию NETCONF на основе содержимого опции Option 148, а также получает информацию об URL/IP и номере порта контроллера SDN.
SwitchA получает информацию об URL/IP-адресе и номере порта контроллера SDN и использует эту информацию для регистрации и аутентификации на контроллере SDN.
После регистрации и аутентификации SwitchA на контроллере SDN для выхода в онлайн контроллер SDN автоматически отправляет конфигурацию на SwitchA в соответствии с предварительной конфигурацией, заданной администратором (включая VLAN PnP), завершая открытие SwitchA для реализации plug-and-play.
PnP VLAN
В процессе plug-and-play сетевого устройства существует важное понятие PnP VLAN, также называемое VLAN самосогласования управления, которое обозначает VLAN, используемую контроллером SDN при централизованном управлении коммутаторами или точками доступа.
Изначально коммутаторы агрегации и коммутаторы доступа используют функциональную VLAN 1 для регистрации на контроллере SDN в режиме онлайн. Для повышения надежности сети администраторы обычно не используют VLAN 1 в качестве управляющей VLAN, поскольку VLAN 1 является VLAN по умолчанию для коммутатора, а все порты коммутатора по умолчанию добавлены в VLAN 1, поэтому в VLAN 1 легче возникают широковещательные штормы, влияющие на служебный обмен данными. влияющие на служебный обмен данными. Поэтому после подключения коммутатора агрегации и коммутатора доступа к сети через VLAN 1 им необходимо автоматически переключиться на заданную управляющую VLAN в соответствии с конфигурацией SDN, и эта автоматически выбранная управляющая VLAN называется PnP VLAN.
В кампусной сети для удобства обслуживания сети PnP VLAN, используемые в проводных и беспроводных сетях, обычно настраиваются как разные VLAN, которые соответственно называются проводными PnP VLAN и беспроводными PnP VLAN. PnP VLAN, используемые коммутаторами, называются проводными PnP VLAN, а VLAN, используемые точками доступа, называются беспроводными PnP VLAN.
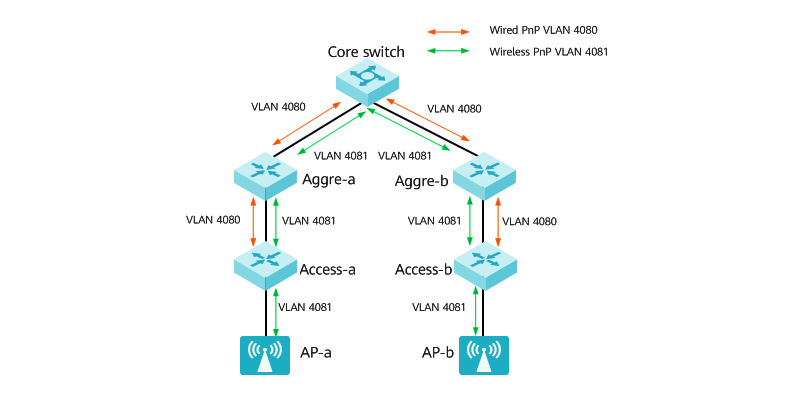
Процесс коммутации VLAN PnP выглядит следующим образом:
Устройство агрегации и устройство доступа регистрируются онлайн на контроллере SDN с использованием VLAN 1.
Контроллер SDN передает предварительно настроенные VLAN PnP устройству агрегации и устройству доступа.
Агрегирующее и доступовое устройства повторно регистрируются в линии с использованием согласованной VLAN PnP для обеспечения автоматического подключения.


Поделиться
