


VRF
Автор Moore
Дата 09/14/2024

Введение в VRF
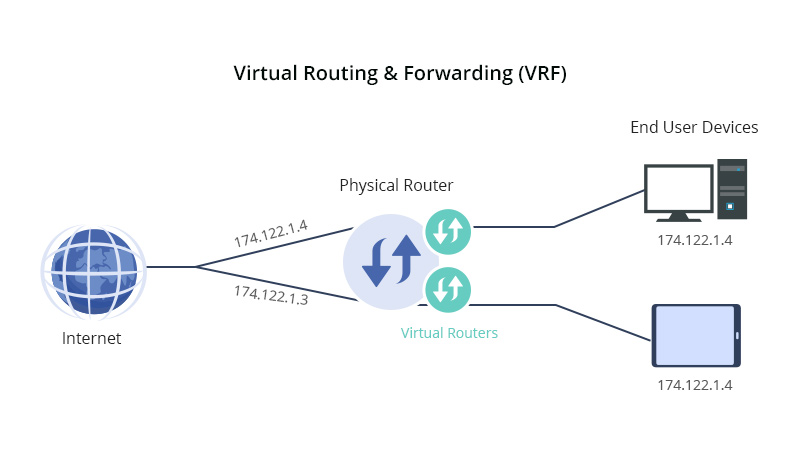
VRF расшифровывается как Virtual Routing and Forwarding — это технология для маршрутизаторов IP-сетей, которая позволяет нескольким экземплярам таблиц маршрутизации сосуществовать и работать одновременно в одном виртуальном маршрутизаторе.
Эта функция позволяет разделять сетевые пути на одном и том же устройстве. Это сокращает количество необходимых устройств и делает соединения более эффективными. Кроме того, она повышает безопасность сетей за счет автоматического разделения трафика.
Поставщики интернет-услуг часто используют VRF для создания отдельных виртуальных частных сетей (VPN) для своих клиентов посредством маршрутизации и пересылки VPN.
Как настроить VRF?
VRF похож на логический маршрутизатор, но есть различие: логический маршрутизатор может содержать несколько таблиц маршрутизации, тогда как экземпляр VRF использует только одну таблицу VRF.
Кроме того, VRF опирается на таблицу пересылки, которая отвечает за указание адреса следующего перехода пакета, перечисление устройств, которые могут участвовать в пересылке пакета, а также установление набора правил и протоколов маршрутизации, определяющих путь прохождения пакета через сеть.
С помощью этих таблиц VRF обеспечивает передачу трафика только в пределах указанного пути VRF, предотвращая попадание несанкционированного трафика в этот путь или его выход из него.
Каковы сценарии применения VRF?
VRF (виртуальная маршрутизация и пересылка) работает на уровне 3 модели OSI. Он позволяет пользователям использовать перекрывающиеся или одинаковые IP-адреса без конфликтов благодаря независимым экземплярам маршрутизации. Пользователи могут сегментировать пути своей сети без использования нескольких маршрутизаторов, повышая функциональность сети.
Без VRF трафик клиентов маршрутизируется через физические интерфейсы или субинтерфейсы и разделяется с помощью списков контроля доступа. В результате VRF получают все более широкое распространение в корпоративных LAN, центрах обработки данных и средах операторов связи, использующих многопротокольную коммутацию по меткам (MPLS) и многопротокольный протокол пограничного шлюза (MP-BGP).
Преимущества VRF
Он фактически может создавать несколько независимых экземпляров маршрутизации на одном физическом устройстве.
Пользователи могут одновременно управлять разными таблицами маршрутизации, чтобы гибко реагировать на различные требования сети.
Эта функция особенно подходит для сценариев развертывания Multiprotocol Border Gateway Protocol (MP-BGP) и Multiprotocol Label Switching (MPLS).
VPN разных клиентов не будут конфликтовать, даже если они используют один и тот же IP-адрес, что гарантирует изоляцию сети.
Без необходимости использовать несколько физических маршрутизаторов пользователи могут разделять различные сетевые пути и оптимизировать общую производительность сети.
Важные термины для виртуальной маршрутизации и пересылки
При обсуждении виртуальной маршрутизации и пересылки (VRF) необходимо уточнить несколько основных терминов и провести некоторые сравнения, чтобы ответить на распространенные вопросы. Ниже приведены объяснения соответствующих терминов:
VRF против VPN
Сеть VPN предоставляет пользователям частные услуги через общедоступную инфраструктуру. Обычно VPN представляет собой совокупность узлов, обеспечивающих зашифрованную или незашифрованную связь через Интернет посредством общедоступной или другой частной сети. Важно отметить, что слово “частная” в VPN не означает, что связь зашифрована или защищена; оно лишь означает, что сетевой путь изолирован.
Конфигурации Virtual Routing and Forwarding (VRF) позволяют одновременно запускать несколько сред VPN в одной физической сети или на одном маршрутизаторе. С помощью VRF организации могут запускать изолированные сетевые службы, такие как беспроводная сеть, голосовая связь (VoIP), передача данных и передача видео, в общей физической инфраструктуре без какого-либо влияния друг на друга. VRF также широко используется в архитектурах Multiprotocol Label Switching (MPLS).
VDC против VRF против VLAN
Экземпляры VRF поддерживают возможности виртуализации сети уровня 3 модели OSI. Контекст виртуального устройства (VDC), с другой стороны, ориентирован на виртуализацию самого устройства. VDC может виртуализировать физический коммутатор в несколько независимых устройств, каждое из которых может иметь собственные конфигурации VRF и VLAN.
Виртуальные локальные сети (VLAN), с другой стороны, работают на уровне 2 модели OSI и разделяют Ethernet на несколько виртуальных сетей для повышения безопасности и производительности сети без изменения ее физической топологии. В отличие от них, VRF могут создавать несколько виртуальных сетей в рамках одного и того же физического оборудования, но работают на более высоком уровне, функционируя на уровне 3.
Статическая маршрутизация
Для каждого экземпляра маршрутизации и пересылки VPN (как используемого по умолчанию, так и определяемого пользователем) будет иметься соответствующая конфигурация статического маршрута. Вместо конкретной VRF пользователи могут настроить статические маршруты для VRF по умолчанию, чтобы в режиме VRF иметь возможность гибко настраивать статические маршруты в соответствии с конкретными потребностями.


Поделиться
