


VLAN
Автор Yana
Дата 08/12/2024

Что такое VLAN?
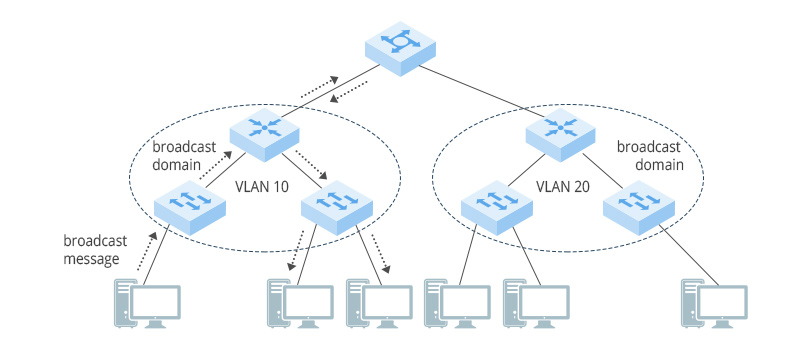
Полное название VLAN — Virtual Local Area Network (виртуальная локальная сеть). Технология VLAN может разделить физический порт LAN на устройстве на несколько широковещательных доменов, при этом каждая VLAN является широковещательным доменом. Можно определить VLAN, всего до 4094 VLAN. У разных VLAN разные теги VLAN. Устройства в одной VLAN могут взаимодействовать друг с другом, но VLAN в разных VLAN не могут напрямую взаимодействовать друг с другом.
Зачем нужен VLAN?
На заре развития технологии Ethernet в сети использовалось логическое разделение коммуникационной сети передачи данных, аналогичное широковещательному домену. При наличии большого количества устройств это приводило к серьезным конфликтам данных и перегрузке сети. Представьте, что вам необходимо отправить в финансовый отдел документ с объемом продаж, но локальная сеть компании использует технологию широковещательного домена: каждый раз при отправке файла его получают все хосты локальной сети. Поскольку широковещательный домен не может изолировать внутренние устройства, во время работы вы также будете получать файлы, отправленные другими коллегами и не имеющие к вам отношения, что приводит к огромной трате сетевых ресурсов и снижению эффективности работы.
Чтобы решить эту проблему, была разработана технология остовного дерева STP, которая позволяет выполнять вычисления для каждого сообщения, гарантируя наличие только одного оптимального активного пути от сообщения к любому месту назначения. Однако это также создает проблемы. Чем больше устройств, тем выше стоимость вычисления пути, что ограничивает масштаб сети и приводит к очень медленной сходимости сети.
С помощью технологии VLAN можно создать отдельную VLAN для хостов каждого отдела, и каждый раз при отправке файла в широковещательный домен он не будет отправляться другим хостам за пределами этого домена. Можно создать хосты для 4094 отделов, поэтому пока что не нужно об этом беспокоиться.
Как работает VLAN?
Пользователи в одной VLAN могут быть подключены к разным коммутаторам, и в этом случае может существовать несколько VLAN. Как упоминалось ранее, VLAN помечаются тегами для удобства идентификации. Однако некоторые устройства, например компьютеры, могут обрабатывать данные только без тегов VLAN. Порт коммутатора должен по-разному обрабатывать передачу и приём данных в зависимости от объекта подключения, поэтому VLAN имеет несколько типов портов.
На примере устройств Cisco можно отметить, что распространенными типами портов являются порты Access и Trunk.
Порт доступа
Порты доступа обычно используются для подключения устройств, которые не могут распознавать теги VLAN, например ПК, или когда нет необходимости различать кадры данных между разными VLAN. Когда порт доступа отправляет и принимает нетегированные кадры, коммутатор обрабатывает только кадры данных с тегами VLAN. Поэтому порт доступа должен добавлять теги VLAN к полученным кадрам данных. Для добавления тегов VLAN необходимо настроить PVID (идентификатор VLAN порта по умолчанию). Когда порт доступа получает кадр с тегом и VID в кадре совпадает с VID (PVID) порта, порт доступа также может принять и обработать этот кадр. Если VID в полученном тегированном кадре данных отличается от VID порта, порт доступа не будет обрабатывать данные в кадре и сразу отбросит его.
Перед отправкой кадра с тегом порт доступа удалит тег. Причина в том, что такие устройства, как хосты или серверы, не могут обрабатывать VLAN с тегами.
Магистральный порт
Транковые порты обычно используются для подключения коммутаторов, маршрутизаторов и других устройств, которые могут одновременно отправлять и принимать тегированные и нетегированные кадры. Когда транковый порт получает нетегированный кадр, он добавляет к нему тег, соответствующий PVID. Когда транковый порт получает тегированный кадр данных, он не вносит никаких изменений. Для транкового порта можно настроить список из нескольких VLAN. Однако необходимо отметить: кадры данных, для которых разрешена отправка через порт TRUNK только с PVID, не являются тегированными.
Применение VLAN
Случай 1: разделение на основе портов
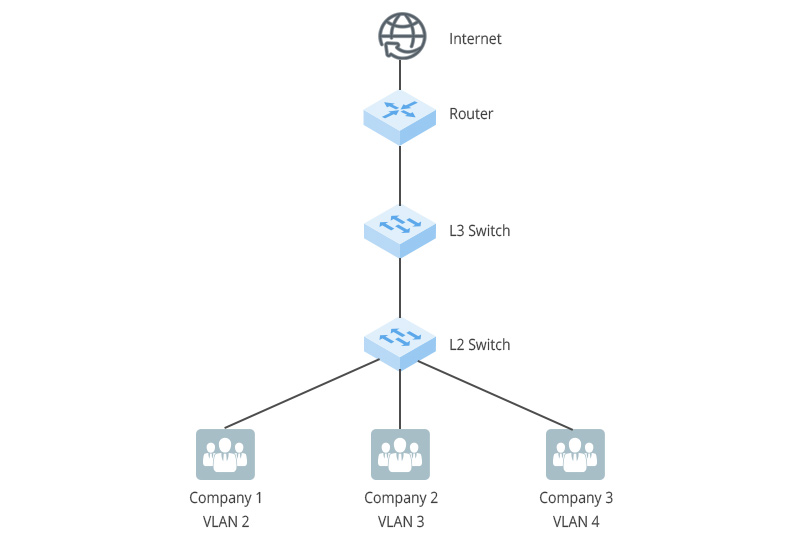
Нередко в одном здании располагается несколько компаний, подключённых к одному коммутатору уровня 2. Чтобы обеспечить независимость и безопасность бизнеса каждой компании, интерфейс, подключённый к каждой компании, можно разделить на разные VLAN, обеспечив полную изоляцию бизнес-данных между компаниями.
Случай 2: разделение на основе сегмента IP-сети
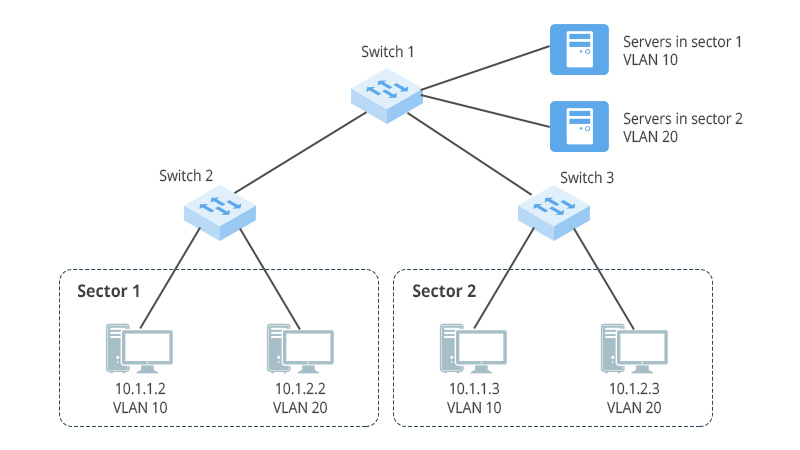
В компании есть несколько отделов, а хосты каждого отдела настроены на разные сетевые сегменты. Компания стремится изолировать друг от друга сетевые ресурсы, к которым получают доступ сотрудники разных отделов. На коммутаторе компании Switch_1 можно настроить разделение VLAN на основе IP-подсетей. Таким образом, разные сетевые сегменты сервера распределяются по разным VLAN, а потоки данных, обращающиеся к различным прикладным службам сервера, будут изолированы, что повышает безопасность.


Поделиться
