


IPv6
Autor Yana
Datum 08/12/2024

Was ist IPv6?
IPv6 (Internet Protocol Version 6) ist die zweite Generation von Standardprotokollen für Protokolle der Netzwerkschicht, auch bekannt als IPng (IP Next Generation). Es bietet verbindungslose Datenübertragungsdienste auf der Netzwerkschicht, auf der es angesiedelt ist. IPv6 ist eine aktualisierte Version von IPv4 durch die IETF. Es behebt viele der Schwächen des aktuellen IPv4. Der wesentliche Unterschied zwischen IPv6 und IPv4 besteht darin, dass die Länge der IP-Adresse von ursprünglich 32 Bit auf 128 Bit erweitert wurde. IPv6 wird sich im zukünftigen Wettbewerb auf dem Markt dank seines vereinfachten Nachrichtenkopf-Formats, des umfangreichen Adressraums, der hierarchischen Adressstruktur, des flexiblen Erweiterungs-Headers und des verbesserten Neighbor-Discovery-Mechanismus stark behaupten.
Warum IPv6?
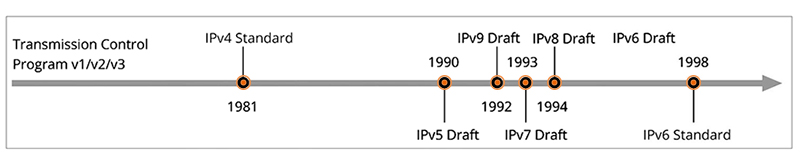
IP (Internet Protocol) ist das Netzwerkschichtprotokoll in der TCP/IP-Protokollfamilie. Die Hauptaufgabe des Netzwerkschichtprotokolls besteht darin, die Übertragung von IP-Datagrammen über das Netzwerk mithilfe von Routingtabellen zu handhaben. Das IPv4-Protokoll ist heute das weit verbreitete Internetprotokoll. In der frühen Internetentwicklung wurde IPv4 aufgrund seines einfachen Protokolls, seiner einfachen Implementierung und seiner guten Interoperabilität schnell weiterentwickelt. Mit dem rasanten Wachstum des Netzwerks und dem Problem der Adressknappheit hatte die IETF jedoch vier Entwürfe wie IPv6, IPv7, IPv8 und IPv9 vorgeschlagen und hoffte, dass eines dieser Protokolle IPv4 ersetzen könnte. Nach gründlicher Diskussion entschied sich die IETF schließlich für IPv6 und ersetzte IPv4; IPv7, IPv8 und IPv9 sind seitdem verschwunden.
IPv6-Vorteile
IPv6 hat eine 128-Bit-Adressstruktur, die reichlich Adressraum bietet. Es wird behauptet, dass jedem Sandkorn auf der Erde eine IP-Adresse zugewiesen werden kann.
Hierarchische Aggregation verbessert die Routing-Effizienz. IPv6 kann ein wesentlich größeres Netzwerkpräfix als IPv4 bereitstellen, und dieselbe Organisation kann in ihrem Netzwerk nur ein Präfix verwenden. Für ISPs steht ein wesentlich größerer Adressraum zur Verfügung. Dies ermöglicht es ISPs, alle Kunden zu aggregieren, um ein einziges Präfix zu bilden und es zu verteilen. Hierarchische Aggregation führt zu einer geringen Anzahl globaler Routingtabelleneinträge und effizienterer Weiterleitung.
IPv6 kann Benutzern automatisch IP-Adressen zuweisen und ermöglicht so Plug-and-Play-Netzwerke.
Höhere Sicherheit: IPSec ist ein wesentlicher Bestandteil von IPv6, der die hohe Sicherheit des IPv6-Netzwerks durch die AH (Authentication Header)- und ESP (Encapsulating Security Payload)-Erweiterungsheader realisiert.
Bietet Unterstützung für Dienstgüte: Die neue Datenstrom-Kennzeichnung in IPv6 ermöglicht es Netzwerknutzern, hochwertige Kommunikation zu verlangen.
IPv4 vs IPv6
IPv4 und IPv6 unterscheiden sich in vielerlei Hinsicht erheblich. Dieses Kapitel erläutert die Unterschiede zwischen IPv4 und IPv6 in Bezug auf Adressraum, Header-Formate, Adressierung, automatische Adressierung, Sicherheit, QoS und Skalierbarkeit.
Adressraum: Die IPv4-Adresslänge von 32 Bit bietet 2^32 zuweisbare Adressen, was etwa 4,3 Milliarden entspricht, während die Adresslänge von IPv6 von 32 Bit bei IPv4 auf 128 Bit mit 2^128 Adressen erweitert wurde.
Header-Format: IPv6 hat im Vergleich zu IPv4 eine einfachere Datenheader-Struktur, wodurch die für die Verarbeitung von Headern erforderliche Zeit erheblich reduziert wird.
Die IPv6-Adresscodierung verwendet eine hierarchische Struktur ähnlich wie CIDR, und ihr Aufbau ähnelt dem einer Telefonnummer. Beispielsweise besteht eine Telefonnummer aus "Landes- oder Gebietsvorwahl + Ortsvorwahl + Telefonnummer", und die IPv6-Adresscodierung besteht aus "Top-Level-Aggregations-ID + sekundäre Aggregations-ID + Standort-Level-Aggregations-ID"; beide setzen sich aus drei verschiedenen Codes auf unterschiedlichen Ebenen zusammen. Da das IPv6-Netzwerkpräfix weiter in mehrere Ebenen des Netzwerks unterteilt werden kann, ist seine hierarchische Adressierungsstruktur sehr flexibel, kann die Adressaggregation effektiv unterstützen, das Routing vereinfachen und dadurch die Anzahl der Routingtabelleneinträge reduzieren, die der Router verwalten muss, sowie die Konvergenz von Routen beschleunigen.
Die IPv4-Routenaggregation basiert im Allgemeinen auf denselben IP-Präfixen, sodass es im Vergleich zu IPv6 zwei Nachteile der Aggregationsmethode gibt: Erstens kann eine IP-Adresse nicht aggregiert werden, wenn sie nicht fortlaufend ist; zweitens kann sie nicht wie bei IPv6 nach mehreren Ebenen aggregiert werden. Bei der Verwendung der IPv6-Aggregation zur Adressaggregation muss ein Kern-Backbone-Router eines Unternehmensnetzwerks theoretisch nur höchstens 8192 Tabelleneinträge verwalten, während bei Verwendung der IPv4-Aggregation zur Adressaggregation die Anzahl der vom Router zu verwaltenden Tabelleneinträge bei Zehntausenden oder sogar über einhunderttausend liegen kann. Daraus ist ersichtlich, dass die Aggregationsmethode von IPv6 den Adressierungs- und Speicheraufwand des Routers erheblich reduziert.
Automatische Adressierung, IPv6 bietet zwei Arten der Adresskonfiguration:
Dynamic Host Configuration Protocol, das das IPv4-Protokoll übernimmt, d. h. zustandsbehaftete Adresskonfiguration, die über einen DHCP-Server konfiguriert wird.
IPv6 verfügt über die einzigartige Plug-and-Play-Funktion, und in Szenarien, in denen kein DHCP-Server verfügbar ist, kann die Schnittstellenadresse durch zustandslose Adresskonfiguration bezogen werden.
Bei der zustandslosen Adresskonfiguration konfigurieren Hosts auf demselben Link die Schnittstelle automatisch mit einer für den Link geeigneten IPv6-Adresse (als Link-Local-Adresse bezeichnet) oder mit einer IPv6-Adresse, die aus einem vom lokalen Router angekündigten Präfix abgeleitet wird, unter Verwendung des Neighbor Discovery Protocols.
Der Prozess der zustandslosen Konfiguration einer Link-Local-Adresse dauert nur etwa eine Sekunde. Im Gegensatz dazu müsste ein IPv4-Host, der DHCP verwendet, bei einem DHCP-Fehler die DHCP-Konfiguration verwerfen und anschließend selbst eine IPv4-Adresse konfigurieren, ein Vorgang, der eine volle Minute dauert.
IPv6 verwendet integrierte Sicherheitsmechanismen zur Authentifizierung und Verschlüsselung von IP-Protokollpaketen, um den definierten IP-Protokolldatenverkehr zu schützen. Derzeit unterstützt IPv6 sowohl AH- (Authentication Header) als auch ESP-Mechanismen (Encapsulated Security Payload).IPv6 bietet sowohl Authentifizierungs- als auch Verschlüsselungsdienste für Pakete auf der Netzwerkschicht. Der Authentifizierungsmechanismus ermöglicht es dem Empfänger, die wahre Identität des Absenders zu bestätigen und festzustellen, ob die Daten während der Übertragung manipuliert wurden. Die Authentifizierung ermöglicht es dem Empfänger, die wahre Identität des Absenders zu überprüfen und festzustellen, ob die Daten während der Übertragung manipuliert wurden. Der Verschlüsselungsmechanismus kodiert die Daten, um deren Vertraulichkeit zu gewährleisten; IPv4 bietet keinen ähnlichen Sicherheitsmechanismus auf der Netzwerkschicht.
QoS (Quality of Service) ist eine Technik, die zur Behebung von Netzwerklatenz und Überlastung eingesetzt wird. QoS in IPv4 verwendet hauptsächlich das Type of Service-Feld, das 3 Bits und 8 Prioritäten definiert. In IPv6 wird stattdessen das Traffic Class-Feld verwendet, das insgesamt 4 Bits und 16 Prioritäten definiert, und IPv6 fügt ein zusätzliches 20-Bit-Flow Label-Feld hinzu. Zwischengeschaltete Weiterleitungsgeräte können verschiedene vordefinierte Flow Labels direkt erkennen, ohne den Header zu durchlaufen, und den Zielknoten anhand des Flow Labels identifizieren. Derzeit befindet sich die Anwendung des Flow Labels von IPv6 noch in der experimentellen Phase.
Skalierbarkeit: IPv6 ist hoch skalierbar, und dem Erweiterungs-Header, der auf den IPv6-Header folgt, können neue Funktionen hinzugefügt werden.Während der IPv4-Header optional nur maximal 60 Byte unterstützen kann, ist die Größe des IPv6-Erweiterungs-Headers nur durch die maximale Byteanzahl des gesamten IPv6-Pakets begrenzt.


Teilen
