


VLAN
Autor Yana
Datum 08/12/2024

Was ist VLAN?
Der vollständige Name von VLAN lautet Virtual Local Area Network. Die VLAN-Technologie kann den physischen LAN-Port am Gerät in mehrere Broadcast-Domänen unterteilen, wobei jedes VLAN eine Broadcast-Domäne ist. VLANs können definiert werden, und es können bis zu 4094 VLANs definiert werden. Verschiedene VLANs haben unterschiedliche VLAN-Tags. Geräte im selben VLAN können miteinander kommunizieren, aber VLANs in unterschiedlichen VLANs können nicht direkt miteinander kommunizieren.
Warum benötigen wir VLAN?
In den Anfängen der Ethernet-Technologie verwendete das Netzwerk eine logische Aufteilung der Datennetzkommunikation ähnlich der Broadcast-Domain. Wenn es eine große Anzahl von Geräten gibt, führt dies zu schwerwiegenden Datenkonflikten und Netzwerküberlastung. Sie können sich das so vorstellen: Angenommen, Sie müssen ein Verkaufsvolumendokument an die Finanzabteilung senden, aber das lokale Netzwerk des Unternehmens verwendet Broadcast-Domain-Technologie, dann erhalten alle Hosts im lokalen Netzwerk es jedes Mal, wenn Sie eine Datei senden. Da die Broadcast-Domain interne Geräte nicht isolieren kann, erhalten Sie während Ihrer Arbeit auch Dateien, die von anderen Kollegen gesendet werden und für Sie nicht relevant sind, was zu einer enormen Verschwendung von Netzwerkressourcen und ineffizienter Büroarbeit führt.
Um dieses Problem zu lösen, haben Sie die STP-Spanning-Tree-Technologie erfunden, mit der Berechnungen für jede Nachricht durchgeführt werden können, um sicherzustellen, dass es für die Nachricht zu jedem Ziel nur einen optimalen aktiven Pfad gibt. Dies bringt jedoch auch Probleme mit sich. Je mehr Geräte vorhanden sind, desto höher sind die Kosten für die Berechnung des Pfads, was die Skalierbarkeit des Netzwerks begrenzt und außerdem dazu führt, dass das Netzwerk sehr langsam konvergiert.
Mit VLAN-Technologie können Sie für den Host jeder Abteilung ein separates VLAN erstellen, und jedes Mal, wenn Sie eine Datei an die Broadcast-Domäne senden, wird sie nicht an andere Hosts außerhalb der Domäne gesendet. Und Sie können Hosts für 4094 Abteilungen erstellen, sodass Sie sich vorerst keine Sorgen machen müssen.
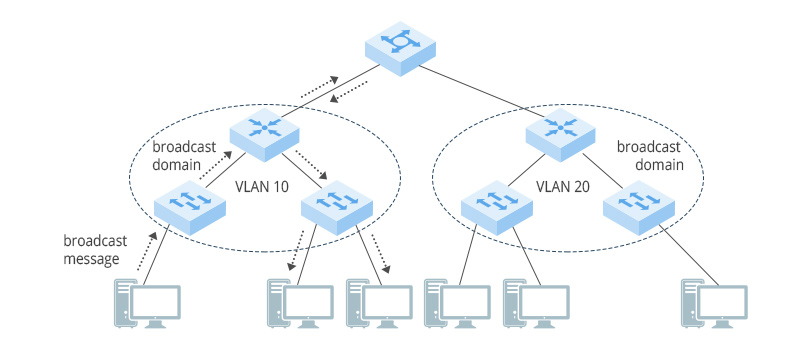
Wie funktioniert VLAN?
Benutzer im selben VLAN können mit unterschiedlichen Switches verbunden sein, und in diesem Fall kann es mehrere VLANs geben. Wie bereits erwähnt, werden VLANs zur einfachen Identifizierung getaggt. Einige Geräte wie Computer können jedoch nur Daten ohne VLAN-Tags verarbeiten. Der Switch-Port muss die Datenübertragung und den Datenempfang je nach Verbindungsobjekt unterschiedlich verarbeiten, daher verfügt VLAN über mehrere Porttypen.
Am Beispiel von Cisco-Geräten sind gängige Porttypen Access- und Trunk-Ports.
Access Port
Access-Ports werden im Allgemeinen verwendet, um eine Verbindung zu Geräten herzustellen, die VLAN-Tags nicht erkennen können, wie z. B. PCs, oder wenn keine Notwendigkeit besteht, Daten-Frames zwischen verschiedenen VLANs zu unterscheiden. Wenn der Access-Port ungetaggte Frames sendet und empfängt, verarbeitet der Switch nur Daten-Frames mit VLAN-Tags. Daher muss der Access-Port den empfangenen Daten-Frames VLAN-Tags hinzufügen. Um VLAN-Tags hinzuzufügen, muss die PVID (Port Default VLAN ID) konfiguriert werden.Wenn der Access-Port einen Frame mit einem Tag empfängt und die VID im Frame mit der VID (PVID) des Ports identisch ist, kann der Access-Port den Frame ebenfalls empfangen und verarbeiten.Wenn sich die VID im empfangenen getaggten Daten-Frame von der VID des Ports unterscheidet, verarbeitet der Access die Daten im Frame nicht und verwirft ihn direkt.
Vor dem Senden eines getaggten Frames entfernt der Access-Port den Tag. Der Grund dafür ist, dass Geräte wie Hosts oder Server getaggte VLANs nicht verarbeiten können.
Trunk-Port
Trunk-Ports werden im Allgemeinen verwendet, um Switches, Router und andere Geräte zu verbinden, die gleichzeitig getaggte und ungetaggte Frames senden und empfangen können. Wenn ein Trunk-Port einen ungetaggten Frame empfängt, fügt er diesem ein der PVID entsprechendes Tag hinzu.Wenn ein Trunk-Port einen getaggten Datenframe empfängt, nimmt er keine Änderungen vor. Ein Trunk-Port kann mit einer Liste mehrerer VLANs konfiguriert werden. Eines muss jedoch erwähnt werden: Datenframes, die nur mit der PVID über den TRUNK-Port gesendet werden dürfen, werden nicht getaggt.
Anwendung von VLAN
Fall 1: Portbasierte Aufteilung
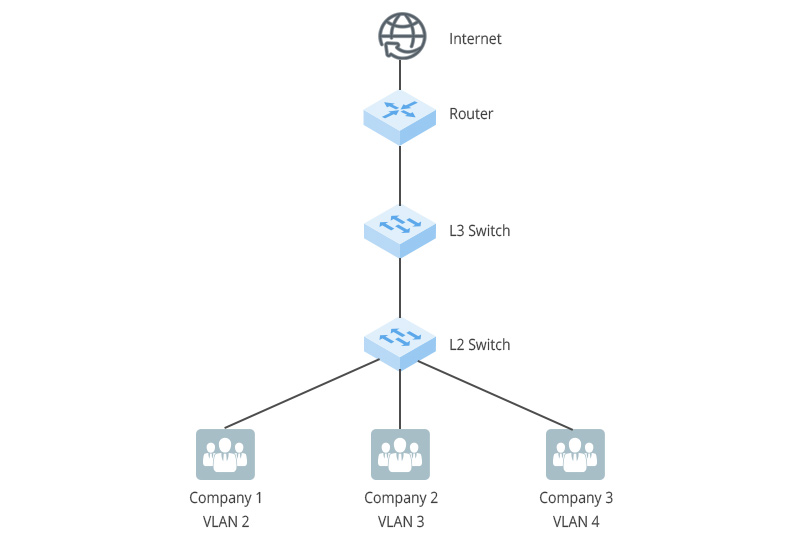
Es ist üblich, dass sich mehrere Unternehmen in einem Gebäude befinden und diese Unternehmen mit demselben Layer-2-Switch verbunden sind. Um die Unabhängigkeit und Sicherheit der Geschäftsabläufe jedes Unternehmens zu gewährleisten, kann die mit jedem Unternehmen verbundene Schnittstelle in verschiedene VLANs aufgeteilt werden, um eine vollständige Isolation der Geschäftsdaten zwischen den Unternehmen zu erreichen.
Fall 2: Unterteilung basierend auf dem IP-Netzwerksegment
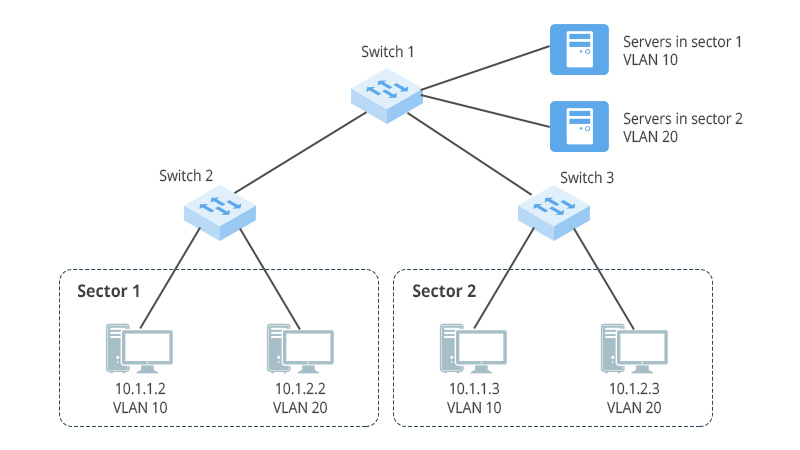
Das Unternehmen verfügt über mehrere Abteilungen, und die Hosts jeder Abteilung sind mit unterschiedlichen Netzwerksegmenten konfiguriert. Das Unternehmen möchte, dass die von den Mitarbeitern jeder Abteilung genutzten Netzwerkressourcen voneinander isoliert sind. Auf dem Switch Switch_1 des Unternehmens kann eine VLAN-Aufteilung basierend auf dem IP-Subnetz konfiguriert werden. Auf diese Weise werden verschiedene Netzwerksegmente des Servers in verschiedene VLANs aufgeteilt, und die Datenflüsse, die auf unterschiedliche Anwendungsdienste des Servers zugreifen, werden isoliert, was die Sicherheit verbessert.


Teilen
