


VRF
Autor Moore
Datum 09/14/2024

Einführung in VRF
VRF steht für Virtual Routing and Forwarding und ist eine Technologie für IP-Netzwerkrouter, die es ermöglicht, dass mehrere Routing-Tabelleninstanzen in einem einzigen virtuellen Router koexistieren und gleichzeitig ausgeführt werden.
Diese Funktion ermöglicht es, Netzwerkpfade auf demselben Gerät zu trennen. Dies reduziert die Anzahl der benötigten Geräte und macht Verbindungen effizienter. Außerdem werden Netzwerke sicherer, indem der Datenverkehr automatisch getrennt wird.
Internetdienstanbieter nutzen häufig VRF, um separate virtuelle private Netzwerke (VPNs) für ihre Kunden auf eine Weise zu erstellen, die als VPN-Routing und -Forwarding bekannt ist.
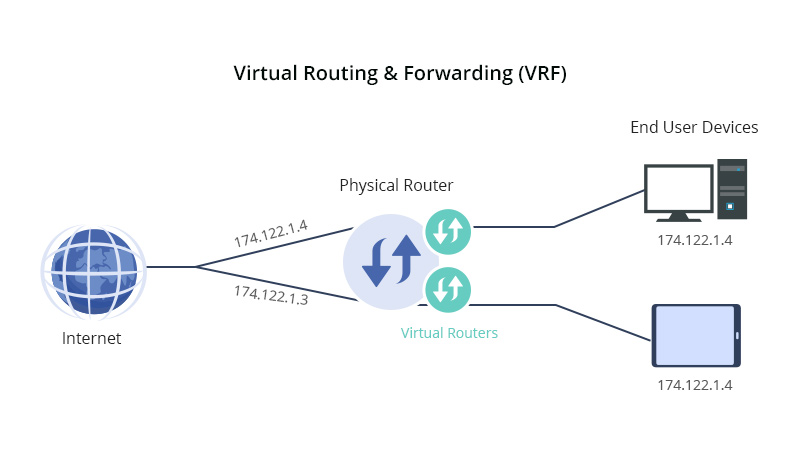
Wie konfiguriert man eine VRF?
Ein VRF ähnelt einem logischen Router, mit dem Unterschied, dass ein logischer Router mehrere Routing-Tabellen enthalten kann, während eine VRF-Instanz nur eine VRF-Tabelle verwendet.
Darüber hinaus stützt sich ein VRF auf eine Weiterleitungstabelle, die dafür verantwortlich ist, die Next-Hop-Adresse eines Pakets anzugeben, die Geräte aufzulisten, die an der Weiterleitung des Pakets teilnehmen können, und eine Reihe von Richtlinien und Routing-Protokollen festzulegen, die den Weg bestimmen, den ein Paket durch das Netzwerk nimmt.
Durch diese Tabellen stellt die VRF sicher, dass der Datenverkehr nur innerhalb des angegebenen VRF-Pfads übertragen wird, wodurch verhindert wird, dass unautorisierter Datenverkehr in diesen Pfad eintritt oder ihn verlässt.
Welche Anwendungsszenarien gibt es für VRF?
VRF (Virtual Routing and Forwarding) läuft auf Layer 3 des OSI-Modells. Es ermöglicht Benutzern, überlappende oder identische IP-Adressen ohne Konflikte durch unabhängige Routing-Instanzen zu verwenden. Benutzer können ihre Netzwerkpfade segmentieren, ohne sich auf mehrere Router zu verlassen, wodurch die Netzwerkfunktionalität verbessert wird.
Ohne VRF wird der Kundenverkehr über physische Schnittstellen oder Subschnittstellen geroutet und durch Zugriffskontrolllisten getrennt. Infolgedessen werden VRFs in Unternehmens-LANs, Rechenzentren und Service-Provider-Umgebungen, die Multiprotocol Label Switching (MPLS) und Multiprotocol Border Gateway Protocol (MP-BGP) verwenden, immer verbreiteter.
Die Vorteile von VRF
Es kann virtuell mehrere unabhängige Routing-Instanzen auf demselben physischen Gerät erzeugen.
Benutzer können verschiedene Routing-Tabellen gleichzeitig verwalten, um flexibel auf unterschiedliche Netzwerkanforderungen zu reagieren.
Diese Funktion eignet sich besonders für Bereitstellungsszenarien von Multiprotocol Border Gateway Protocol (MP-BGP) und Multiprotocol Label Switching (MPLS).
Die VPNs mehrerer Kunden geraten nicht in Konflikt, selbst wenn sie dieselbe IP-Adresse verwenden, wodurch die Netzwerkisolierung gewährleistet wird.
Ohne dass mehrere physische Router erforderlich sind, können Benutzer verschiedene Netzwerkpfade segmentieren und die Gesamtleistung des Netzwerks optimieren.
Wichtige Begriffe für Virtual Routing and Forwarding
Bei der Erörterung von Virtual Routing and Forwarding (VRF) gibt es mehrere zentrale Begriffe, die geklärt werden müssen, sowie einige Vergleiche, die angestellt werden müssen, um häufige Fragen zu beantworten. Nachfolgend finden Sie Erläuterungen zu den relevanten Begriffen:
VRF vs. VPN
Ein VPN-Netzwerk bietet Benutzern private Dienste über eine öffentliche Infrastruktur. Typischerweise ist ein VPN eine Sammlung von Standorten für verschlüsselte oder unverschlüsselte Kommunikation über das Internet über ein öffentliches oder ein anderes privates Netzwerk. Es ist wichtig zu beachten, dass das Wort “private” in VPN nicht bedeutet, dass die Kommunikation verschlüsselt oder sicher ist, sondern nur, dass der Netzwerkpfad isoliert ist.
Virtual Routing and Forwarding (VRF)-Konfigurationen ermöglichen es, mehrere VPN-Umgebungen gleichzeitig auf demselben physischen Netzwerk oder Router auszuführen. Mit VRF können Unternehmen isolierte Netzwerkdienste wie drahtlose Vernetzung, Sprache (VoIP), Datenübertragung und Videoübertragung auf einer gemeinsam genutzten physischen Infrastruktur betreiben, ohne dass sie sich gegenseitig beeinflussen. VRF wird auch häufig in Multiprotocol Label Switching (MPLS)-Architekturen verwendet.
VDC vs. VRF vs. VLANs
VRF-Instanzen unterstützen die Netzwerkvirtualisierungsfunktionen von Layer 3 des OSI-Modells. Virtual Device Context (VDC) hingegen konzentriert sich auf die Virtualisierung des Geräts selbst. Ein VDC kann einen physischen Switch in mehrere unabhängige Geräte virtualisieren, von denen jedes über eigene VRF- und VLAN-Konfigurationen verfügen kann.
Virtual Local Area Networks (VLANs) arbeiten hingegen auf Layer 2 des OSI-Modells und unterteilen Ethernet in mehrere virtuelle Netzwerke, um die Netzwerksicherheit und -leistung zu verbessern, ohne die physische Topologie des Netzwerks zu beeinträchtigen. Im Gegensatz dazu können VRFs mehrere virtuelle Netzwerke innerhalb derselben physischen Hardware erstellen, agieren jedoch auf einer höheren Ebene, nämlich auf Layer 3.
Statisches Routing
Jede VPN-Routing- und Weiterleitungsinstanz (entweder Standard oder benutzerdefiniert) verfügt über eine entsprechende statische Routenkonfiguration. Anstelle einer bestimmten VRF können Benutzer statische Routen für die Standard-VRF konfigurieren, sodass Benutzer im VRF-Modus die Flexibilität haben, statische Routen an spezifische Anforderungen anzupassen.


Teilen
