


WPA3
Autor Yana
Datum 09/02/2024

WPA3 (Wi-Fi Protected Access 3) ist ein Wi-Fi-Verschlüsselungsprotokoll der nächsten Generation, das 2018 von der Organisation Wi-Fi Alliance veröffentlicht wurde und WPA2 durch das Hinzufügen vieler neuer Funktionen verbessert, um einen robusteren Verschlüsselungsschutz für die Datenübertragung zwischen Benutzern und Wi-Fi-Netzwerken zu bieten. Je nach Nutzung und Sicherheitsanforderungen von Wi-Fi-Netzwerken wird WPA3 in WPA3-Personal, WPA3-Enterprise und OWE-Zertifizierung für offene Wi-Fi-Netzwerke unterteilt.
Funktionen und Vorteile von WPA3
Stärkere Datenverschlüsselung
WPA3 verwendet einen personalisierten Datenverschlüsselungsmechanismus, der für jede Datenübertragung einen eindeutigen Verschlüsselungsschlüssel bereitstellt. Im Vergleich zu WPA2 verfügt WPA3 über einen längeren Verschlüsselungsschlüssel und verwendet einen 192-Bit-Schlüssel für den persönlichen Modus sowie einen 256-Bit-Schlüssel für den Unternehmensmodus, wodurch Datensicherheit und Datenschutz erheblich verbessert werden.
SAE
Das SAE-Protokoll verwendet stärkere Verschlüsselungsalgorithmen und sicherere Schlüsselaustauschmethoden, wodurch Offline-Angriffe und Versuche zum Erraten von Passwörtern wirksam verhindert und die Netzwerksicherheit verbessert werden.
Verbesserter Schutz vor Brute-Force-Angriffen
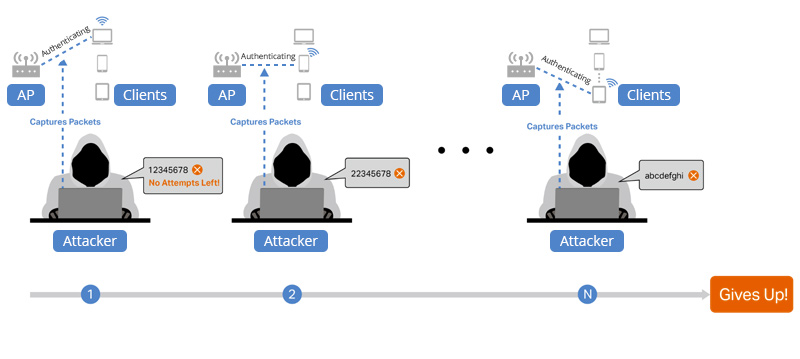
WPA3 bietet einen verbesserten Schutz vor Brute-Force-Angriffen, um Benutzer wirksam vor Wörterbuchangriffen und Brute-Force-Entschlüsselung zu schützen. Durch die Begrenzung der Anzahl der Versuche und die Verwendung komplexerer Verschlüsselungsschlüssel verhindert WPA3, dass Hacker Wi-Fi-Passwörter und Zugangsdaten per Brute Force knacken.
Sicherheitsschutz auf Unternehmensebene
Die WPA3 Enterprise Edition verbessert die Sicherheit auf Basis der WPA2 Enterprise Edition weiter, indem sie den WPA3-Enterprise-192bit-Modus mit 192-Bit-Suite-B-Sicherheitssuite einführt, wodurch die Stärke der Passwortabwehr erhöht wird. Gleichzeitig verwendet WPA3-Enterprise den sichereren HMAC-SHA-384-Algorithmus für Schlüsselexport und Bestätigung, wodurch der Datenschutz gestärkt wird.
Offener Netzwerkschutz
WPA3 führt eine verbesserte Authentifizierungsmethode für offene Netzwerke ein, OWE (Opportunistic Wireless Encryption), die einen sichereren Schutz für die Übertragung von Benutzerdaten über offene Netzwerke bietet. OWE verwendet den Diffie-Hellman-Schlüsselaustauschalgorithmus für den Schlüsselaustausch und verschlüsselt die Übertragung von Benutzerdaten, wodurch unbefugter Zugriff und Datendiebstahl durch Angreifer wirksam verhindert werden.
Nachteile von WPA3
Dragonfly-Handshake-Schwachstelle: WPA3 führte das Dragonfly-Handshake-Protokoll ein, um vor Offline-Wörterbuchangriffen zu schützen, doch Forscher haben eine Schwachstelle im Dragonfly-Handshake-Prozess entdeckt, die es einem Angreifer ermöglichen könnte, einen Bypass-Angriff durchzuführen, um Informationen über das verwendete Passwort zu erhalten. Diese Schwachstelle stellt die Sicherheit von WPA3 vor Herausforderungen.
Downgrade-Angriffe: Obwohl WPA3 sicherer konzipiert ist, unterstützen Netzwerke aus Gründen der Abwärtskompatibilität häufig sowohl WPA2- als auch WPA3-Standards. Angreifer können dies ausnutzen, indem sie Geräte dazu zwingen, ein Downgrade durchzuführen, um eine Verbindung über das weniger sichere WPA2-Protokoll herzustellen, wodurch die Sicherheitsverbesserungen von WPA3 umgangen werden.
Implementierungsfehler: Die Sicherheit von WPA3 hängt auch davon ab, wie es implementiert wird. Einige frühe Implementierungen von WPA3 wiesen Fehler auf, insbesondere bei der Implementierung des Dragonfly-Handshakes, der für verschiedene Angriffe anfällig war. Diese Probleme könnten dazu führen, dass Angreifer WPA3-Sicherheitsmechanismen umgehen und dadurch die Netzwerksicherheit gefährden.
Begrenzte Akzeptanz und Kompatibilitätsprobleme: Die Sicherheitsverbesserungen von WPA3 werden durch seine Akzeptanzrate und Kompatibilitätsprobleme begrenzt. Viele Geräte verwenden aufgrund von Hardwarebeschränkungen oder fehlenden Firmware-Updates immer noch ältere Wi-Fi-Sicherheitsprotokolle. Diese begrenzte Akzeptanz bedeutet, dass viele Netzwerke anfälliger für genau die Angriffe bleiben, die WPA3 abschwächen soll, wodurch die praktische Wirksamkeit von WPA3 eingeschränkt wird.
Ist ein Upgrade auf WPA3 erforderlich?
Die Sicherheit von WPA3 ist deutlich höher als die von WPA2, und es wird empfohlen, WPA3 zum Schutz des Wi-Fi-Netzwerks zu verwenden, wenn die tatsächlichen Bedingungen erfüllt sind. Der Übergang von WPA2 zu WPA3 erfolgt jedoch schrittweise, und es kann zu einer Übergangsphase kommen, die durch Geräteaktualisierungen oder Softwareaktualisierungen verursacht wird. Vor dem Wechsel zu WPA3 können Sie aktualisierte Sicherheits-Patches verwenden und die Passwortkomplexität erhöhen, um die Sicherheit Ihres aktuellen Wi-Fi-Netzwerks zu verbessern.


Teilen
