


Einführung in die gängige Netzwerkverwaltung auf Managed Switches
Autor Yana
Datum 08/17/2023

Switches können als managed oder unmanaged klassifiziert werden. Normalerweise werden managed Switches auf drei verschiedene Arten gesteuert: Serial Port Management (typischerweise über RS-232), Verwaltung über Webbrowser und Administration mithilfe von Netzwerkmanagement-Software. Diese Ansätze entsprechen den drei gängigen Methoden zur Verwaltung von Netzwerk-Switches: CLI Management (Konsole und Telnet), Web Management und SNMP Management. Dieser Artikel bietet einen umfassenden Überblick über die drei Switch-Management-Methoden für managed Switches. Lassen Sie uns eintauchen und mehr erfahren!
CLI-Verwaltung
Was ist die CLI für Managed Switches?
Die CLI dient als benutzerfreundliche Plattform, die hauptsächlich zur Verwaltung von Netzwerkgeräten verwendet wird. Über die CLI können Benutzer nahtlos mit verschiedenen Elementen innerhalb eines Computers, Hardware, Netzwerkgeräten, Betriebssystemen und anderen Anwendungen interagieren.
Trotz Fortschritten bei Netzwerkmanagement-Technologien und dem Aufkommen anderer weit verbreiteter Managementprotokolle wie SNMP gibt es in unserem Netzwerk immer noch viele Geräte, die sich auf die CLI als ihre einzige oder bevorzugte Verwaltungsmethode stützen. Konfigurationsaufgaben über die CLI wurden durch den Einsatz von Skripten optimiert. Infolgedessen ist die CLI weltweit zur am häufigsten verwendeten Methode für das Management von Konnektivität geworden. Mit der zunehmenden Popularität des Internets und von IP-Netzwerken wurde das CLI-Protokoll über serielle Verbindungen hinaus erweitert und umfasst nun TCP und andere Transportprotokolle. Diese Erweiterung gab CLI-Benutzern mehr Flexibilität, da sie Geräte von entfernten Terminals aus mit denselben CLI-Befehlen verwalten konnten, anstatt auf Geräte beschränkt zu sein, die nur über serielle Verbindungen verbunden sind. Diese Management-Terminals, ob remote oder lokal, wurden als "Management-Konsolen" oder "Management-Stationen" bezeichnet.

CLI-Vorteile
Die Command Line Interface (CLI) bietet mehrere Vorteile:
Konfigurationsflexibilität: Die CLI ermöglicht es Ihnen, Konfigurationseinstellungen zu erstellen und zu ändern.
Komponentenverwaltung: Die CLI erleichtert das Erstellen, Aktualisieren und Löschen von Netzwerkkomponenten, Geräten und Datenbankinformationen.
Dienststeuerung: Die CLI ermöglicht das Starten, Beenden und Anhalten von Netzwerkdiensten.
Dienstmanipulation: Die CLI bietet Kontrolle über Dienste, die auf Netzwerkgeräten ausgeführt werden.
Steuerung der Switching-Komponenten: Die CLI ermöglicht die Aktivierung und Deaktivierung von Switching-Komponenten innerhalb von Netzwerken oder bedingten Speichervariablen.
Immobilienbesichtigung: Die CLI ermöglicht es Ihnen, Eigenschaften von Netzwerkgeräten und spezifischen Komponenten anzuzeigen.
Benutzerfreundlich: Die CLI kann entweder textzeichenfolgen- oder zeichentastenbasiert sein, was ihre Benutzerfreundlichkeit erhöht. Jede Terminalschnittstelle, wie Telnet oder serieller Port, dient als CLI-Plattform.
Webverwaltung
Web-Management, was bedeutet das?
Webverwaltung bedeutet, das Gerät auf der Browserseite zu verwalten; diese Art der Verwaltung ist eigentlich GUI (Grafische Benutzeroberfläche). Der Switch mit Webverwaltung hat eine bestimmte IP-Adresse, über die er über einen Webbrowser verwaltet werden kann. (Die Verwaltungsoberfläche ist die Webseite).
Managed Switches können über das Web (Webbrowser) verwaltet werden, dem Switch muss jedoch eine IP-Adresse zugewiesen sein. Diese IP-Adresse dient zur Verwaltung des Switches. Im Standardzustand besitzen Switches keine IP-Adresse, und eine IP-Adresse muss über den seriellen Port oder auf anderem Wege zugewiesen werden, bevor diese Verwaltungsmethode aktiviert werden kann.
Wenn ein Webbrowser zur Verwaltung des Switches verwendet wird, entspricht der Switch einem Webserver, mit dem Unterschied, dass die Webseiten im NVRAM des Switches statt auf der Festplatte gespeichert sind und das Webprogramm im NVRAM durch das Programm aktualisiert werden kann. Wenn der Administrator die IP-Adresse des Switches im Browser eingibt, überträgt der Switch die Webseite wie ein Server an den Computer, was Ihnen das Gefühl gibt, eine Website zu besuchen. Diese Methode belegt die Bandbreite des Switches und wird daher als "In-band" bezeichnet.
Wenn Sie den Switch verwalten möchten, können Sie auf die entsprechende Funktion innerhalb der Webseite klicken und die Parameter des Switches im Textfeld oder in der Dropdown-Liste ändern. Die Webverwaltung kann im lokalen Netzwerk durchgeführt werden, sodass eine Remote-Verwaltung möglich ist.
Vorteile des Webmanagements
Webmanagement kann die Funktionalität verbessern und die Administration verwalteter Switches vereinfachen. Diese Vorteile umfassen Folgendes:
Konfiguration: Webbasierte Schnittstellen bieten benutzerfreundliche Optionen für Einrichtung und Konfiguration, sodass Administratoren Managed Switches an Netzwerkanforderungen anpassen können.
Remote-Management: Die Webverwaltung ermöglicht Administratoren den Fernzugriff auf und die Steuerung von verwalteten Switches und erlaubt so eine effiziente Verwaltung, ohne am Standort des Switches physisch anwesend sein zu müssen.
Echtzeitüberwachung: Administratoren können die Switch-Leistung, Verkehrsmuster und Portstatus in Echtzeit über Weboberflächen überwachen, was die schnelle Identifizierung und Behebung von Problemen unterstützt.
Zentrale Steuerung: Webbasierte Plattformen bieten zentrale Kontrolle über mehrere verwaltete Switches und vereinfachen netzwerkweite Konfigurationen, Aktualisierungen und Richtlinien.
Datenanalyse: Sammeln und analysieren Sie Daten, um wertvolle Erkenntnisse für die Entscheidungsfindung zu gewinnen.
SNMP Verwaltung
Was ist Simple Network Management Protocol?
Managed Switches halten sich an das Simple Network Management Protocol (SNMP), eine Reihe internationaler Standards für die Verwaltung von Netzwerkgeräten. SNMP ist mit zahlreichen Betriebssystemen kompatibel, darunter Windows und Linux. Es wird außerdem umfassend in Switches, Routern und anderen Netzwerkgeräten eingesetzt. SNMP ist eine In-Band-Managementmethode.
Elemente und Struktur von SNMP
Um Netzwerkaktivitäten effizient zu überwachen, arbeitet SNMP innerhalb einer gut strukturierten Architektur, die aus den folgenden Elementen besteht.
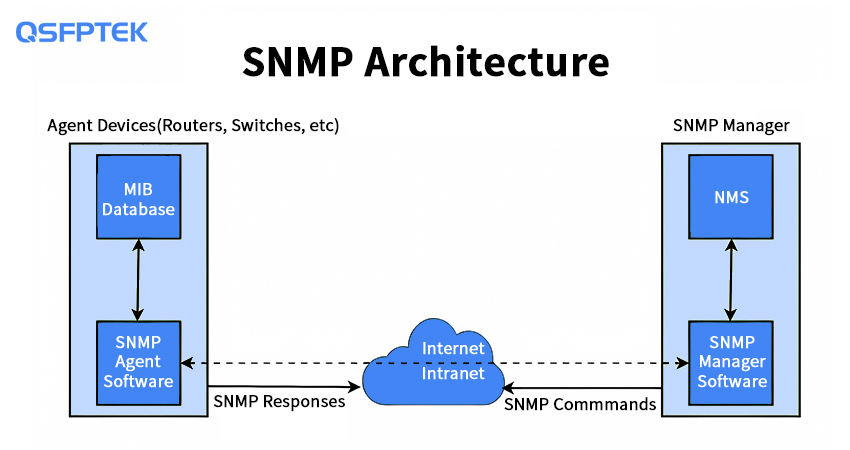
SNMP Manager: Der SNMP Manager ist ein Softwareprogramm, das auf einem Computer ausgeführt wird, um Interaktionen zwischen einem Agenten und einem Netzwerkmanagementsystem zu überwachen. Agenten sammeln Daten von verwalteten Geräten, speichern sie in einer MIB und übertragen sie an den SNMP Manager.
SNMP-Agent: Eine Anwendung, die in verwalteten Geräten vorhanden ist, einschließlich Hosts, Bridges, Routern und mehr. Dieser Agent reagiert auf Anfragen von Administratoren nach Daten und Vorgängen und kann bei kritischen Ereignissen unsynchronisierte Nachrichten an Administratoren senden.
Verwaltetes Gerät: Ein Verwaltungsgerät bezeichnet jede Hardware- oder Softwarekomponente, die in der Lage ist, Netzwerkaktivitäten innerhalb eines lokalen Netzwerks (LAN) zu überwachen und zu steuern. Dies umfasst Geräte wie Router, Switches, Hubs, Drucker, Firewalls und mehr.
Management Information Base (MIB): Die MIB fungiert als Datenbank, die für die Speicherung von Informationen über Objekte innerhalb des SNMP-Systems verantwortlich ist. Jedes Objekt wird durch eine eindeutige Kennung, den sogenannten Object Identifier (OID), unterschieden. Diese OID dient dazu, ein Objekt innerhalb der MIB genau zu identifizieren, wobei jede OID einen entsprechenden Wert hat, der den Zustand oder Status des Objekts in der MIB angibt.
Versionen des SNMP-Protokolls
SNMP v1
SNMP v1, die ursprüngliche in den 1980er-Jahren entwickelte Version, gilt oft als die am wenigsten robuste der SNMP-Optionen. Obwohl sie die Grundlage für Netzwerkverwaltungsprotokolle legte, weist sie Einschränkungen auf. SNMP v1 bietet nur grundlegende Sicherheitsfunktionen und überträgt Daten ohne Verschlüsselung, wodurch es anfällig für potenzielle Sicherheitsverletzungen ist. Diese Version wurde hauptsächlich für 32-Bit-Zähler entwickelt, was die Vielfalt der Daten begrenzt, die sie bereitstellen kann.
SNMP v2
In den 1990er-Jahren entstand SNMPv2 als Weiterentwicklung von SNMPv1, um sowohl Leistung als auch Sicherheit zu verbessern. Obwohl SNMPv2 einige der Schwächen seines Vorgängers behob, enthielt es keine Verschlüsselung zum Datenschutz. Insbesondere führte SNMPv2 verbesserte Methoden zum Abrufen größerer Datensätze durch Funktionen wie Getbulkrequest ein. Außerdem wurde Unterstützung für 64-Bit-Zähler eingeführt, um den Anforderungen größerer Schnittstellen wie 10-Gigabit-Verbindungen gerecht zu werden.
SNMP v3
Die neueste Iteration, SNMP v3, behält die Kernfunktionalität des Protokolls bei und führt gleichzeitig bedeutende Fortschritte im Bereich der Sicherheit ein. Durch die Einbindung kryptografischer Maßnahmen stärkt SNMP v3 Datenschutz und Authentizität erheblich. Dadurch ist es ideal geeignet, um sicheren Zugriff auf Geräte bereitzustellen und gleichzeitig die Gesamtleistung zu verbessern. SNMP v3 stellt die fortschrittlichste Version des Protokolls dar, erfüllt die heutigen Sicherheitsanforderungen und bietet eine verbesserte Lösung für das Netzwerkmanagement.
Wie funktioniert SNMP?
SNMP fungiert als grundlegendes Netzwerkverwaltungsprotokoll, das zur Überwachung und Steuerung netzwerkverbundener Geräte entwickelt wurde. Dies wird erreicht, indem eine Kommunikation zwischen der Netzwerkausrüstung und dem System hergestellt wird, das den SNMP-Agenten betreibt. Der Agent ist dafür verantwortlich, diese Kommunikation in ein standardisiertes Format zu interpretieren, das von Software auf dem Host-Computer gelesen werden kann. Diese interpretierten Nachrichten werden dann an den SNMP-Manager zurückgesendet.
Anschließend verarbeitet eine Managementstation, typischerweise ein Computer, diese Daten. Der Computer stellt die Informationen üblicherweise dar, beispielsweise über eine Weboberfläche, sodass Benutzer über ihre Geräteaktivitäten informiert bleiben können. Diese Schnittstelle bietet Echtzeit-Einblicke in den Gerätestatus.
Der Manager nutzt diese Daten, um Berichte zu erstellen. Diese Berichte werden anschließend an Administratoren versendet, die Aktualisierungen zu potenziellen Problemen oder Bedenken bei Netzwerkgeräten benötigen.
Warum SNMP?
Die Aktivierung von SNMP bietet zahlreiche Vorteile, darunter:
Einfachheit des Designs: Der Hauptvorteil von SNMP ist sein einfaches Design. Das Design von SNMP ermöglicht eine einfache Netzwerkimplementierung und vermeidet die Notwendigkeit komplexer Einstellungen.
Breite Einsetzbarkeit: Eine herausragende Stärke von SNMP ist seine weite Verbreitung in der heutigen Landschaft. Praktisch alle großen Hersteller von Hardware, einschließlich Switches und Routern, integrieren SNMP-Unterstützung in ihre Produktangebote.
Skalierbarkeit und Anpassungsfähigkeit: SNMP bietet dank seines elegant einfachen Designs den Vorteil der Skalierbarkeit. Diese inhärente Einfachheit erleichtert die Aktualisierung der Protokolle und stellt sicher, dass sie stets den sich wandelnden Anforderungen künftiger Benutzer entsprechen.
Effizienter UDP-Transport: SNMP arbeitet mit dem UDP-Transportprotokoll, wodurch es ressourceneffizient ist und gleichzeitige Verbindungen effektiver als TCP verwalten kann.
Fazit
Zusammenfassend lässt sich sagen, dass Managed Switches über CLI-Management, Web-Management und SNMP-Management gesteuert werden können. CLI bietet Konfigurationsflexibilität und Komponentenkontrolle. Web-Management bietet Fernzugriff und Echtzeitüberwachung über einen Webbrowser. SNMP-Management verbessert die Sicherheit und den Datenabruf. Diese Methoden verbessern gemeinsam die Netzwerkeffizienz, Kontrolle und Sicherheit. Administratoren können die am besten geeignete Methode auf Grundlage ihrer Präferenzen und Anforderungen wählen und so eine effektive Verwaltung Ihrer Netzwerkinfrastruktur sicherstellen.


Teilen
