


Layer-2- vs. Layer-3-Switch: Was ist der Unterschied?
Autor Moore
Datum 03/11/2023

Layer-2-Switches sind allgegenwärtig, um Netzwerk- und Client-Geräte zu verbinden. Die Weiterentwicklung moderner Netzwerkanwendungen und konvergenter Netzwerkimplementierungen hat jedoch zur weit verbreiteten Einführung von Layer-3-Switches in komplexen Unternehmensnetzwerken, Rechenzentren und Geschäftsanwendungen geführt. Dieser Artikel soll den Unterschied zwischen Layer-2- und Layer-3-Switches erläutern und Einblicke in die Auswahl des optimalen Netzwerk-Switches geben.
Was ist das OSI-Modell?
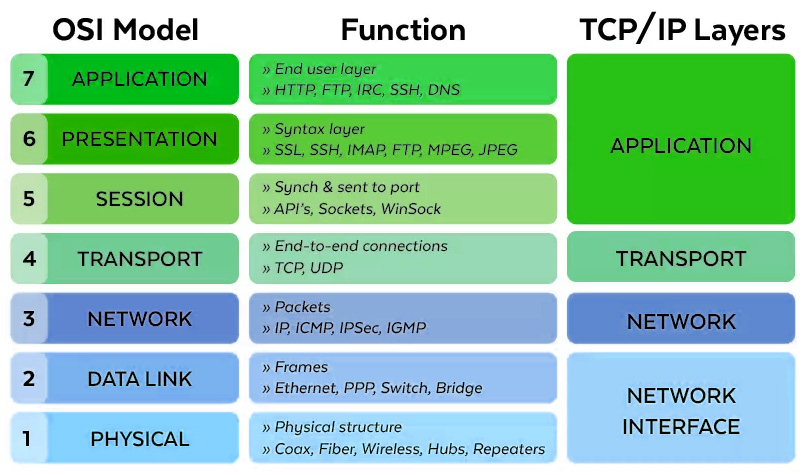
Das Open Systems Interconnect (OSI)-Modell dient als Referenzmodell zur Definition und Erläuterung der Netzwerkkommunikation. Es umfasst sieben verschiedene Schichten, darunter Anwendungsschicht, Darstellungsschicht, Sitzungsschicht, Transportschicht, Netzwerkschicht, Sicherungsschicht und physikalische Schicht. Die Layer-2- und Layer-3-OSI-Modelle beziehen sich jeweils auf die Sicherungs- und Netzwerkschicht. Gemäß den Richtlinien des OSI-Modells werden Switches, die in diesen jeweiligen Schichten arbeiten, als Layer-2-Switches und Layer-3-Switches bezeichnet.
Was ist ein Layer-2-Switch?
Layer-2-Switches arbeiten auf der Sicherungsschicht des OSI-Modells und nutzen Netzwerkgeräte, um das Ziel von Frames über Media-Access-Control-(MAC)-Adressen zu bestimmen. Die Hauptfunktion von Switches und Bridges besteht darin, Layer-2-Switching zu ermöglichen, was die Aufteilung einer großen Kollisionsdomäne in mehrere kleinere Konfliktdomänen umfasst.
Die Kollisionsdomäne bezeichnet das spezifische Segment eines Netzwerks, in dem Kollisionen von Datenpaketen auftreten können. Solche Kollisionen entstehen, wenn zwei oder mehr Netzwerkgeräte innerhalb eines gemeinsamen Netzwerksegments versuchen, gleichzeitig Datenpakete zu übertragen. Infolge der Kollision müssen die betroffenen Geräte ihre Pakete erneut übertragen, was zu einer Verringerung der Effizienz der Netzwerkübertragung führt.
In einem Local Area Network (LAN) sind die Geräte über ein zentrales Gerät miteinander verbunden, das gemeinhin als Hub bezeichnet wird. Hubs weisen jedoch erhebliche Nachteile auf, etwa ihre Unfähigkeit, den Datenverkehr zu steuern, und sie erzeugen große Kollisionsdomänen. Um dieses Problem zu überwinden, wurden Bridges eingeführt, die Kollisionsdomänen effektiv aufteilen. Dennoch sind Bridges hinsichtlich der Anzahl der Ports begrenzt, wodurch sie für größere Netzwerke ungeeignet sind. Im Gegensatz dazu werden Switches aufgrund ihrer Fähigkeit, eingehenden Datenverkehr zu prüfen und den optimalen Weiterleitungspfad zu bestimmen, umfassend eingesetzt. Darüber hinaus stellen Switches über ihre Ports mehrere unabhängige Kollisionsdomänen bereit und schließen damit die Möglichkeit von Kollisionen aus.
Die Funktion eines Layer-2-Switches
Ein Layer-2-Switch führt die folgenden Funktionen aus:
Lernen von MAC-Adressen: Der Switch lernt die MAC-Adresse des mit jedem Port verbundenen Geräts, indem er die Quelladresse der auf diesem Port empfangenen Frames analysiert.
Nachrichtenweiterleitung: Der Switch leitet Frames in zwei Modi weiter: Unicast (an ein bestimmtes Ziel gerichtet) und Unknown Unicast (Flooding an alle Ports außer dem Quellport). Dies wird mithilfe spezialisierter Application-Specific Integrated Circuits (ASICs) erreicht.
Filterung: Der Switch filtert Frames und leitet sie nur an den Switch-Port weiter, an dem die MAC-Adresse zuvor gelernt wurde, wodurch die Netzwerküberlastung reduziert wird.
Spanning Tree Protocol (STP): Der Switch verwendet STP, um Netzwerkschleifen zu verhindern, indem redundante Verbindungen identifiziert und deaktiviert werden.
Transparente Überbrückung: Der Switch fungiert als transparente Bridge und leitet Frames zwischen verbundenen Segmenten eines LAN weiter.
VLANs: Der Switch kann kleinere, logisch unabhängige Broadcast-Domänen erstellen, sogenannte Virtual Local Area Networks (VLANs), die die Netzwerksicherheit und -leistung verbessern können, indem sie das Netzwerk in kleinere Broadcast-Domänen segmentieren.
Die Vorteile von Layer-2-Switches
Es gibt mehrere überzeugende Gründe, einen Layer-2-Switch innerhalb eines Local Area Network (LAN) einzusetzen. Zu den wichtigsten Vorteilen von Layer-2-Switches gehören:
1. Schneller als Router
2. Hardwarebasiertes Bridging
3. Niedrige Kosten
4. Geringe Latenz
5. Wire-Speed
Was ist Layer-3-Switching?
Der grundlegende Unterschied zwischen Layer-2- und Layer-3-Switches liegt in ihren Routing-Funktionen. Während ein Layer-3-Switch alle Funktionen eines Layer-2-Switches umfasst, verfügt er zusätzlich über statische und dynamische Routing-Fähigkeiten. Layer-3-Switches sind in der Lage, eingehende Pakete auszuwerten und Routing-Entscheidungen auf Grundlage der Quell- und Zieladressen dieser Pakete zu treffen, wobei sowohl Switch- als auch Router-Funktionen integriert werden.
Die Funktion eines Layer-3-Switches
Layer-3-Switches werden in der Sicherungs- und Netzwerkschicht des OSI-Modells eingesetzt, und zusätzlich zu den oben genannten Funktionen von Layer-2-Switches können Routing-Funktionen auch in einer von zwei Formen implementiert werden:
Cut-through-Switches verwenden eine Switching-Technik, die nur die erste Paketzusammenfassung berücksichtigt, um die IP-Adresse zu ermitteln. Anschließend werden die verbleibenden Pakete an die MAC-Adresse weitergeleitet, was zu einem höheren Datendurchsatz führt.
Packet-by-Packet-Layer-3-Switches (PPL3) prüfen jedes Paket in einer Sequenz, um die IP-Adresse zu bestimmen. Der PPL3-Switch verfügt über eine integrierte Hardware-Routing-Funktion, die seinen Einsatz als Hochgeschwindigkeitsrouter ermöglicht. Darüber hinaus können PPL3-Switches weitere Standard-Routerfunktionen ausführen, wie z. B.:
1. Überprüfen der Paketintegrität mithilfe von Prüfsummen
2. Aktualisierung der Time-to-Live (TTL) von Paketen nach jedem Hop
3. Verwaltung aller optionalen Informationen in Paket-Headern.
Die Vorteile von Layer 3 Switch
Zu den wichtigsten Vorteilen von Layer-3-Switches gehören:
1. Ermöglicht VLAN-Routing
2. Verbessert die Fehlerisolierung
3. Vereinfacht das Sicherheitsmanagement
4. Reduziert Broadcast-Verkehr
5. Erleichtert die Konfiguration, indem ein separater Router zwischen VLANs überflüssig wird
6. Verbessert die Verkehrstrennung durch Routing-Tabellen
7. Vereinfacht die Fehlerbehebung
8. Reduziert die Netzwerklatenz
Der Unterschied zwischen Layer 2 und Layer 3 Switch
Der grundlegende Unterschied zwischen Layer-2- und Layer-3-Switches liegt in der Abweichung der Routing-Funktionen. Layer-2-Switches verwenden MAC-Adressen, und sie sind IP-Adressen oder anderen höherstufigen Elementen gegenüber indifferent. Im Gegensatz dazu sind Layer-3-Switches zusätzlich zu allen Funktionen eines Layer-2-Switches mit ergänzenden statischen und dynamischen Routing-Fähigkeiten ausgestattet. Layer-3-Switches verfügen sowohl über MAC-Adress- als auch IP-Routing-Tabellen, wodurch die Intra-VLAN-Kommunikation und das Paket-Routing zwischen unterschiedlichen VLANs ermöglicht werden. Darüber hinaus sind Layer-2+-Switches (Layer 3 Lite) verfügbar geworden, die im Vergleich zu Layer-2-Switches lediglich statisches Routing einführen. Neben dem Paket-Routing bieten Layer-3-Switches auch erweiterte Funktionen, die Informationen über die IP-Adresse der in den Switch eingehenden Daten erfordern, wie z. B. VLAN-Verkehrskennzeichnung basierend auf der IP-Adresse statt manueller Portkonfiguration. Layer-3-Switches bieten außerdem im Vergleich zu Layer-2-Switches überlegene Leistung und Sicherheit.
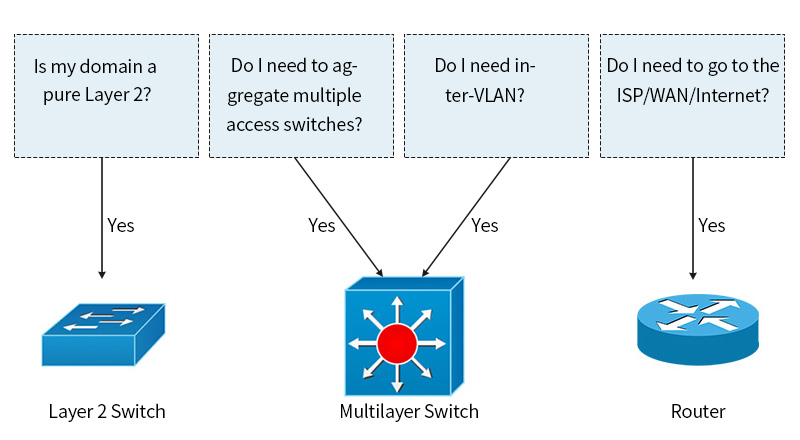
Die Bestimmung des geeigneten Switches für Ihr Unternehmen erfordert eine gründliche Bewertung der Netzwerkumgebung, in der er eingesetzt werden soll. Falls die Switches in einer Layer-2-Netzwerkdomäne verwendet werden, ist die Wahl eines Layer-2-Switches ausreichend. Ein reiner Layer-2-Switch wird auf der Zugriffsebene einer Netzwerktopologie eingesetzt, wo er Hosts verbindet. Wenn das Ziel hingegen darin besteht, den Zugriff zu konsolidieren und Inter-VLAN-Routen durch die Integration mehrerer Switches zu konfigurieren, muss ein Layer-3-Switch ausgewählt werden. Das Layer-3-Netzwerk befindet sich auf der Verteilungsebene der Netzwerktopologie.
Was sollten Sie bei der Auswahl eines L2 oder L3 Switches beachten?
Wenn Sie sich entscheiden, einen L2- oder L3-Switch zu bestellen, sollten Sie diese wichtigen Parameter berücksichtigen, um zu bestimmen, welcher für Ihre Netzwerkumgebung besser geeignet ist: Weiterleitungsrate, Backplane-Bandbreite, Anzahl der VLANs, MAC-Adresstabellenspeicher, Latenz usw.
Die Weiterleitungsrate ist die Weiterleitungskapazität der Backplane. Wenn die Weiterleitungskapazität größer ist als die Summe aller Portgeschwindigkeiten, bezeichnen wir die Backplane als non-blocking, und die Einheit der Weiterleitungsrate ist Pakete pro Sekunde (pps). Hier ist die Formel zur Berechnung der Weiterleitungsrate eines Switches.
Weiterleitungsrate (pps) = Anzahl der 10Gbit/s-Ports * 14,880,950 pps + Anzahl der 1 Gbit/s-Ports * 1,488,095 pps + Anzahl der 100Mbit/s-Ports * 148,809 pps
Ein weiterer wichtigerer Parameter ist die Backplane-Bandbreite, die der Summe der Geschwindigkeiten aller Ports am Switch entspricht. Beachten Sie, dass die Summe das Doppelte der Geschwindigkeit aller Ports beträgt, da sie sowohl die Tx-Richtung als auch die Rx-Richtung umfassen muss. Die Einheit der Backplane-Bandbreite ist Bits pro Sekunde(bps or bit/s).
Backplane-Bandbreite (bps) = Portanzahl * Port-Datenrate * 2
Drei weitere wichtige Parameter sind die Anzahl der VLANs, die konfiguriert werden können. Im Allgemeinen sind 1K=1024 VLANs für Layer-2-Switches ausreichend. Die typische Anzahl von VLANs für Layer-3-Switches beträgt 4k=4096. Der Speicher der MAC-Adresstabelle bezieht sich auf die Anzahl der MAC-Adressen, die von einem Switch reserviert werden können, im Allgemeinen 8k oder 128k. Verzögerung bezieht sich auf die Verzögerungszeit, die der Switch beim Übertragen von Daten erleidet. Je kürzer die Verzögerungszeit für Benutzer ist, desto besser, daher ist die Einheit der Verzögerung im Allgemeinen Nanosekunden (ns).
Fazit
Dieser Artikel stellt die wichtigsten Unterschiede zwischen Layer-2-Switches und Layer-3-Switches vor. Außerdem werden die Funktionen und Vorteile von Layer-2- und Layer-3-Switches erläutert. Wenn Sie einen Switch bestellen müssen, ist der teurere nicht unbedingt besser für Sie geeignet. Sie müssen die zuvor vorgestellten Schlüsselparameter der Layer-2- oder Layer-3-Switches berücksichtigen; wichtiger ist, dass Sie einen für Ihre spezifische Anwendung geeigneten Switch auswählen.


Teilen
