


UDP
Auteur Moore
Date 08/23/2024

Qu’est-ce que UDP (User Datagram Protocol) ?
UDP désigne le User Datagram Protocol, un protocole de communication destiné aux applications sensibles au temps, telles que les jeux, le streaming vidéo et les recherches du Domain Name System (DNS). Comme UDP ne nécessite pas de connexion stable à l’appareil cible avant la transmission, il peut augmenter considérablement la vitesse de communication. UDP accélère le transfert de données en éliminant le processus chronophage d’établissement de connexion des protocoles traditionnels.
Cependant, l’avantage de vitesse de l’UDP s’accompagne de certains risques potentiels. L’UDP peut entraîner une perte de paquets lorsque les données sont transmises de la source à la destination. En outre, en raison de sa nature sans connexion, l’UDP est une cible facile pour les pirates qui lancent des attaques par déni de service distribué (DDoS).
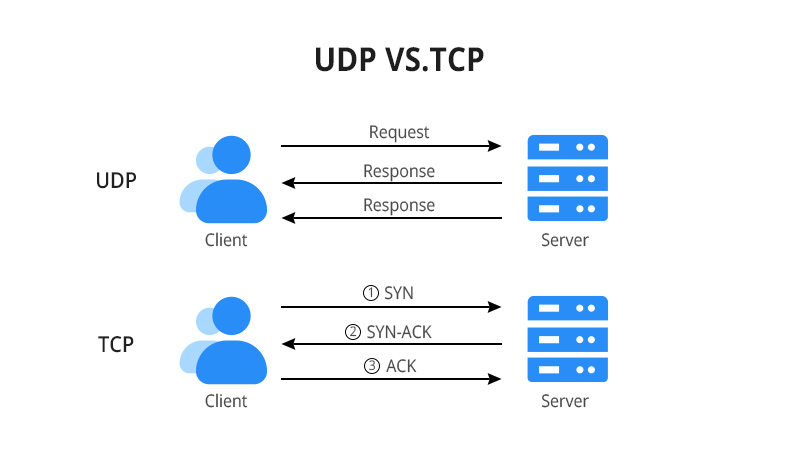
En général, les protocoles tels que le Transmission Control Protocol (TCP) exigent que le récepteur non seulement reçoive les données, mais confirme également qu’il est prêt à les recevoir avant que la transmission des données ne commence. UDP, en revanche, n’attend pas cet accusé de réception avant de commencer la transmission, ce qui peut entraîner des problèmes de transmission de données et créer des opportunités pour les attaquants DDoS.
Comment fonctionne UDP ?
Comparé à d’autres protocoles réseau, UDP est beaucoup plus simple. Il trouve simplement l’ordinateur de destination et lui envoie un paquet de données (également appelé "datagramme.") UDP ne garantit pas que les paquets arriveront dans l’ordre, ni ne confirme qu’ils ont atteint leur destination.
Bien que l’UDP utilise des sommes de contrôle pour garantir l’intégrité des données et des numéros de port pour distinguer l’utilisation des données à la source et à la destination, cette simplicité pose certains problèmes en raison de l’absence d’un mécanisme de poignée de main forcé. Les programmes qui utilisent l’UDP sont soumis à l’instabilité du réseau sous-jacent.
Par conséquent, les données peuvent être transmises avec succès ou perdues. De plus, comme il n’existe aucun contrôle sur l’ordre d’arrivée des paquets, les données peuvent apparaître saccadées, désordonnées ou vides lorsqu’elles sont affichées à la destination finale.
Toutefois, ces problèmes sont généralement mineurs si la détection et la correction des erreurs ne sont pas requises. C’est l’une des raisons pour lesquelles UDP est souvent utilisé dans les applications vidéo. Même en cas de perte ou d’erreur occasionnelle de données, l’acheminement rapide du signal vidéo vers sa destination reste une priorité absolue.
La différence entre UDP et TCP
Lorsque les données sont transmises d’un endroit à un autre, un en-tête indique à l’appareil quoi faire avec les données. L’en-tête UDP est simple, avec une taille fixe de 8 octets, tandis que l’en-tête TCP est beaucoup plus complexe, allant de 20 à 60 octets de longueur. L’en-tête UDP contient un numéro de port source de 16 bits, un numéro de port de destination de 16 bits, une longueur de 16 bits et une somme de contrôle de 16 bits, qui guident le datagramme vers sa destination. L’en-tête comprend un numéro de port source de 16 bits, un numéro de port de destination de 16 bits, une longueur de 16 bits et une somme de contrôle de 16 bits, qui guident le datagramme vers sa destination. Aucune authentification de la connexion entre les ports source et de destination n’est requise lors de l’envoi de données.
En revanche, TCP nécessite une négociation avant l’envoi des données, un processus qui rend TCP plus fiable qu’UDP. Dans la communication TCP, les données ne peuvent être transmises qu’une fois qu’une connexion formelle a été établie entre la destination et la source. En revanche, comme aucune liaison n’a besoin d’être établie avec UDP, les données peuvent être envoyées immédiatement.
Une autre différence est que TCP confirme l'ordre des paquets avant la transmission et garantit que les paquets arrivent à temps. Si un paquet n'arrive pas, TCP demande automatiquement qu'il soit renvoyé. En revanche, UDP n'effectue aucun accusé de réception, contrôle ni retransmission.
Si une application choisit d’utiliser UDP, l’utilisateur accepte le risque que des erreurs puissent survenir, que les données puissent ne pas arriver ou qu’elles puissent être retransmises. L’avantage de ce choix est une vitesse de transmission plus élevée. UDP n’est pas nécessairement responsable de la perte de données. Les informations de son en-tête sont suffisantes pour permettre aux données d’arriver à l’emplacement spécifié, et l’ordre dans lequel les datagrammes sont envoyés peut rester essentiellement correct.
Cependant, la plupart des routeurs réseau ne peuvent pas confirmer l'arrivée des paquets ni les séquencer, ce qui peut entraîner la perte ou la duplication de paquets. TCP compense cela en garantissant que les données atteignent leur destination dans le bon ordre.
L’application de UDP
UDP est généralement utilisé dans les scénarios de communication où la vitesse est essentielle, mais où une petite quantité de perte de données est tolérée. Les transmissions de médias en streaming en temps réel, comme la voix et la vidéo, sont des applications typiques, car elles exigent la rapidité plutôt qu’une précision de 100 %. Par exemple, de nombreux services de voix sur protocole Internet (VoIP) utilisent UDP, car il réduit la latence et rend les appels plus fluides, même si une partie de la qualité sonore est parfois sacrifiée.
De même, UDP est largement utilisé dans les jeux en ligne. Pour les joueurs, une réponse rapide est plus essentielle que la perte occasionnelle de certaines données. En outre, les serveurs DNS s’appuient également sur UDP pour la rapidité et l’efficacité de leurs requêtes, car de tels services nécessitent des réponses rapides pour fonctionner efficacement.
Comment UDP est-il utilisé dans les attaques DDoS ?
Bien que l’UDP (User Datagram Protocol) excelle lorsqu’un transfert de données rapide et en temps réel est requis, il rend le récepteur plus vulnérable aux attaques DDoS.
Lors d'une attaque DDoS, le site Web cible est inondé de paquets. Chaque fois qu'un problème survient, le serveur cible doit envoyer un paquet ICMP en réponse. Comme le serveur ne peut pas faire face à un tel volume de requêtes, il finit par être submergé, comme un égout bouché. Par conséquent, les requêtes légitimes ne peuvent pas passer, et les utilisateurs et clients authentiques ne peuvent pas accéder correctement au site.
La nature sans connexion de UDP le rend particulièrement vulnérable aux attaques DDoS. Comme aucune connexion par poignée de main ne doit être établie entre la source et la cible, un attaquant peut envoyer de nombreux paquets au serveur cible sans entrave.
Cependant, les organisations peuvent atténuer ce risque d’attaque en limitant le taux de réponse des paquets ICMP. L’utilisation du réseau du centre de données pour le trafic UDP peut empêcher les requêtes usurpées de submerger des serveurs individuels.


Partager
