


VRF
Auteur Moore
Date 09/14/2024

Introduction au VRF
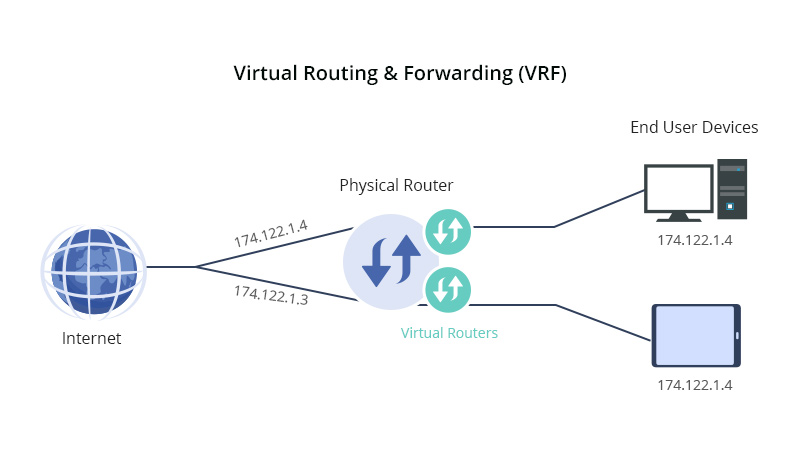
Le VRF, qui signifie Virtual Routing and Forwarding, est une technologie destinée aux routeurs de réseau IP qui permet à plusieurs instances de tables de routage de coexister et de fonctionner simultanément dans un seul routeur virtuel.
Cette fonctionnalité permet de séparer les chemins réseau sur le même appareil. Cela réduit le nombre d’appareils nécessaires et rend les connexions plus efficaces. Elle rend également les réseaux plus sécurisés en séparant automatiquement le trafic.
Les fournisseurs d’accès Internet utilisent souvent VRF pour créer des réseaux privés virtuels (VPN) distincts pour leurs clients, d’une manière connue sous le nom de routage et transfert VPN.
Comment configurer un VRF ?
Un VRF est similaire à un routeur logique, mais avec la différence que, tandis qu’un routeur logique peut contenir plusieurs tables de routage, une instance VRF n’utilise qu’une seule table VRF.
En outre, une VRF repose sur une table de transfert, qui est chargée d'indiquer l'adresse du prochain saut d'un paquet, de répertorier les appareils pouvant participer au transfert du paquet et d'établir un ensemble de directives et de protocoles de routage qui déterminent le chemin qu'un paquet emprunte à travers le réseau.
Grâce à ces tables, le VRF garantit que le trafic est transmis uniquement au sein du chemin VRF spécifié, empêchant le trafic non autorisé d’entrer dans ce chemin ou d’en sortir.
Quels sont les scénarios d’application du VRF ?
VRF (Virtual Routing and Forwarding) fonctionne à la couche 3 du modèle OSI. Il permet aux utilisateurs d’utiliser des adresses IP qui se chevauchent ou sont identiques sans conflits grâce à des instances de routage indépendantes. Les utilisateurs peuvent segmenter leurs chemins réseau sans dépendre de plusieurs routeurs, améliorant ainsi la fonctionnalité du réseau.
Sans VRF, le trafic client est acheminé via des interfaces physiques ou des sous-interfaces et séparé par des listes de contrôle d’accès. Par conséquent, les VRF deviennent de plus en plus répandus dans les LAN d’entreprise, les centres de données et les environnements de fournisseurs de services utilisant Multiprotocol Label Switching (MPLS) et Multiprotocol Border Gateway Protocol (MP-BGP).
Les avantages du VRF
Il peut générer virtuellement plusieurs instances de routage indépendantes sur le même appareil physique.
Les utilisateurs peuvent gérer différentes tables de routage en même temps afin de répondre avec flexibilité à diverses exigences réseau.
Cette fonctionnalité est particulièrement adaptée aux scénarios de déploiement du Multiprotocol Border Gateway Protocol (MP-BGP) et du Multiprotocol Label Switching (MPLS).
Les VPN de plusieurs clients n’entreront pas en conflit même s’ils utilisent la même adresse IP, garantissant ainsi l’isolation du réseau.
Sans nécessiter plusieurs routeurs physiques, les utilisateurs peuvent segmenter différents chemins réseau et optimiser les performances globales du réseau.
Termes importants pour le routage et le transfert virtuels
Lorsqu’il est question de Virtual Routing and Forwarding (VRF), plusieurs termes essentiels doivent être clarifiés et certaines comparaisons doivent être faites pour répondre aux questions courantes. Vous trouverez ci-dessous des explications des termes pertinents :
VRF vs. VPN
Le réseau VPN fournit des services privés aux utilisateurs sur une infrastructure publique. Généralement, un VPN est un ensemble de sites destinés à des communications chiffrées ou non chiffrées sur Internet via un réseau public ou un autre réseau privé. Il est important de noter que le mot “privé” dans VPN ne signifie pas que la communication est chiffrée ou sécurisée, il signifie seulement que le chemin réseau est isolé.
Les configurations Virtual Routing and Forwarding (VRF) permettent à plusieurs environnements VPN de fonctionner simultanément sur le même réseau physique ou routeur. Avec VRF, les organisations peuvent exécuter des services réseau isolés, tels que le réseau sans fil, la voix (VoIP), la transmission de données et la transmission vidéo, sur une infrastructure physique partagée sans impact les uns sur les autres. VRF est également couramment utilisé dans les architectures Multiprotocol Label Switching (MPLS).
VDC vs. VRF vs. VLANs
Les instances VRF prennent en charge les capacités de virtualisation réseau de la couche 3 du modèle OSI. Le Virtual Device Context (VDC), en revanche, se concentre sur la virtualisation de l’appareil lui-même. Un VDC peut virtualiser un commutateur physique en plusieurs appareils indépendants, chacun pouvant disposer de ses propres configurations VRF et VLAN.
Les réseaux locaux virtuels (VLAN), quant à eux, fonctionnent à la couche 2 du modèle OSI et divisent Ethernet en plusieurs réseaux virtuels afin d'améliorer la sécurité et les performances du réseau sans affecter la topologie physique du réseau. En revanche, les VRF peuvent créer plusieurs réseaux virtuels au sein du même matériel physique, mais agissent à un niveau supérieur, en fonctionnant à la couche 3.
Routage statique
Chaque instance de routage et de transfert VPN (par défaut ou définie par l’utilisateur) aura une configuration de route statique correspondante. Au lieu d’un VRF spécifique, les utilisateurs peuvent configurer des routes statiques pour le VRF par défaut afin qu’en mode VRF, ils disposent de la flexibilité nécessaire pour personnaliser les routes statiques en fonction de besoins spécifiques.


Partager
