


WPA3
Auteur Yana
Date 09/02/2024

WPA3 (Wi-Fi Protected Access 3) est un protocole de chiffrement Wi-Fi de nouvelle génération publié par l’organisation Wi-Fi Alliance en 2018, qui améliore WPA2 en ajoutant de nombreuses nouvelles fonctionnalités afin d’offrir une protection par chiffrement plus robuste pour la transmission des données entre les utilisateurs et les réseaux Wi-Fi. Selon l’utilisation et les besoins de sécurité des réseaux Wi-Fi, WPA3 est classé en WPA3-Personal, WPA3-Enterprise et certification OWE pour les réseaux Wi-Fi ouverts.
Caractéristiques et avantages de WPA3
Chiffrement des données renforcé
WPA3 utilise un mécanisme de chiffrement des données personnalisé qui fournit une clé de chiffrement unique pour chaque transmission de données. Par rapport à WPA2, WPA3 dispose d’une clé de chiffrement plus longue, utilisant une clé de 192 bits pour le mode personnel et une clé de 256 bits pour le mode entreprise, ce qui améliore considérablement la sécurité et la confidentialité des données.
SAE
Le protocole SAE utilise des algorithmes de chiffrement plus robustes et des méthodes d’échange de clés plus sécurisées, empêchant efficacement les attaques hors ligne et les tentatives de deviner les mots de passe, et améliorant la sécurité du réseau.
Protection améliorée contre les attaques par force brute
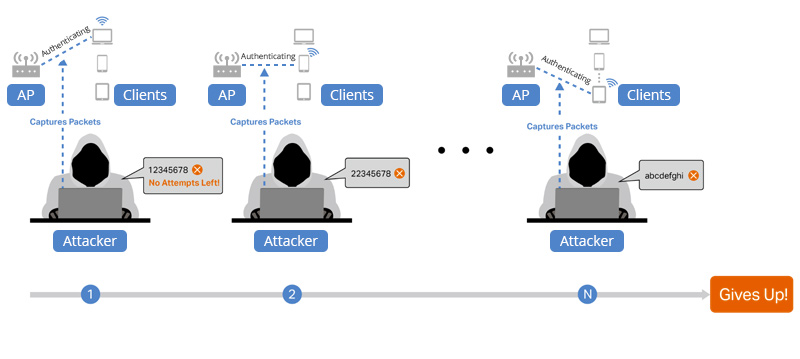
WPA3 dispose d’une protection améliorée contre les attaques par force brute afin de protéger efficacement les utilisateurs contre les attaques par dictionnaire et le déchiffrement par force brute. En limitant le nombre de tentatives et en utilisant des clés de chiffrement plus complexes, WPA3 empêche les pirates de casser par force brute les mots de passe et les identifiants Wi-Fi.
Protection de sécurité de niveau entreprise
WPA3 Enterprise Edition améliore encore la sécurité par rapport à WPA2 Enterprise Edition en introduisant le mode WPA3-Enterprise 192bit avec la suite de sécurité Suite-B 192 bits, qui renforce la protection des mots de passe. Parallèlement, WPA3-Enterprise adopte l’algorithme HMAC-SHA-384, plus sécurisé, pour l’exportation et la confirmation des clés, renforçant ainsi la protection des données.
Ouvrir la protection du réseau
WPA3 introduit une méthode d’authentification améliorée pour les réseaux ouverts, OWE (Opportunistic Wireless Encryption), qui offre une protection plus sécurisée pour la transmission des données utilisateur sur les réseaux ouverts. OWE utilise l’algorithme d’échange de clés Diffie-Hellman pour l’échange de clés et chiffre la transmission des données utilisateur, empêchant efficacement les accès illégaux et le vol de données par des attaquants.
Inconvénients de WPA3
Vulnérabilité de la poignée de main Dragonfly : WPA3 a introduit le protocole de poignée de main Dragonfly pour se protéger contre les attaques par dictionnaire hors ligne, mais des chercheurs ont découvert une vulnérabilité dans le processus de poignée de main Dragonfly qui pourrait permettre à un attaquant d’effectuer une attaque par contournement afin d’obtenir des informations sur le mot de passe utilisé. Cette vulnérabilité rend la sécurité WPA3 problématique.
Attaques par rétrogradation : bien que WPA3 soit conçu pour être plus sécurisé, les réseaux prennent souvent en charge à la fois les normes WPA2 et WPA3 en raison des exigences de rétrocompatibilité. Les attaquants peuvent en tirer parti en forçant les appareils à se rétrograder pour se connecter via le protocole WPA2 moins sécurisé, contournant ainsi les améliorations de sécurité de WPA3.
Défauts de mise en œuvre : La sécurité du WPA3 dépend également de la façon dont il est mis en œuvre. Certaines premières implémentations du WPA3 présentaient des défauts, notamment dans la mise en œuvre de la poignée de main Dragonfly, qui était vulnérable à diverses attaques. Ces problèmes pourraient permettre à des attaquants de contourner les mécanismes de sécurité du WPA3, compromettant ainsi la sécurité du réseau.
Adoption limitée et problèmes de compatibilité : les améliorations de sécurité de WPA3 sont limitées par son taux d'adoption et ses problèmes de compatibilité. De nombreux appareils utilisent encore d'anciens protocoles de sécurité Wi-Fi en raison de limitations matérielles ou de l'absence de mises à jour du firmware. Cette adoption limitée signifie que de nombreux réseaux restent vulnérables aux attaques mêmes que WPA3 est conçu pour atténuer, ce qui limite l'efficacité pratique de WPA3.
Est-il nécessaire de passer à WPA3 ?
La sécurité de WPA3 est bien supérieure à celle de WPA2, et il est recommandé d’utiliser WPA3 pour protéger le réseau Wi-Fi si les conditions réelles le permettent. Cependant, la transition de WPA2 vers WPA3 est progressive, et vous pouvez être confronté à une période de transition due aux mises à jour des équipements ou des logiciels. Avant de passer à WPA3, vous pouvez utiliser des correctifs de sécurité à jour et augmenter la complexité du mot de passe afin d’améliorer la sécurité de votre réseau Wi-Fi actuel.


Partager
