


IPv6
작성자 Yana
날짜 08/12/2024

IPv6란 무엇인가요?
IPv6(인터넷 프로토콜 버전 6)는 네트워크 계층 프로토콜을 위한 2세대 표준 프로토콜로, IPng(IP Next Generation)라고도 합니다. 이는 자신이 위치한 네트워크 계층에서 비연결형 데이터 전송 서비스를 제공합니다. IPv6는 IETF가 개발한 IPv4의 업그레이드 버전입니다. 현재 IPv4의 많은 단점을 해결합니다. IPv6와 IPv4의 중요한 차이점은 IP 주소 길이가 기존 32비트에서 128비트로 업그레이드되었다는 점입니다. IPv6는 단순화된 메시지 헤더 형식, 풍부한 주소 공간, 계층적 주소 구조, 유연한 확장 헤더, 향상된 이웃 발견 메커니즘을 바탕으로 향후 시장 경쟁에서 활발히 활용될 것입니다.
왜 IPv6인가?
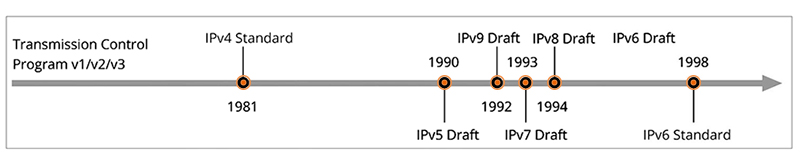
IP(Internet Protocol)는 TCP/IP 프로토콜 제품군의 네트워크 계층 프로토콜입니다. 네트워크 계층 프로토콜의 주요 역할은 라우팅 테이블의 도움을 받아 네트워크 전반에서 IP 데이터그램의 전송을 처리하는 것입니다. IPv4 프로토콜은 오늘날 널리 배포된 인터넷 프로토콜입니다. 초기 인터넷 개발 시기에는 IPv4가 간단한 프로토콜, 쉬운 구현, 우수한 상호 운용성 덕분에 빠르게 발전했습니다. 그러나 네트워크의 급속한 성장과 주소 부족 문제로 인해 IETF는 IPv6, IPv7, IPv8, IPv9와 같은 네 가지 초안을 제안했으며, 이 프로토콜 중 하나가 IPv4를 대체할 수 있기를 기대했습니다. 철저한 논의 끝에 IETF는 최종적으로 IPv6를 선택하여 IPv4를 대체했으며, 이후 IPv7, IPv8, IPv9는 사라졌습니다.
IPv6 이점
IPv6는 충분한 주소 공간을 제공하는 128비트 주소 구조를 가지고 있습니다. 지구상의 모든 모래알에 IP 주소를 할당할 수 있다고 알려져 있습니다.
계층적 집계는 라우팅 효율성을 향상시킵니다. IPv6는 IPv4보다 훨씬 더 큰 네트워크 접두사를 제공할 수 있으며, 동일한 조직은 네트워크에서 하나의 접두사만 사용할 수 있습니다. ISP의 경우 훨씬 더 큰 주소 공간을 사용할 수 있습니다. 이를 통해 ISP는 모든 고객을 집계하여 단일 접두사를 형성하고 배포할 수 있습니다. 계층적 집계는 전역 라우팅 테이블 항목 수를 줄이고 포워딩을 더 효율적으로 만듭니다.
IPv6는 사용자에게 IP 주소를 자동으로 할당하여 플러그 앤 플레이 네트워킹을 가능하게 합니다.
더 높은 보안성: IPSec은 IPv6의 필수적인 부분으로, AH(Authentication Header) 및 ESP(Encapsulating Security Payload) 확장 헤더를 통해 IPv6 네트워크의 높은 보안성을 구현합니다.
서비스 품질 지원 제공: IPv6의 새로운 스트림 라벨링을 통해 네트워크 사용자는 고품질 통신을 요구할 수 있습니다.
IPv4 vs IPv6
IPv4와 IPv6는 여러 면에서 상당히 다릅니다. 이 장에서는 주소 공간, 헤더 형식, 주소 지정, 자동 주소 지정, 보안, QoS 및 확장성을 중심으로 IPv4와 IPv6의 차이점을 설명합니다.
주소 공간: IPv4 주소 길이인 32비트에는 2^32개의 할당 가능한 주소가 있으며, 이는 약 43억 개입니다. 반면 IPv6의 주소 길이는 IPv4의 32비트에서 128비트로 확장되어 2^128개의 주소를 제공합니다.
헤더 형식: IPv6는 IPv4에 비해 데이터 헤더 구조가 더 간단하여 헤더 처리에 필요한 시간을 크게 줄입니다.
IPv6 주소 인코딩은 CIDR과 유사한 계층 구조를 채택하며, 그 구성은 전화번호의 구성과 유사합니다. 예를 들어 전화번호의 구성은 "국가 또는 지역 코드 + 지역 코드 + 전화번호"이고, IPv6 주소 인코딩은 "최상위 집계 ID + 보조 집계 ID + 사이트 수준 집계 ID"로, 둘 다 서로 다른 수준의 세 가지 코드로 구성됩니다. IPv6 네트워크 접두사는 네트워크의 여러 수준으로 더 세분화될 수 있으므로, 이러한 계층적 주소 지정 구조는 매우 유연하며 주소 집계를 효과적으로 수행하고 라우팅을 단순화하여 라우터가 유지해야 하는 라우팅 테이블 항목 수를 줄이고 경로 수렴 속도를 높일 수 있습니다.
IPv4 경로 집계는 일반적으로 동일한 IP 접두사를 기반으로 하므로 IPv6와 비교할 때 집계 방식에는 두 가지 단점이 있습니다. 첫째, IP 주소가 연속적이지 않으면 집계할 수 없습니다. 둘째, IPv6처럼 다중 수준에 따라 집계할 수 없습니다. 주소 집계를 위해 IPv6 집계를 사용할 경우, 기업 네트워크 코어 백본 라우터는 이론적으로 8192개 이하의 테이블 항목만 유지하면 되지만, 주소 집계를 위해 IPv4 집계를 사용할 경우 라우터가 유지해야 하는 테이블 항목 수는 수만 개 또는 심지어 십만 개 이상에 이를 수 있습니다. 이는 IPv6의 집계 방식이 라우터의 주소 지정 및 저장 오버헤드를 크게 줄인다는 것을 보여줍니다.
자동 주소 지정, IPv6는 두 가지 유형의 주소 구성을 제공합니다:
IPv4 프로토콜을 계승하는 Dynamic Host Configuration Protocol, 즉 DHCP 서버를 통해 구성되는 상태 저장 주소 구성입니다.
IPv6는 플러그 앤 플레이의 고유한 기능을 갖추고 있으며, DHCP 서버를 사용할 수 없는 시나리오에서는 상태 비저장 주소 구성을 통해 인터페이스 주소를 얻을 수 있습니다.
상태 비저장 주소 구성에서는 동일 링크의 호스트가 이웃 탐색 프로토콜을 사용하여 링크에 적합한 IPv6 주소(링크-로컬 주소라고 함) 또는 로컬 라우터가 광고한 접두사에서 파생된 IPv6 주소로 인터페이스를 자동 구성합니다.
링크-로컬 주소를 상태 비저장 방식으로 구성하는 과정은 1초밖에 걸리지 않습니다. 반면 DHCP를 사용하는 IPv4 호스트는 DHCP 장애가 발생하면 DHCP 구성을 포기한 다음 자체적으로 IPv4 주소를 구성해야 하며, 이 과정은 1분이 걸립니다.
IPv6는 정의된 IP 프로토콜 데이터 트래픽을 보호하기 위한 방법으로 내장된 보안 메커니즘을 사용하여 IP 프로토콜 패킷을 인증하고 암호화합니다. 현재 IPv6는 AH(Authentication Header) 및 ESP(Encapsulated Security Payload) 메커니즘을 모두 지원합니다.IPv6는 네트워크 계층에서 패킷에 대한 인증 및 암호화 서비스를 모두 제공합니다. 인증 메커니즘을 통해 수신자는 발신자의 실제 신원과 데이터가 전송 중에 변조되었는지 여부를 확인할 수 있습니다. 인증을 통해 수신자는 발신자의 실제 신원과 데이터가 전송 중에 변조되었는지 여부를 확인할 수 있습니다. 암호화 메커니즘은 데이터의 기밀성을 보장하기 위해 데이터를 인코딩합니다. IPv4는 네트워크 계층에서 유사한 보안 메커니즘을 제공하지 않습니다.
QoS (Quality of Service)는 네트워크 지연 시간과 혼잡을 해결하는 데 사용되는 기술입니다. IPv4에서 QoS는 주로 Type of Service 필드를 사용하며, 이 필드는 3비트와 8개의 우선순위를 정의합니다. IPv6에서는 대신 Traffic Class 필드가 사용되며, 총 4비트와 16개의 우선순위를 정의하고, IPv6는 추가로 20비트 Flow Label 필드를 추가합니다. 중간 전달 장치는 헤더를 통과하지 않고도 사전 정의된 다양한 플로우 라벨을 직접 인식할 수 있으며, 플로우 라벨에 따라 목적지 노드를 식별할 수 있습니다. 현재 IPv6의 Flow Label 적용은 아직 실험 단계에 있습니다.
확장성: IPv6는 확장성이 매우 뛰어나며 IPv6 헤더 뒤에 오는 확장 헤더에 새로운 기능을 추가할 수 있습니다. IPv4 헤더는 선택적으로 최대 60바이트까지만 지원할 수 있지만, IPv6 확장 헤더의 크기는 전체 IPv6 패킷의 최대 바이트 수에 의해서만 제한됩니다.


공유
