


VRF
작성자 Moore
날짜 09/14/2024

VRF 소개
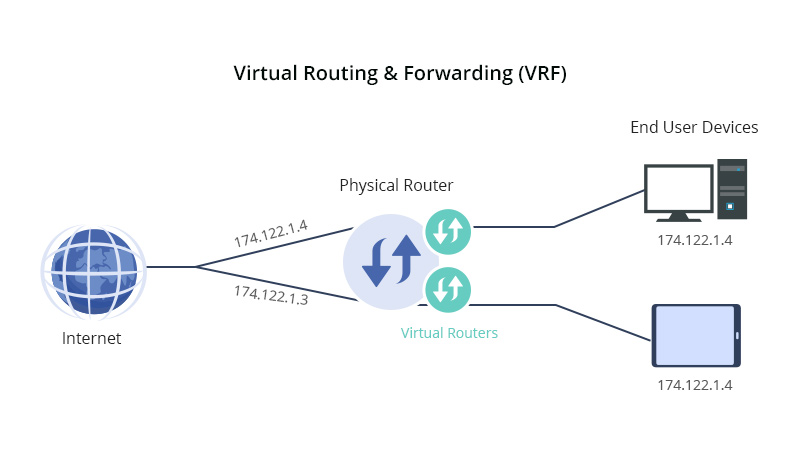
VRF는 Virtual Routing and Forwarding의 약자로, 단일 가상 라우터에서 여러 라우팅 테이블 인스턴스가 공존하고 동시에 실행될 수 있도록 하는 IP 네트워크 라우터용 기술입니다.
이 기능을 통해 동일한 장치에서 네트워크 경로를 분리할 수 있습니다. 이를 통해 필요한 장치 수를 줄이고 연결을 더 효율적으로 만들 수 있습니다. 또한 트래픽을 자동으로 분리하여 네트워크를 더 안전하게 만듭니다.
인터넷 서비스 제공업체는 VPN 라우팅 및 포워딩이라고 알려진 방식으로 고객을 위한 별도의 가상 사설망(VPN)을 생성하기 위해 VRF를 활용하는 경우가 많습니다.
VRF를 구성하는 방법은?
VRF는 논리 라우터와 유사하지만, 논리 라우터가 여러 라우팅 테이블을 포함할 수 있는 반면 VRF 인스턴스는 하나의 VRF 테이블만 사용한다는 차이가 있습니다.
또한 VRF는 전달 테이블에 의존하며, 이 테이블은 패킷의 다음 홉 주소를 표시하고, 패킷 전달에 참여할 수 있는 장치를 나열하며, 패킷이 네트워크를 통과하는 경로를 지정하는 일련의 지침과 라우팅 프로토콜을 수립하는 역할을 합니다.
이러한 테이블을 통해 VRF는 트래픽이 지정된 VRF 경로 내에서만 전송되도록 하여, 승인되지 않은 트래픽이 해당 경로에 들어오거나 나가는 것을 방지합니다.
VRF의 적용 시나리오는 무엇인가요?
VRF(Virtual Routing and Forwarding)는 OSI 모델의 Layer 3에서 실행됩니다. 독립적인 라우팅 인스턴스를 통해 사용자가 충돌 없이 중복되거나 동일한 IP 주소를 사용할 수 있게 합니다. 사용자는 여러 라우터에 의존하지 않고 네트워크 경로를 세분화하여 네트워크 기능을 향상시킬 수 있습니다.
VRF가 없으면 고객 트래픽은 물리적 인터페이스 또는 서브인터페이스를 통해 라우팅되고 액세스 제어 목록에 의해 분리됩니다. 그 결과, VRF는 Multiprotocol Label Switching (MPLS) 및 Multiprotocol Border Gateway Protocol (MP-BGP)을 사용하는 기업 LAN, 데이터 센터, 서비스 제공업체 환경에서 점점 더 보편화되고 있습니다.
VRF의 장점
동일한 물리적 장치에서 여러 개의 독립적인 라우팅 인스턴스를 가상으로 생성할 수 있습니다.
사용자는 다양한 네트워크 요구 사항에 유연하게 대응하기 위해 서로 다른 라우팅 테이블을 동시에 관리할 수 있습니다.
이 기능은 특히 Multiprotocol Border Gateway Protocol (MP-BGP) 및 Multiprotocol Label Switching (MPLS)의 배포 시나리오에 적합합니다.
여러 고객의 VPN은 동일한 IP 주소를 사용하더라도 충돌하지 않으므로 네트워크 격리가 보장됩니다.
여러 물리적 라우터가 필요 없이, 사용자는 서로 다른 네트워크 경로를 세분화하고 전체 네트워크 성능을 최적화할 수 있습니다.
가상 라우팅 및 포워딩의 중요 용어
Virtual Routing and Forwarding (VRF)에 대해 논의할 때, 일반적인 질문에 답하기 위해 명확히 해야 할 몇 가지 핵심 용어와 수행해야 할 몇 가지 비교가 있습니다. 아래는 관련 용어에 대한 설명입니다:
VRF vs. VPN
VPN 네트워크는 공용 인프라를 통해 사용자에게 사설 서비스를 제공합니다. 일반적으로 VPN은 공용 또는 기타 사설 네트워크를 통해 인터넷상에서 암호화 또는 비암호화 통신을 수행하는 사이트 모음입니다. VPN에서 “private”라는 단어는 통신이 암호화되거나 안전하다는 의미가 아니라, 네트워크 경로가 격리되어 있다는 의미일 뿐이라는 점에 유의해야 합니다.
Virtual Routing and Forwarding (VRF) 구성을 사용하면 동일한 물리적 네트워크 또는 라우터에서 여러 VPN 환경을 동시에 실행할 수 있습니다. VRF를 통해 조직은 공유 물리적 인프라에서 무선 네트워킹, 음성(VoIP), 데이터 전송, 비디오 전송과 같은 격리된 네트워크 서비스를 서로 영향을 주지 않고 실행할 수 있습니다. VRF는 Multiprotocol Label Switching (MPLS) 아키텍처에서도 일반적으로 사용됩니다.
VDC vs. VRF vs. VLANs
VRF 인스턴스는 OSI 모델의 Layer 3 네트워크 가상화 기능을 지원합니다. 반면 Virtual Device Context (VDC)는 장치 자체의 가상화에 중점을 둡니다. VDC는 물리적 스위치를 여러 독립 장치로 가상화할 수 있습니다. 각 장치는 자체 VRF 및 VLAN 구성을 가질 수 있습니다.
반면, 가상 근거리 통신망(VLAN)은 OSI 모델의 레이어 2에서 작동하며 네트워크의 물리적 토폴로지에 영향을 주지 않고 네트워크 보안과 성능을 향상시키기 위해 이더넷을 여러 가상 네트워크로 분할합니다. 이에 비해 VRF는 동일한 물리적 하드웨어 내에 여러 가상 네트워크를 생성할 수 있지만, 더 높은 수준에서 작동하여 레이어 3에서 작동합니다.
정적 라우팅
각 VPN 라우팅 및 포워딩 인스턴스(기본 또는 사용자 정의)에는 해당 정적 경로 구성이 있습니다. 특정 VRF 대신, 사용자는 기본 VRF에 대해 정적 경로를 구성할 수 있으므로 VRF 모드에서 사용자는 특정 요구 사항을 충족하도록 정적 경로를 유연하게 사용자 지정할 수 있습니다.


공유
