


플러그 앤 플레이(PnP)
작성자 Yana
날짜 09/06/2024

플러그 앤 플레이(PnP)란 무엇인가요?
플러그 앤 플레이는 원래 컴퓨터 하드웨어 용어였습니다. 새로운 외부 장치가 컴퓨터에 추가되면 재구성이나 수동 드라이버 설치 없이 하드웨어 리소스를 자동으로 감지할 수 있습니다. 이후 핫 플러깅이라는 의미가 생겨났으며, 이는 컴퓨터 전원이 켜져 있는 상태에서 USB를 뽑고 꽂는 것처럼 하드웨어 장치를 직접 추가하거나 제거하는 것을 의미합니다.
데이터 통신 및 네트워크 솔루션에서 플러그 앤 플레이는 네트워크 장비와 접속 단말이 네트워크에 연결된 후 수동 구성 없이 자동으로 네트워크에 접속하여 구성 및 배포를 완료할 수 있음을 의미합니다.
캠퍼스 네트워크에 플러그 앤 플레이가 필요한 이유는 무엇인가요?
네트워크 기술의 급속한 발전과 함께 기업 네트워크의 규모도 확대되고 있습니다. 기업 고객은 수백 대에서 수천 대의 장치를 관리하고 유지보수해야 하며, 초기 장비 설치와 같은 초기 계획 및 배포 단계에서 많은 작업이 소요됩니다. 구성 및 장비 업그레이드에 소요되는 시간은 전체 네트워크 관리 및 운영 주기의 3분의 1 이상을 차지하며, 이러한 작업의 대부분은 단순하고 반복적입니다. 따라서 고객은 네트워크 장비 설치, 배포 중 관리 및 이후 장비 소프트웨어 업그레이드를 간소화하여 효율성을 향상시킬 필요가 절실합니다.
또한 사물 인터넷의 지속적인 대중화와 적용으로 캠퍼스 네트워크에 접속하는 단말기의 종류와 수가 증가하고 있습니다. 특히 대규모 및 중규모 캠퍼스 네트워크에서는 PC와 휴대폰 외에도 접속 단말기에 IP 전화, 프린터, 카메라가 포함됩니다. 다양한 종류의 많은 단말기를 캠퍼스 네트워크에 연결해야 하므로 캠퍼스 인트라넷의 단말기 관리가 매우 어렵습니다. 기존 네트워크 관리 시스템은 접속 단말기의 IP와 MAC만 확인할 수 있기 때문에 단말기에 대한 보다 세부적인 관리를 수행할 수 없습니다. 다양한 단말기에 대해 서로 다른 네트워크 서비스와 정책을 계획하고 배포해야 하는 경우, 관리자는 각 단말기 유형에 대해 서로 다른 네트워크 서비스와 정책을 계획하고 배포해야 합니다. 유형 단말기의 수동 구성은 서비스 구성을 복잡하게 만들고 운영을 번거롭게 합니다. 단말 장비의 자동 식별 및 플러그 앤 플레이도 시급히 필요합니다.
플러그 앤 플레이 솔루션은 사용자가 네트워크 설치 프로세스를 간소화하고, 네트워크 관리 효율성과 운영 및 유지보수를 크게 개선하며, 인건비와 시간 비용을 효과적으로 절감할 수 있도록 설계되었습니다. 다음과 같은 장점이 있습니다:
시각화: 네트워크 관리자와 설치 엔지니어의 운영 과정은 구성 인터페이스의 시각화와 네트워크 계획의 시각화를 포함하는 완전한 그래픽 운영 인터페이스입니다.
고효율: SDN controller에 서비스를 사전 배포함으로써 실제 배포 프로세스가 엔드 투 엔드로 단축됩니다. 수동 배포는 며칠 대신 몇 시간 내에 완료될 수 있습니다.
오류 감소: 모든 구성은 SDN 컨트롤러를 통해 그래픽 방식으로 수행되어 명령줄 구성 오류의 가능성을 줄입니다. 연결 오류는 SDN 컨트롤러를 통해 실시간으로 그래픽 방식으로 감지되어 신속한 문제 해결이 가능합니다.
네트워크 장비의 플러그 앤 플레이 프로세스란 무엇인가요?
스위치를 예로 들면, 클라우드 파크 네트워크에서는 네트워크가 계층형 트리 구조로 설계되어 있으며, 코어 계층 아래에 많은 수의 스위치가 있습니다. 컨버전스 계층과 액세스 계층 스위치를 통한 플러그 앤 플레이는 개통 효율을 높이고 개통 작업량을 단순화할 수 있습니다.
코어 계층 스위치는 명령줄을 통해 SDN 컨트롤러와 사우스바운드 도킹을 완료한 다음, 코어 계층 스위치를 관리 서브넷의 루트 장치로 사용하고, 코어 계층 아래의 스위치는 DHCP 방식을 통해 SDN 컨트롤러에서 온라인 상태가 되도록 하여 코어 계층 아래 스위치의 플러그 앤 플레이를 실현합니다.

위 그림에 표시된 것처럼, 집선 SwitchA 플러그 앤 플레이 프로세스는 다음과 같습니다:
관리자는 코어 계층 장치에 DHCP 서버 기능을 배포하고(또는 네트워크의 별도 DHCP 서버 장치일 수 있음), VLANIF1에서 DHCP 기능을 활성화하며, 장치의 NETCONF 활성화 상태, SDN 컨트롤러의 URL/IP 및 포트 번호 정보를 포함하는 DHCP Option 148 옵션을 구성합니다.
아래 코어의 SwitchA가 빈 구성으로 부팅된 후, 기본적으로 VLANIF1을 사용하여 DHCP 서버에 요청을 시작합니다.
스위치의 모든 포트는 공장에서 출하될 때 기본적으로 VLAN 1에 추가되므로, 코어 스위치와 요청을 시작하는 스위치는 VLAN 1 내에서 상호 운용됩니다.
DHCP 서버인 코어 스위치가 요청을 수신하면 Option 148 옵션을 포함한 DHCP 메시지로 SwitchA에 응답합니다.
SwitchA는 Option 148 옵션의 내용을 기반으로 NETCONF 기능을 활성화하고 SDN 컨트롤러의 URL/IP 및 포트 번호 정보도 획득합니다.
SwitchA는 SDN 컨트롤러의 URL/IP 및 포트 번호 정보를 획득하고, SDN 컨트롤러의 URL/IP 및 포트 번호 정보를 사용하여 SDN 컨트롤러에 인증 등록을 수행합니다.
SwitchA가 SDN 컨트롤러에 등록하고 인증하여 온라인 상태가 된 후, SDN 컨트롤러는 관리자( PnP VLAN 포함)가 설정한 사전 구성에 따라 SwitchA에 구성을 자동으로 전송하여 SwitchA의 개통을 완료하고 플러그 앤 플레이를 실현합니다.
PnP VLAN
네트워크 장치 플러그 앤 플레이 프로세스에는 PnP VLAN이라고도 하며 자체 협상 관리 VLAN이라고도 불리는 중요한 개념이 있습니다. 이는 SDN 컨트롤러가 스위치 또는 AP를 nano 관리할 때 사용하는 VLAN을 의미합니다.
초기에 집선 스위치와 액세스 스위치는 SDN 컨트롤러에 온라인으로 등록하기 위해 기능 VLAN 1을 사용합니다. 네트워크의 안정성을 향상시키기 위해 관리자는 일반적으로 VLAN 1을 관리 VLAN으로 사용하지 않습니다. VLAN 1은 스위치의 기본 VLAN이며, 스위치의 모든 포트가 기본적으로 VLAN 1에 추가되므로 VLAN 1에서 브로드캐스트 스톰이 발생하기 쉽고 서비스 통신에 영향을 줄 수 있습니다. 서비스 통신에 영향을 줄 수 있습니다. 따라서 집선 스위치와 액세스 스위치가 VLAN 1로 온라인 상태가 된 후에는 SDN 구성에 따라 설정된 관리 VLAN으로 자동 전환해야 하며, 이렇게 자동 전환된 관리 VLAN을 PnP VLAN이라고 합니다.
캠퍼스 네트워크에서는 네트워크 유지보수의 편의를 위해 유선 및 무선 네트워크에서 사용되는 PnP VLAN은 일반적으로 서로 다른 VLAN으로 설정되며, 각각 유선 PnP VLAN과 무선 PnP VLAN이라고 합니다.스위치에서 사용하는 PnP VLAN은 유선 PnP VLAN이라고 하고, AP에서 사용하는 VLAN은 무선 PnP VLAN이라고 합니다.
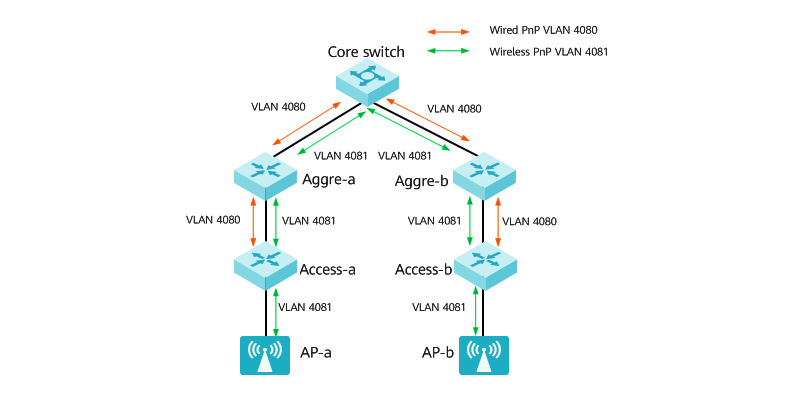
PnP VLAN 전환 프로세스는 다음과 같습니다:
집계 장치와 액세스 장치는 VLAN 1을 사용하여 SDN 컨트롤러에 온라인으로 등록합니다.
SDN 컨트롤러는 사전 구성된 PnP VLAN을 집선 장치와 액세스 장치에 발급합니다.
집계 장치와 액세스 장치는 협상된 PnP VLAN을 사용하여 회선에 다시 등록함으로써 플러그 앤 플레이를 구현합니다.


공유
