


WPA3
작성자 Yana
날짜 09/02/2024

WPA3(Wi-Fi Protected Access 3)는 2018년 Wi-Fi Alliance 조직에서 출시한 차세대 Wi-Fi 암호화 프로토콜로, 여러 새로운 기능을 추가하여 WPA2를 개선하고 사용자와 Wi-Fi 네트워크 간의 데이터 전송에 더욱 강력한 암호화 보호를 제공합니다. Wi-Fi 네트워크의 사용 목적과 보안 요구 사항에 따라 WPA3는 개방형 Wi-Fi 네트워크를 위한 WPA3-Personal, WPA3-Enterprise 및 OWE 인증으로 분류됩니다.
WPA3의 특징 및 이점
더 강력한 데이터 암호화
WPA3는 각 데이터 전송에 고유한 암호화 키를 제공하는 개인화된 데이터 암호화 메커니즘을 사용합니다. WPA2와 비교할 때 WPA3는 더 긴 암호화 키를 사용하며, 개인 모드에서는 192비트 키를, 기업 모드에서는 256비트 키를 사용하여 데이터 보안과 개인정보 보호를 크게 강화합니다.
SAE
SAE 프로토콜은 더 강력한 암호화 알고리즘과 더 안전한 키 교환 방법을 사용하여 오프라인 공격과 비밀번호 추측 시도를 효과적으로 방지하고 네트워크 보안을 향상시킵니다.
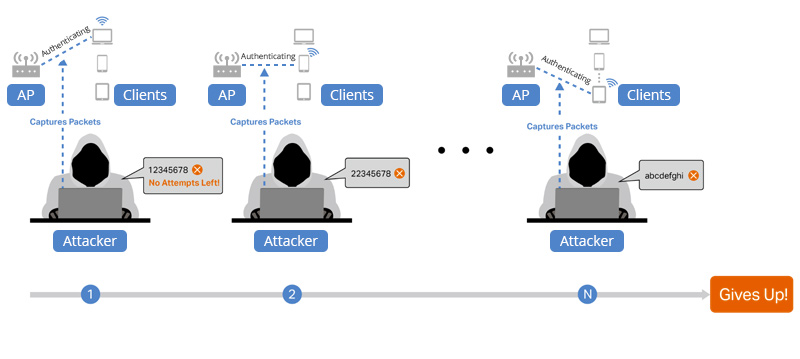
향상된 무차별 대입 공격 보호
WPA3는 향상된 무차별 대입 공격 보호 기능을 제공하여 사전 공격과 무차별 대입 복호화로부터 사용자를 효과적으로 보호합니다. 시도 횟수를 제한하고 더 복잡한 암호화 키를 사용함으로써, WPA3는 해커가 무차별 대입 방식으로 Wi-Fi 비밀번호와 자격 증명을 해독하는 것을 방지합니다.
엔터프라이즈급 보안 보호
WPA3 Enterprise Edition은 WPA3-Enterprise 192bit 모드와 192-bit Suite-B 보안 제품군을 도입하여 WPA2 Enterprise Edition 기반의 보안을 더욱 향상시키며, 이를 통해 암호 방어 강도를 높입니다. 또한 WPA3-Enterprise는 키 내보내기 및 확인에 더 안전한 HMAC-SHA-384 알고리즘을 채택하여 데이터 보호를 강화합니다.
개방형 네트워크 보호
WPA3는 개방형 네트워크에서 사용자 데이터 전송을 보다 안전하게 보호하는 향상된 개방형 네트워크 인증 방식인 OWE(Opportunistic Wireless Encryption)를 도입합니다. OWE는 키 교환을 위해 Diffie-Hellman 키 교환 알고리즘을 사용하고 사용자 데이터 전송을 암호화하여 공격자의 불법 접근과 데이터 탈취를 효과적으로 방지합니다.
WPA3의 단점
Dragonfly 핸드셰이크 취약점: WPA3는 오프라인 사전 공격을 방지하기 위해 Dragonfly 핸드셰이크 프로토콜을 도입했지만, 연구자들은 공격자가 우회 공격을 수행하여 사용된 비밀번호에 대한 정보를 얻을 수 있게 하는 Dragonfly 핸드셰이크 과정의 취약점을 발견했습니다. 이 취약점은 WPA3 보안을 어렵게 만듭니다.
다운그레이드 공격: WPA3는 더 안전하도록 설계되었지만, 네트워크는 하위 호환성 문제로 인해 WPA2와 WPA3 표준을 모두 지원하는 경우가 많습니다. 공격자는 이를 이용해 기기가 보안성이 낮은 WPA2 프로토콜을 사용하여 연결하도록 강제로 다운그레이드함으로써 WPA3의 보안 강화 기능을 우회할 수 있습니다.
구현 결함: WPA3의 보안은 구현 방식에도 달려 있습니다. WPA3의 일부 초기 구현에는 특히 Dragonfly 핸드셰이크 구현에서 결함이 있었으며, 이는 다양한 공격에 취약했습니다. 이러한 문제로 인해 공격자가 WPA3 보안 메커니즘을 우회하여 네트워크 보안을 위태롭게 할 수 있습니다.
제한적인 도입 및 호환성 문제: WPA3 보안 개선 사항은 도입률과 호환성 문제로 인해 제한됩니다. 많은 장치가 하드웨어 제한 또는 펌웨어 업데이트 부족으로 인해 여전히 오래된 Wi-Fi 보안 프로토콜을 사용하고 있습니다. 이러한 제한적인 도입은 많은 네트워크가 WPA3가 완화하도록 설계된 바로 그 공격에 더 취약해야 함을 의미하며, WPA3의 실질적인 효과를 제한합니다.
WPA3로 업그레이드해야 할까요?
WPA3의 보안성은 WPA2보다 훨씬 높으며, 실제 조건이 충족된다면 Wi-Fi 네트워크를 보호하기 위해 WPA3를 사용하는 것이 권장됩니다. 그러나 WPA2에서 WPA3로의 전환은 점진적으로 이루어지며, 장비 업데이트나 소프트웨어 업데이트로 인해 전환 기간이 발생할 수 있습니다. WPA3로 전환하기 전에 업데이트된 보안 패치를 적용하고 비밀번호 복잡성을 높여 현재 Wi-Fi 네트워크의 보안성을 향상시킬 수 있습니다.


공유
