


Plug-and-Play (PnP)
Autor Yana
Data 09/06/2024

O que é Plug-and-Play (PnP)?
Plug and play era originalmente um termo para hardware de computador. Quando um novo dispositivo externo é adicionado ao computador, os recursos de hardware podem ser detectados automaticamente sem necessidade de reconfiguração ou instalação manual de drivers. Posteriormente, surgiu o significado de hot plugging, que se refere a adicionar ou remover diretamente dispositivos de hardware, como desconectar e conectar USB, enquanto a energia do computador está ligada.
Em comunicações de dados e soluções de rede, plug-and-play significa que, depois que os equipamentos de rede e os terminais de acesso são conectados à rede, eles podem acessar automaticamente a rede para concluir a configuração e a implantação sem configuração manual.
Por que a rede do campus precisa de Plug-and-Play?
Com o rápido desenvolvimento da tecnologia de redes, a escala das redes empresariais também está se expandindo. Clientes empresariais precisam gerenciar e manter centenas a milhares de dispositivos, consumindo trabalho nas etapas iniciais de planejamento e implantação, como a instalação inicial de equipamentos. O tempo gasto em configuração e atualizações de equipamentos representa um terço ou mais de todo o ciclo de gerenciamento e operação da rede, e a maioria dessas tarefas é simples e repetitiva. Portanto, os clientes precisam urgentemente simplificar a instalação de equipamentos de rede, o gerenciamento durante a implantação e as atualizações subsequentes de software dos equipamentos, melhorando assim a eficiência.
Além disso, com a popularização e a aplicação contínuas da Internet das Coisas, os tipos e o número de terminais que acessam redes de campus estão aumentando. Especialmente em redes de campus de grande e médio porte, além de PCs e celulares, os terminais de acesso também incluem telefones IP, impressoras e câmeras. Muitos tipos diferentes de terminais precisam ser conectados à rede de campus, tornando o gerenciamento de terminais na intranet do campus muito difícil. Como o sistema tradicional de gerenciamento de rede só consegue visualizar o IP e o MAC do terminal de acesso, ele não consegue realizar um gerenciamento mais detalhado do terminal. Se diferentes serviços e políticas de rede precisarem ser planejados e implantados para vários terminais, o administrador precisará planejar e implantar diferentes serviços e políticas de rede para cada tipo de terminal. A configuração manual de terminais por tipo torna a configuração do serviço complexa e a operação trabalhosa. A identificação automática e o plug-and-play de equipamentos terminais também são urgentemente necessários.
A solução plug-and-play foi projetada para ajudar os usuários a simplificar o processo de instalação da rede, melhorar significativamente a eficiência do gerenciamento da rede e da operação e manutenção, além de reduzir efetivamente os custos de mão de obra e tempo. Ela tem as seguintes vantagens:
Visualização: O processo de operação dos administradores de rede e engenheiros de instalação é uma interface de operação totalmente gráfica, incluindo visualização da interface de configuração e visualização do planejamento de rede.
Alta eficiência: ao pré-implantar serviços no controlador SDN, o processo real de implantação é encurtado de ponta a ponta. A implantação manual pode ser concluída em poucas horas, em vez de vários dias.
Menos erros: todas as configurações são realizadas graficamente por meio do controlador SDN, reduzindo a probabilidade de erros de configuração na linha de comando; erros de conexão podem ser detectados graficamente em tempo real por meio do controlador SDN para solução rápida de problemas.
Qual é o processo Plug-and-Play para equipamentos de rede?
Tomando switches como exemplo, na rede de campus em nuvem, a rede é projetada em uma estrutura hierárquica em árvore, e há um grande número de switches abaixo da camada central. O plug-and-play por meio dos switches da camada de agregação e da camada de acesso pode melhorar a eficiência da ativação e simplificar a carga de trabalho de ativação.
Os switches da camada de núcleo concluem o acoplamento no sentido sul com o controlador SDN por meio da linha de comando e, em seguida, os switches da camada de núcleo são usados como dispositivos raiz da sub-rede de gerenciamento, e os switches abaixo da camada de núcleo são colocados online no controlador SDN pelo método DHCP, de modo a realizar o plug-and-play dos switches abaixo da camada de núcleo.

Conforme mostrado na figura acima, o processo Plug and Play do SwitchA de agregação é o seguinte:
O administrador implanta a função de servidor DHCP no dispositivo da camada core (ou pode ser um dispositivo de servidor DHCP separado na rede), habilita a função DHCP na VLANIF1 e configura a opção DHCP Option 148, que contém o estado de habilitação NETCONF do dispositivo, a URL/IP do controlador SDN e as informações do número da porta.
Depois que o SwitchA abaixo do núcleo inicializa com uma configuração vazia, ele usará por padrão a VLANIF1 para iniciar uma solicitação ao servidor DHCP.
Como todas as portas do switch são adicionadas à VLAN 1 por padrão quando ele é enviado da fábrica, o switch central e o switch que inicia a solicitação são interoperáveis dentro da VLAN 1.
Assim que o switch central, que é o servidor DHCP, recebe a solicitação, ele responde ao SwitchA com uma mensagem DHCP que carrega a opção Option 148.
SwitchA habilita a função NETCONF com base no conteúdo da opção Option 148 e também obtém as informações de URL/IP e número da porta do controlador SDN.
O SwitchA obtém as informações de URL/IP e número de porta do controlador SDN; ele usa as informações de URL/IP e número de porta do controlador SDN para registrar a autenticação no controlador SDN.
Depois que o SwitchA se registra e se autentica com o controlador SDN para ficar online, o controlador SDN envia automaticamente a configuração ao SwitchA de acordo com a pré-configuração definida pelo administrador (incluindo as VLANs PnP), concluindo a ativação do SwitchA para alcançar plug-and-play.
PnP VLAN
No processo plug-and-play de dispositivos de rede, há um conceito importante, PnP VLAN, também chamado de VLAN de gerenciamento de autonegociação, que se refere à VLAN usada pelo controlador SDN quando ele gerencia switches ou APs de forma nano.
Inicialmente, switches de agregação e switches de acesso usam a função VLAN 1 para realizar o registro no controlador SDN online, a fim de melhorar a confiabilidade da rede, os administradores geralmente não usam a VLAN 1 como VLAN de gerenciamento, porque a VLAN 1 é a VLAN padrão do switch, e todas as portas do switch são adicionadas à VLAN 1 por padrão, portanto é mais fácil gerar tempestades de broadcast na VLAN 1 e afetar a comunicação do serviço. afetar a comunicação do serviço. Portanto, depois que o switch de agregação e o switch de acesso ficam online com a VLAN 1, eles precisam alternar automaticamente para a VLAN de gerenciamento definida de acordo com a configuração SDN, e essa VLAN de gerenciamento alternada automaticamente é chamada de VLAN PnP.
Na rede do campus, para facilitar a manutenção da rede, as VLANs PnP usadas em redes cabeadas e sem fio geralmente são definidas como VLANs diferentes, chamadas de VLANs PnP cabeadas e VLANs PnP sem fio, respectivamente.As VLANs PnP usadas pelos switches são chamadas de VLANs PnP cabeadas, e as VLANs usadas pelos APs são chamadas de VLANs PnP sem fio.
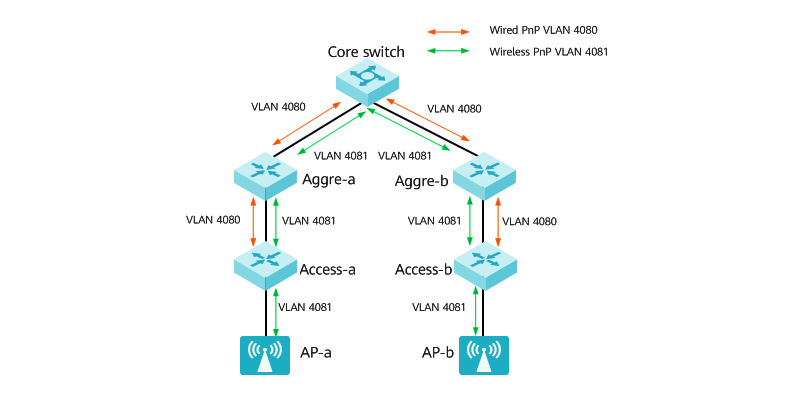
O processo de comutação PnP VLAN é o seguinte:
O dispositivo de agregação e o dispositivo de acesso se registram online no controlador SDN usando a VLAN 1.
O controlador SDN emite as VLANs PnP pré-configuradas para o dispositivo de agregação e o dispositivo de acesso.
O dispositivo de agregação e o dispositivo de acesso se registram novamente na linha usando a VLAN PnP negociada para alcançar plug-and-play.


Compartilhar
