


VRF
Autor Moore
Data 09/14/2024

Introdução ao VRF
VRF significa Virtual Routing and Forwarding e é uma tecnologia para roteadores de rede IP que permite que várias instâncias de tabelas de roteamento coexistam e sejam executadas simultaneamente em um único roteador virtual.
Esse recurso permite que os caminhos de rede sejam separados no mesmo dispositivo. Isso reduz o número de dispositivos necessários e torna as conexões mais eficientes. Também torna as redes mais seguras ao separar automaticamente o tráfego.
Os provedores de serviços de Internet frequentemente utilizam VRF para criar redes privadas virtuais (VPNs) separadas para seus clientes, de uma maneira conhecida como roteamento e encaminhamento de VPN.
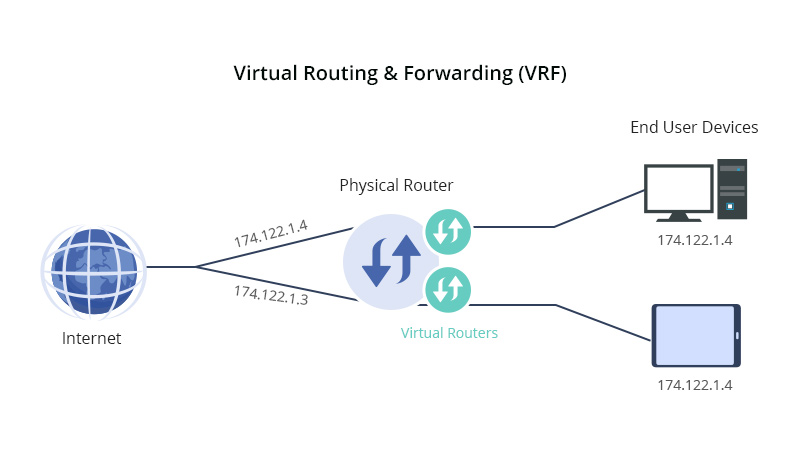
Como configurar uma VRF?
Uma VRF é semelhante a um roteador lógico, mas com a diferença de que, enquanto um roteador lógico pode conter várias tabelas de roteamento, uma instância de VRF usa apenas uma tabela de VRF.
Além disso, uma VRF depende de uma tabela de encaminhamento, que é responsável por indicar o endereço do próximo salto de um pacote, listar os dispositivos que podem participar do encaminhamento do pacote e estabelecer um conjunto de diretrizes e protocolos de roteamento que determinam o caminho que um pacote percorre pela rede.
Por meio dessas tabelas, o VRF garante que o tráfego seja transmitido apenas dentro do caminho VRF especificado, impedindo que tráfego não autorizado entre ou saia desse caminho.
Quais são os Cenários de Aplicação para VRF?
VRF (Virtual Routing and Forwarding) opera na Camada 3 do modelo OSI. Ele permite que os usuários usem endereços IP sobrepostos ou idênticos sem conflitos por meio de instâncias de roteamento independentes. Os usuários podem segmentar seus caminhos de rede sem depender de vários roteadores, melhorando a funcionalidade da rede.
Sem VRF, o tráfego do cliente é roteado por interfaces físicas ou subinterfaces e segregado por listas de controle de acesso. Como resultado, as VRFs estão se tornando mais prevalentes em LANs empresariais, data centers e ambientes de provedores de serviços que usam Multiprotocol Label Switching (MPLS) e Multiprotocol Border Gateway Protocol (MP-BGP).
As vantagens do VRF
Ele pode gerar virtualmente várias instâncias de roteamento independentes no mesmo dispositivo físico.
Os usuários podem gerenciar diferentes tabelas de roteamento ao mesmo tempo para responder de forma flexível a diversos requisitos de rede.
Esse recurso é especialmente adequado para cenários de implantação de Multiprotocol Border Gateway Protocol (MP-BGP) e Multiprotocol Label Switching (MPLS).
As VPNs de vários clientes não entrarão em conflito mesmo que usem o mesmo endereço IP, garantindo assim o isolamento da rede.
Sem a necessidade de vários roteadores físicos, os usuários podem segmentar diferentes caminhos de rede e otimizar o desempenho geral da rede.
Termos importantes para roteamento e encaminhamento virtuais
Ao discutir Virtual Routing and Forwarding (VRF), há vários termos principais que precisam ser esclarecidos e algumas comparações que precisam ser feitas para responder a perguntas comuns. Abaixo estão as explicações dos termos relevantes:
VRF vs. VPN
A rede VPN fornece serviços privados aos usuários por meio de uma infraestrutura pública. Normalmente, uma VPN é um conjunto de sites para comunicações criptografadas ou não criptografadas pela Internet por meio de uma rede pública ou outra rede privada. É importante observar que a palavra “privada” em VPN não significa que a comunicação seja criptografada ou segura; significa apenas que o caminho da rede é isolado.
As configurações de Virtual Routing and Forwarding (VRF) permitem que vários ambientes VPN sejam executados simultaneamente na mesma rede física ou no mesmo roteador. Com VRF, as organizações podem executar serviços de rede isolados, como rede sem fio, voz (VoIP), transmissão de dados e transmissão de vídeo, em uma infraestrutura física compartilhada sem qualquer impacto uns sobre os outros. VRF também é comumente usado em arquiteturas Multiprotocol Label Switching (MPLS).
VDC vs. VRF vs. VLANs
As instâncias VRF são compatíveis com os recursos de virtualização de rede da Camada 3 do modelo OSI. O Virtual Device Context (VDC), por outro lado, concentra-se na virtualização do próprio dispositivo. Um VDC pode virtualizar um switch físico em vários dispositivos independentes, cada um dos quais pode ter suas próprias configurações de VRF e VLAN.
As Redes Locais Virtuais (VLANs), por outro lado, operam na Camada 2 do modelo OSI e dividem a Ethernet em várias redes virtuais para melhorar a segurança e o desempenho da rede sem afetar a topologia física da rede. Em contraste, as VRFs podem criar várias redes virtuais dentro do mesmo hardware físico, mas atuam em um nível mais alto, operando na Camada 3.
Roteamento estático
Cada instância de roteamento e encaminhamento de VPN (padrão ou definida pelo usuário) terá uma configuração de rota estática correspondente. Em vez de uma VRF específica, os usuários podem configurar rotas estáticas para a VRF padrão, de modo que, no modo VRF, os usuários tenham a flexibilidade de personalizar rotas estáticas para atender a necessidades específicas.


Compartilhar
