


VLAN und SVI, was ist der Unterschied
Autor Leslie
Datum 05/24/2024

VLANs und SVIs spielen in der modernen Netzwerkarchitektur für jedes Unternehmen und jede IT-Umgebung eine entscheidende Rolle. Obwohl beide integrale Bestandteile des Datenverkehrsmanagements und der Netzwerksegmentierung sind, haben sie unterschiedliche Funktionen, Anwendungen und Vorteile. In diesem Artikel werde ich Sie eingehend durch Virtual LAN und SVI führen und sie im Detail erläutern.
Alles, was Sie über VLAN wissen sollten
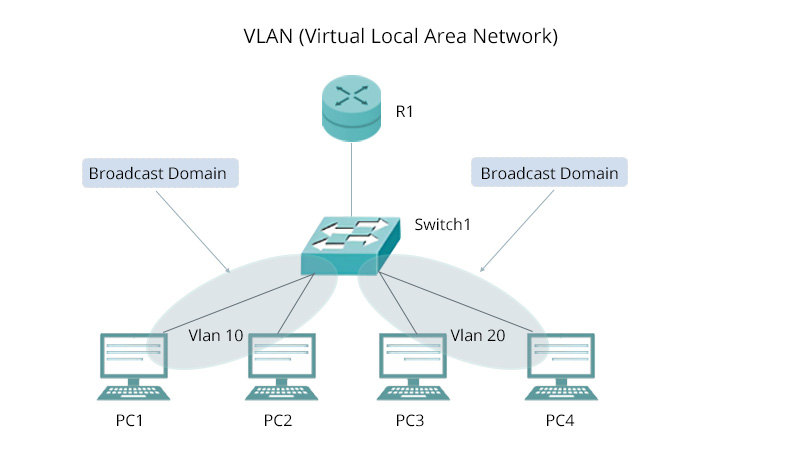
Virtuelle lokale Netzwerke sind eine Netzwerksegmentierungstechnologie, die ein physisches LAN durch logische Segmentierungstechnologie in mehrere virtuelle Netzwerke unterteilt, unabhängig vom physischen Standort der Benutzer und Geräte. VLANs können nicht nur die Netzwerksicherheit verbessern, indem sie den Netzwerkzugriff beschränken, beispielsweise indem verschiedene Teile eines Unternehmens in separate virtuelle Netzwerke unterteilt werden. Durch die Verwendung von VLAN-Switches, die Auswirkungen von Broadcast-Verkehr auf die Netzwerkleistung können ebenfalls reduziert und die Netzwerkverwaltung vereinfacht werden. Es arbeitet über die Sicherungsschicht (Layer 2).
Vorteile von VLAN
Netzwerksicherheit verbessern: Da virtuelle LANs das Netzwerk in mehrere virtuelle Netzwerke unterteilen können, ermöglicht dies Unternehmen, vertrauliche Informationen und andere Daten zu isolieren, um vertrauliche Informationen vor einer Offenlegung zu schützen.
Netzwerkleistung optimieren: VLAN kann eine große Broadcast-Domäne in mehrere kleine Broadcast-Domänen aufteilen, sodass ihre Auswirkungen auf die Netzwerkleistung reduziert werden, wenn Broadcast-Verkehr weitergeleitet wird.
Netzwerkverwaltung vereinfachen: Virtuelles LAN kann die Netzwerktopologie problemlos anpassen, ohne die Verbindung physisch zu ändern. Netzwerkadministratoren können VLANs problemlos erstellen, ändern oder löschen.
Virtual Local Area Network ist ähnlich wie VXLAN, beide sind Netzwerkvirtualisierungstechnologien, die zur Trennung und Verwaltung des Netzwerkverkehrs verwendet werden.
Was ist SVI
SVI ist eine wichtige logische Schnittstelle eines Layer-3-Switches. Ihre Funktion besteht darin, Layer-3-Funktionen für ein bestimmtes virtuelles lokales Netzwerk bereitzustellen. SVI stellt für jedes virtuelle LAN ein Standard-Gateway bereit, sodass Datenverkehr zwischen VLANs geroutet werden kann. Darüber hinaus unterstützt SVI auch Bridging- und Routing-Protokolle und stellt Layer-3-IP-Konnektivität zu Switches bereit. Sie unterscheidet sich von der physischen Schnittstelle des Routers. Durch die Verwendung von SVI können mehrere VLANs dieselbe physische Schnittstelle am Switch gemeinsam nutzen, und jedes virtuelle LAN verfügt über seine eigene logische Schnittstelle und Broadcast-Domäne.

Vorteile von SVI
Verbessern Sie die Auslastung der Netzwerkressourcen: SVI unterstützt das Routing zwischen VLANs auf einem einzelnen Gerät und kann dieselbe physische Schnittstelle gemeinsam nutzen, wodurch Engpässe im Netzwerk reduziert werden.
Erhöhte Sicherheit: SVI kann in Verbindung mit Sicherheitsrichtlinien wie ACL, VLAN-Zugriffskontrolle und Inter-VLAN-Firewall verwendet werden, um eine feinere Datenverkehrskontrolle und einen besseren Sicherheitsschutz bereitzustellen.
Das Netzwerk vereinfachen: SVI ermöglicht es dem Switch, Layer-2-Switching und Layer-3-Routing gleichzeitig zu handhaben, wodurch die Anzahl der Netzwerkgeräte reduziert und die Netzwerkstruktur optimiert wird.
VLAN vs. SVI: Was ist der Unterschied
Der Hauptunterschied zwischen VLAN und SVI besteht darin, dass SVI eine virtuelle Schnittstelle ist, die Layer-3-Funktionen für ein virtuelles lokales Netzwerk bereitstellt, während virtuelles LAN ein logisches Netzwerksegment ist, das Layer-2-Funktionen für Geräte bereitstellt. SVI ist virtuell und hat keine physischen Ports, während VLAN sich über mehrere physische Ports auf verschiedenen Switches erstrecken kann. SVI eignet sich für die Bindung virtueller LANs von Layer-2-Switches. Seine Subschnittstelle ist Teil der Layer-3-Schnittstelle und nimmt nicht am Layer-2-Switching teil. Jedes VLAN kann nur einem SVI zugeordnet werden. Die folgende Grafik zeigt ihre spezifischen Unterschiede:
Anwendung von VLAN und SVI
VLAN
In öffentlichen Netzwerkumgebungen wie Flughäfen und Einkaufszentren werden Kunden in der Regel kostenlose WIFI-Dienste bereitgestellt. Das bereitgestellte Netzwerk ist jedoch mit dem internen Netzwerk verbunden. In diesem Fall können mithilfe von VLAN mehrere separate, isolierte virtuelle Netzwerke erstellt werden, um Gästen einen isolierten Netzwerkzugang bereitzustellen. Durch den Einsatz der virtuellen LAN-Switches der S5300-Serie von QSFPTEK können Sie die Sicherheit sensibler Daten problemlos gewährleisten, während Sie Kunden kostenloses WLAN anbieten, und config VLAN wird einfach.
SVI
Beispielsweise werden in Unternehmensnetzwerken aufgrund von Arbeitsanforderungen und zum Schutz sensibler Informationen innerhalb von Abteilungen verschiedene Abteilungen häufig unterschiedlichen VLANs zugewiesen, um Netzwerksicherheit und Datenisolation zu gewährleisten. Wenn die Vertriebsabteilung zu diesem Zeitpunkt mit der technischen Abteilung kommunizieren muss, muss dies über jemanden außerhalb des virtuellen lokalen Netzwerks erreicht werden. Nach der Konfiguration von SVI wird für jedes virtuelle LAN eine virtuelle Layer-3-Schnittstelle erstellt. Über diese Schnittstellen kann der Switch Datenpakete zwischen verschiedenen VLANs weiterleiten und dadurch das Problem der abteilungsübergreifenden Kommunikation lösen.
Fazit
VLAN und SVI sind zwei integrale Bestandteile des Netzwerkmanagements. Sie tragen zur Netzwerksicherheit bei, vereinfachen das Netzwerkmanagement und vereinfachen die Netzwerkarchitektur. Durch den Einsatz von SVI und virtuellem LAN können sensible interne Daten geschützt und sowohl Layer-2- als auch Layer-3-Funktionen über den Switch implementiert werden. Wenn Sie Fragen zum virtuellen lokalen Netzwerk und zu SVI haben, wenden Sie sich bitte gerne an die CCIE/HCIE-Ingenieure von QSFPTEK unter [email protected]. Unsere Ingenieure bieten Ihnen umfassenden Support.


Teilen
